



91% атак с использованием мобильных банковских троянцев нацелены на Россию

91% атак с использованием мобильных банковских троянцев нацелены на Россию

Согласно результатам исследования мобильных угроз, проведенного «Лабораторией Касперского» совместно с Интерполом, за период с августа 2013 года по июль 2014 года 60% атак, предотвращенных защитными продуктами компании на Android-устройствах, были нацелены на кражу денег пользователей. Мошенников в большинстве случаев интересовали финансы россиян, однако атакам также были подвержены пользователи на Украине, в Испании, Великобритании, Вьетнаме, Малайзии, Германии, Индии и Франции.

По всему миру за исследуемый период более чем 588 тысяч пользователей Android столкнулись с банковскими и SMS-троянцами. Это в 6 раз превышает показатель за предыдущий аналогичный период.


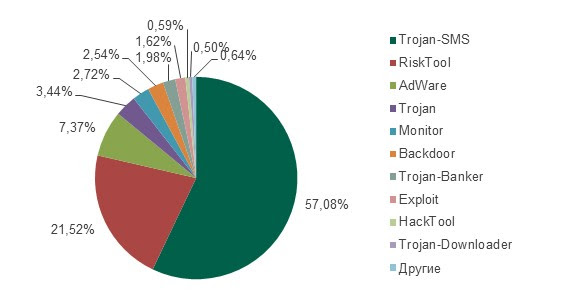
Использованные в атаках на Android типы вредоносных программ


В целом 57% всех зарегистрированных инцидентов были связаны с семейством SMS-троянцев, которые отправляют короткие платные сообщения на премиум-номера без ведома владельца. Большинство подобных случаев (64,4%) затронули российских пользователей. Также подобные атаки были отмечены в Казахстане (5,7%), на Украине (3,3%), в Испании (3,2%), Великобритании (2,4%), Малайзии (2,3%), Германии (2%), Индии (1,6%) и Франции (1,3%).

При этом в 2% случаев SMS-троянцы действовали в паре с банковскими зловредами — такой подход позволяет украсть данные банковских карт, а также реквизиты доступа к системам онлайн-банкинга. Рейтинг по числу инцидентов с мобильными банковскими троянцами также возглавляет Россия — на ее долю пришлось 91% атак. При этом за 12 месяцев число подобных зловредов выросло в 14 раз. Новые версии были получены с помощью незначительных изменений в оригинальном коде, которые могут помешать обнаружению вредоносной программы защитным средством.

«Одно заражение банковским троянцем может предоставить мошенникам доступ ко всем финансовым средствам жертвы, тогда как в случае с SMS-троянцами нужны десятки или даже сотни успешных атак, чтобы получить ощутимую выгоду. Вдобавок к этому далеко не все пользователи прибегают к помощи приложений для мобильного банкинга — именно этим объясняется разница в количестве инцидентов, связанных с этими типами вредоносных программ», — поясняет Роман Унучек, старший антивирусный эксперт «Лаборатории Касперского».

«В течение нескольких последних лет мы были свидетелями роста числа мобильных угроз, которые становились все сложнее и опаснее — настолько, что теперь уже могут быть нацелены на конкретные компании. В условиях экспоненциально растущего мобильного рынка мы видим как злоумышленники пытаются освоить новые способы атак с целью получения контроля над персональными устройствами», — отметил Мадан Оберои, начальник отела киберинноваций и распространения информации Интерпола.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru