


Лаборатория Касперского выяснила, как россияне относятся к паролям

Лаборатория Касперского выяснила, как россияне относятся к паролям

Почти треть россиян – а точнее 29% – уверены, что их пароли от различных онлайн-аккаунтов надежно оберегаются самими веб-сайтами, а еще 39% полагают, что их данные доступа к электронным сервисам не могут быть интересны или полезны для киберпреступников. Такие результаты были получены в ходе исследования, проведенного «Лабораторией Касперского» совместно с компанией B2B International летом 2014 года.

Однако участившиеся инциденты с кражей паролей говорят об обратном: мошенники предпринимают множество разных уловок для того чтобы получить пароли пользователей, поскольку эти данные все чаще дают доступ к осуществлению финансовых транзакций. Специальные вредоносные программы, крадущие информацию, фишинговые веб-страницы, перехват данных Wi-Fi трафика, атаки на серверы компаний, на которых хранятся учетные данные пользователей, – вот лишь некоторые из распространенных приемов злоумышленников.

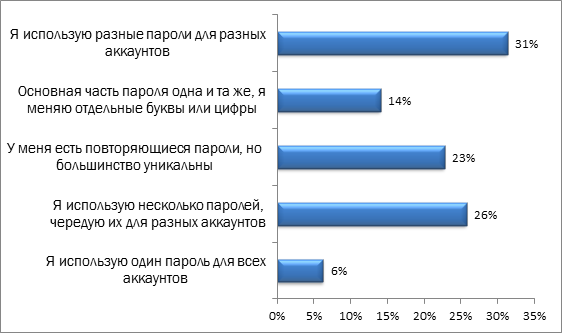
При этом угроза для пользователя становится еще масштабнее, если он применяет один пароль для разных аккаунтов. Как выяснилось в ходе исследования, в России таких беспечных пользователей осталось сегодня немного – всего 6%. С другой стороны, доля тех, кто для каждой учетной записи создает новый пароль, тоже невысока – лишь 31%. Оставшиеся же пользователи оперируют ограниченным набором паролей.


Предпочтения российских пользователей в выборе паролей


Причина такого поведения кроется в том, что российские пользователи, несмотря на свой опыт и знания о существовании различных киберугроз, по-прежнему предпочитают запоминать пароли – об этом заявили 69% участников исследования. При этом лишь 42% опрошенных считают, что полагаться на память в таких вещах небезопасно. Наиболее же надежный в современных условиях способ хранения паролей при помощи специального ПО выбрали всего 6% россиян.

«Пользователи напрасно недооценивают интерес злоумышленников к их личным данным и проявляют беспечность при выборе и хранении паролей для своих онлайн-аккаунтов. Использование идентичных или очень похожих наборов символов для доступа к различным сервисам чревато тем, что в случае попадания хотя бы одного пароля в руки преступников пользователь рискует потерять контроль над всеми своими аккаунтами, – рассказывает Вячеслав Закоржевский, руководитель группы исследования уязвимостей «Лаборатории Касперского». – Избежать подобных рисков можно при помощи сложных уникальных паролей, которые будут разными для разных аккаунтов, а также при помощи двухфакторной авторизации. Кроме того, стоит помнить, что не нужно вводить данные учетной записи на подозрительных веб-страницах или при пользовании незащищенной бесплатной публичной сетью Wi-Fi».

Подпишитесь на новости

На SOC Forum обсудили, как ИИ упрощает атаки и меняет работу защиты

ИИ помогает атакующим, но обещать бизнесу дешёвую киберзащиту пока рано. На втором дне SOC Forum 2026 эксперты обсудили, как нейросети снижают требования к навыкам злоумышленников, зачем агентам ограничивать права и почему автоматизация не обязательно сократит расходы на ИБ.

Итоги дискуссий организаторы опубликовали на сайте форума. Мероприятие прошло 27-28 октября в Москве и собрало более 7000 гостей.

По оценке руководителя управления предупреждения внешних киберугроз BI.ZONE Олега Скулкина, ИИ снизил требования к подготовке атакующих почти до нуля. Но есть и обратная сторона: непроверенный сгенерированный код может выдать самих злоумышленников, отметил исследователь Kaspersky Георгий Кучерин.

А привычка искать фишинг по кривому русскому уже подводит: слишком безупречный текст тоже становится поводом насторожиться.

С корпоративными агентами принцип простой: выдали доступ — обеспечьте контроль. Александр Шепилов из ГК «Солар» предложил учитывать каждого агента как отдельную нечеловеческую идентичность в модели угроз и матрице ролей.

Запускаемые им субагенты не должны получать больше полномочий, чем основной. Раздавать цифровым помощникам права на всякий случай — сомнительный подход.

Меняется и архитектура SOC. По словам Александра Кузнецова из «Солара», SIEM перестаёт быть единственным центром аналитики. Переходить к интеллектуальному реагированию он предложил постепенно: выбрать одну операцию, например блокировку IP, определить правила, проверить автоматизацию и только затем подключать ИИ.

С экономией тоже непросто: участники дискуссий допустили рост затрат на квалифицированных специалистов, которым предстоит управлять агентами.

RSS: Новости на портале Anti-Malware.ru