


Лаборатория Касперского обнаружила уязвимости в домашних гаджетах

Лаборатория Касперского обнаружила уязвимости в домашних гаджетах

Популярные системы домашних мультимедиа развлечений, а также подключаемые к Интернету устройства могут подвергать риску конфиденциальность частной жизни и ценные данные всей семьи. К такому выводу пришли эксперты «Лаборатории Касперского» после эксперимента по поиску уязвимостей в гаджетах, повсеместно использующихся в современных домах.

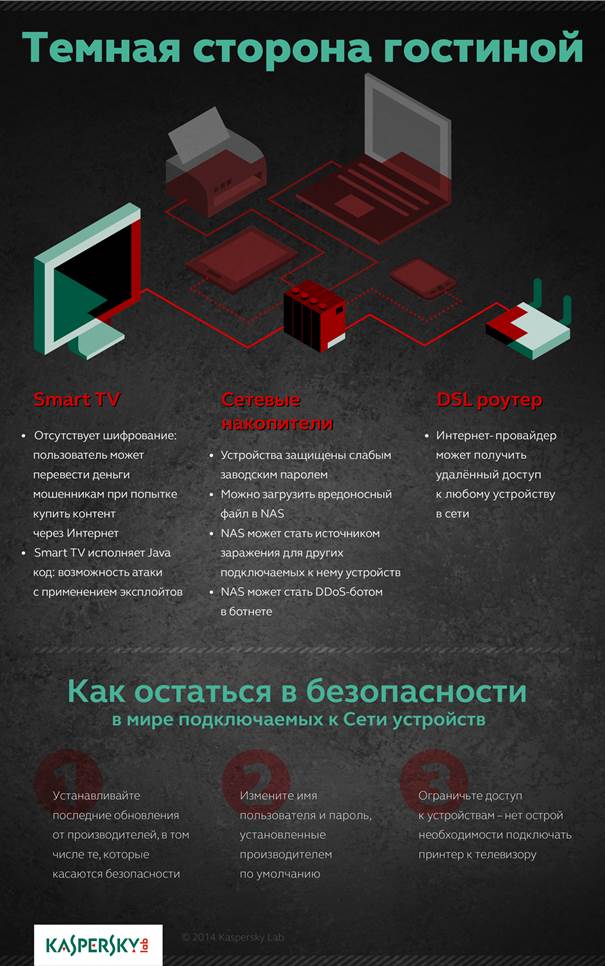
Антивирусный эксперт «Лаборатории Касперского» Дэвид Джейкоби внимательно исследовал разные модели домашней техники. В результате он обнаружил  одну уязвимость в телевизоре Smart TV, несколько потенциально опасных срытых функций удаленного управления в роутере, а также 14 уязвимостей в сетевых устройствах хранения данных (сетевых накопителях).


Основные проблемы информационной безопасности в домашних гаджетах обуславливаются отсутствием шифрования при передачи данных от пользователя к серверу производителя, а также слабыми паролями доступа к устройствам, которые по умолчанию устанавливаются вендором и редко меняются пользователем.

Так, используя обнаруженную в одном из сетевых накопителей уязвимость, Дэвид Джейкоби смог загрузить файл в память хранилища, которая недоступна обычному пользователю. В случае если бы этот файл был вредоносным, сетевой накопитель данных стал бы источником заражения всех других устройств, подключенных к домашней сети, или ботом, участвующим в совершении DDoS-атак. Более того, поскольку файл был закачан в специальную секцию памяти через уязвимость, то и удален из системы он может быть только через эту же уязвимость. Нетривиальная задача даже для технического специалиста, не говоря уже о простом домашнем пользователе.

Источником опасности может стать и телевизор. Последние модели, оснащенные функцией Smart TV, потенциально открывают злоумышленникам возможность совершения атаки типа man-in-the-middle. Речь идет о тех случаях, когда пользователь желает приобрести медиаконтент через телевизор. В ходе эксперимента эксперт «Лаборатории Касперского» заменил графический значок интерфейса Smart TV на другое изображение исключительно благодаря тому, что при передаче данных не применяется шифрование. А значит, то же самое могут сделать и злоумышленники – и тогда пользователь вместо покупки контента просто направит свои деньги на счет мошенников.

Кроме того, выяснилось, что роутеры тоже не так просты, как кажутся. Дэвид Джейкоби обнаружил в этих устройствах ряд скрытых функций, доступных только интернет-провайдерам, но не владельцам гаджетов. Некоторыми секциями веб-интерфейса, в частности контролем доступа, обновлениями, веб-камерами и другими, можно управлять только через универсальную уязвимость, что рядовому пользователю, конечно же, недоступно. Зато провайдер или, в самом неблагоприятном случае, злоумышленник  может получить полный контроль над устройством. 

По окончании эксперимента «Лаборатория Касперского» известила всех производителей исследовавшихся устройств об обнаруженных уязвимостях, и в настоящее время эксперты компании работают совместно с вендорами над их устранением.   

«Мы не должны заблуждаться, будто бы наши домашние гаджеты в безопасности только потому, что мы установили на них замысловатый пароль. Есть много вещей, которые пользователь не может контролировать. Меньше чем за 20 минут я нашел ряд серьезных уязвимостей в устройстве, которое, на первый взгляд, казалось совершенно безопасным. В связи с этим вопрос защиты домашних систем развлечения, хранения данных и доступа к Интернету должен решаться совместно производителями устройств и разработчиками защитных решений в самом ближайшем будущем», – поясняет Дэвид Джейкоби.

Homebrew 7 научился искать уязвимости и обзавёлся полноценным интерфейсом

Разработчики выпустили Homebrew 7.0.0 — крупное обновление популярного пакетного менеджера для macOS. В программу встроили сканер уязвимостей, усилили песочницу, ускорили установку пакетов и довели до полноценного релиза графический интерфейс BrewUI.

Новая команда brew vulns проверяет установленные формулы, отдельный пакет либо все зависимости из Brewfile.

Homebrew определяет исходный проект и версию программы, отправляет данные пакетным запросом в OSV.dev, получает сведения об известных уязвимостях и проверяет, не закрыла ли команда проблему собственным бэкпортированным патчем.

Для этого проект запустил отдельную базу рекомендаций безопасности в формате OSV. Она учитывает версии и ревизии пакетов, распространяемых именно через Homebrew. Это важно: номер исходной программы может остаться прежним, хотя исправление уже добавлено сопровождающими.

Данные публикуются через API формул и отдельный индекс под лицензией CC0, поэтому их смогут использовать сторонние инструменты и корпоративные команды безопасности. Подробности разработчики раскрыли в анонсе Homebrew 7.0.0.

В релиз также вошёл BrewUI — нативный графический интерфейс для macOS 26 Tahoe и новее. Он позволяет искать пакеты, устанавливать их и разбираться с зависимостями без заклинаний в командной строке. Ветераны терминала могут продолжать смотреть на новичков свысока, но аргументов стало меньше.

Песочницу тоже затянули потуже: доступ к домашним каталогам пользователей теперь закрыт по умолчанию, а загрузка зависимостей с сетевым доступом отделена от офлайн-установки. Кроме того, Homebrew научился параллельно скачивать, подготавливать и устанавливать пакеты, благодаря чему обновления должны проходить быстрее.

Усиление защиты особенно кстати: злоумышленники регулярно маскируют вредоносы под Homebrew и продвигают поддельные сайты через рекламу.

RSS: Новости на портале Anti-Malware.ru