


Каждый шестой пользователь подвергает себя риску, работая на Windows XP

Каждый шестой пользователь подвергает себя риску, работая на Windows XP

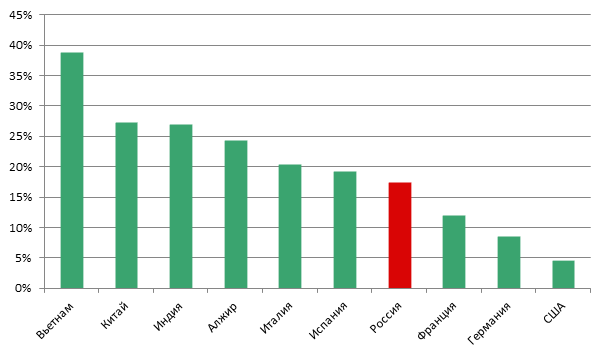
Более 16% пользователей во всем мире до сих пор продолжают работать на компьютерах под управлением Windows XP, официальная поддержка которой прекратилась почти полгода назад. В России этот показатель даже немного выше среднемирового – 17% наших соотечественников все еще используют эту ОС, выпущенную компанией Microsoft 13 лет назад. Таковы результаты исследования «Windows: популярность и уязвимости», которое «Лаборатория Касперского» проводила летом 2014 года на базе данных, поступающих от пользователей в облачную инфраструктуру Kaspersky Security Network.


Страны с наибольшей долей пользователей Windows XP, данные на июнь 2014


Использование устаревшей и не обновляемой версии программного обеспечения, каковой сегодня является операционная система Windows XP, подвергает пользователей риску столкновения с атаками, осуществляемыми злоумышленниками с помощью эксплойтов. Эксплойты проникают в систему через имеющиеся в софте уязвимости и закачивают на компьютер другое вредоносное ПО, которое похищает персональные данные пользователей.

Как свидетельствуют данные «Лаборатории Касперского», доля пользователей Windows XP ежегодно сокращается в среднем на 10 процентных пунктов. Так, в июне 2011 года, на следующий год после завершения продаж, доля пользователей XP составляла 48%; год спустя, в июне 2012-го, – 37%; в июне 2013-го – 25%. При этом выпуск других версий ОС Windows, которые могли бы ускорить снижение уровня популярности этой системы, не слишком отразились на изменении доли пользователей XP. И хотя сегодня самой популярной системой Microsoft является Windows 7 (63% пользователей), доля новейшей версии Windows 8.1 составляет всего 7%, а в России и того меньше – 5%.

«Статистика Kaspersky Security Network демонстрирует, что эпоха XP, наконец, уходит. И все же значительная доля пользователей все еще работает на этой устаревшей системе. Между тем, прекращение поддержки со стороны Microsoft означает, что компания больше не будет выпускать обновления безопасности системы и патчи уязвимостей, которые все еще могут содержаться в системе. Если вирусописатели обнаружат подобную уязвимость, пользователи XP окажутся под угрозой», – пояснил руководитель группы по исследованию уязвимостей «Лаборатории Касперского» Вячеслав Закоржевский.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru