


СМБ-компании теряют 780 000 рублей от одного инцидента информационной безопасности

СМБ-компании теряют 780 000 рублей от одного инцидента ИБ

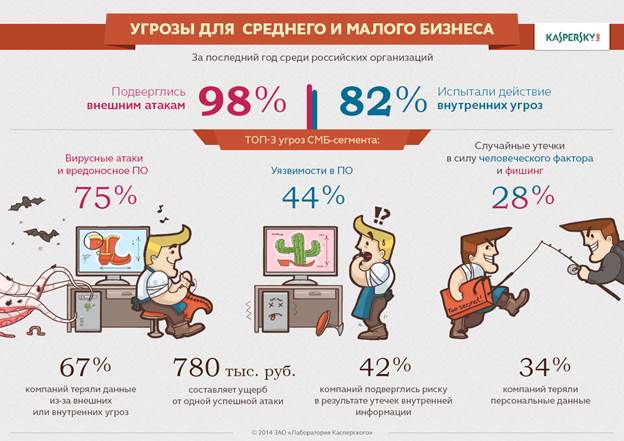
Лаборатория Касперского» совместно с международным агентством B2B International провела исследование* угроз и последствий инцидентов информационной безопасности для российских компаний среднего и малого бизнеса. Согласно полученным данным, в случае успешной атаки предприятие теряло в среднем 780 тысяч рублей за счет вынужденного простоя, упущенной прибыли и расходов на дополнительные услуги специалистов. По сравнению с прошлым годом сумма потерь выросла на 64%.

Исследование показало, что почти все компании (98,5%) как минимум раз в течение года подвергались внешним угрозам. При этом 82% хотя бы раз испытали на себе действие внутренних угроз. В целом в пятерку самых распространенных угроз, которым подвергается СМБ-сегмент, входят: вирусные атаки и вредоносные программы (75%), уязвимости в ПО (44%), случайные утечки в силу человеческого фактора (28%) и фишинг (28%), а также сетевые атаки (22%).

Высокая стоимость одного инцидента кибербезопасности объясняется в частности тем, что злоумышленники в результате успешной атаки получили доступ к внутренней рабочей информации в 42% компаний – это включает в себя детали бизнес-процессов, электронную почту и прочие данные. А у 34% были похищены персональные данные клиентов. В общей сложности, две трети СМБ-предприятий теряли данные из-за внешних или внутренних угроз.


Угрозы для среднего и малого бизнеса


«Мы наблюдаем рост киберпреступности в отношении СМБ-компаний. Если еще несколько лет назад злоумышленники били куда и как придется, надеясь на случайный успех, то сегодня их атаки стали более сфокусированными. Против СМБ-сегмента у них уже сформировался свой набор инструментов, которые используются для атаки не столько на компанию в целом, сколько на ее определенных сотрудников – бухгалтеров, кадровиков, директоров и прочих. Такая продуманность ведет к ожидаемому росту потерь бизнеса в случае успешной атаки. Увеличивается и плотность атак. Если в прошлом году были замечены респонденты, которые не испытали действия каких-либо угроз, то в этом году таких уже почти не осталось. В подобной ситуации мы лишь в очередной раз можем порекомендовать использовать специализированные решения для комплексной защиты СМБ-предприятий», – отметил Сергей Ложкин, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru