

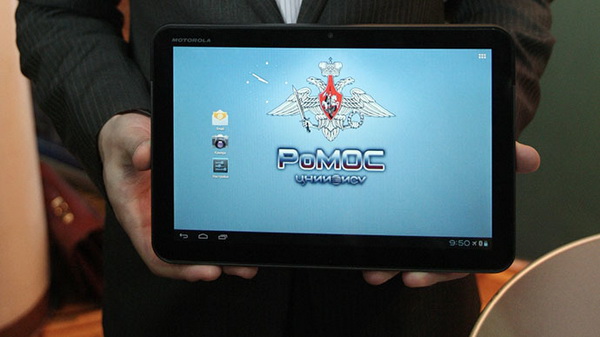

В России придумали антихакерский планшет Rupad

На базе Android создали планшет Rupad, в котором можно физически отключить

В Центральном научно-исследовательский институте экономики, информатики и систем управления изобрели новый отечественный планшетный компьютер. Новинка, которую некоторые СМИ назвали Rupad, способна дать отпор хакерам, использующим железо планшетов для шпионажа.

Отечественная модель умеет отсоединять коммуникационные модули и сенсоры по требованию владельца. Такой подход может казаться чересчур радикальным, но создатели планшета считают, что его покупателям такая возможность придется по душе. Новое устройство предназначено для вооруженных сил и правоохранительных органов России.

Планшет способен в любое время отключить сервисы GPS, 3G, WiFi и Bluetooth. При желании пользователи могут перекрыть доступ к двум камерам, микрофону и даже колонкам. Об этом в интервью РИА Новости заявил директор отдела разработок Института Дмитрий Петров. 

Планшет работает на варианте операционной системы Android с дополнительным уровнем защиты от хакеров. Программисты заменили приложение для магазина Google Store. Производители планшета сами выбирают, какие программы продавать.

Rupad способен полчаса работать на глубине одного метра. Новинка выдерживает температуру до 55 градусов и устойчива к ударам. В ЦНИИ ЭИСУ разработали и более крепкую версию модели для условий боевых действий.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru