


Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Каждый седьмой сайт в Рунете уязвим с точки зрения безопасности

Аналитический проект Ruward и сервис защиты сайтов SiteSecure провели комплексное исследование безопасности сайтов в Рунете. Автоматический анализ-сканировние более 30 000 коммерческих сайтов (случайная выборка по 10 наиболее популярным CMS-системам) выявил типовые проблемы, связанные с заражением вирусами, внесением сайтов в блэк-листы поисковых систем и распространенных спам-фильтров. Ознакомиться с полными результатами исследования можно на странице спецпроекта Ruward.

По результатам исследования владельцы более 4 500 сайтов, участвовавших в исследовании, подвержены риску финансовых потерь из-за имеющихся на сайте проблем, которые затрудняют продвижение сайта, конверсию и маркетинговые действия. Это почти каждый седьмой сайт из общего числа участвовавших в исследовании.

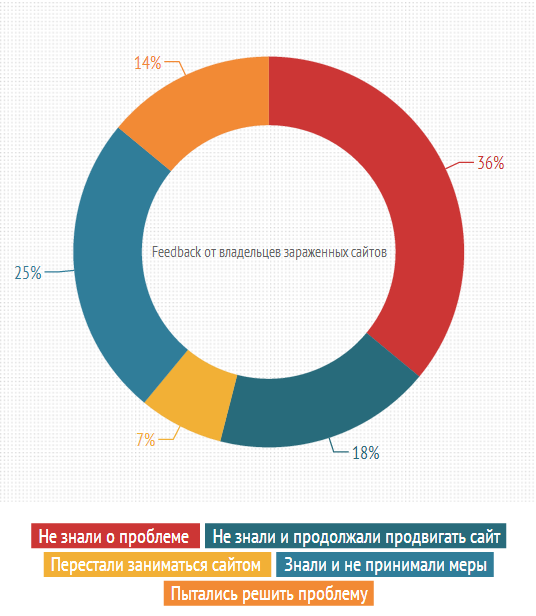
Более трети владельцев сайтов не знают о проблеме на своих ресурсах, а еще четверть респондентов продолжают вкладывать средства в продвижение, несмотря на проблемы с безопасностью, которые ухудшают результаты от затраченных средств и усилий:


Комментарий эксперта: Шабанов Илья, управляющий партнер информационно-аналитического центра Anti-Malware.ru:

«Владельцы сайтов зачастую не понимают всех рисков, связанных c недостаточным уровнем безопасности. Одно простое заражение веб-сайта может на практике обернуться большими проблемами для бизнеса: исключением домена из поискового индекса, попаданием домена в спам-листы, полной блокировкой сайта со стороны хостинговой компании и судебными исками со стороны клиентов и партнеров. В результате владелец сайта не обойдется лишь небольшими затратами на устранение последствий заражения. Ему придется восстанавливать репутацию ресурса продолжительное время, терпя значительные убытки и недополучая прибыль. Во многих случаях репутацию будет невозможно поправить вовсе»

С полным текстом исследования вы можете ознакомится на сайте ruward.ru

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru