

Серверы The Washington Post взломаны хакерами

Серверы The Washington Post взломаны хакерами

Серверы издания The Washington Post были взломаны группой неизвестных хакеров, которым удалось получить доступ к логинам и паролям работников издания. Об этом говорится в сообщении самой The Washington Post.


На текущий момент неясно, произошли ли утечки закрытых данных, однако сейчас уже все работники издания сменили свои логины и пароли для доступа к административной части сероверов газеты. The Post сообщает, что даже если хакеры и похитили логины и пароли пользователей и редакторов, то они находились в защищенном виде, поэтому немедленной опасности в связи с этим не возникает. Кроме того, издание сообщает, что у него нет на данный момент никаких сведений относительно злоупотребления похищенными данными, пишет cybersecurity.ru.

В газете говорят, что получили данные о взломе после проведенного со стороны компании Mandiant аудита. Судя по техническим данным, хакеры имели доступ не только к серверам газеты, но и ко внунтенней сети издательства, но сравнительно непродолжительный период времени - возможно несколько дней.

Отметим, что для The Post это уже третий взлом за три года.

Сейчас издание подозревает, что за последней атакой могут стоять хакеры из КНР, которые в 2011 году уже атаковали газету. В этом году на китайские атаки также указывали издания The Wall Street Journal и The New York Times.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.
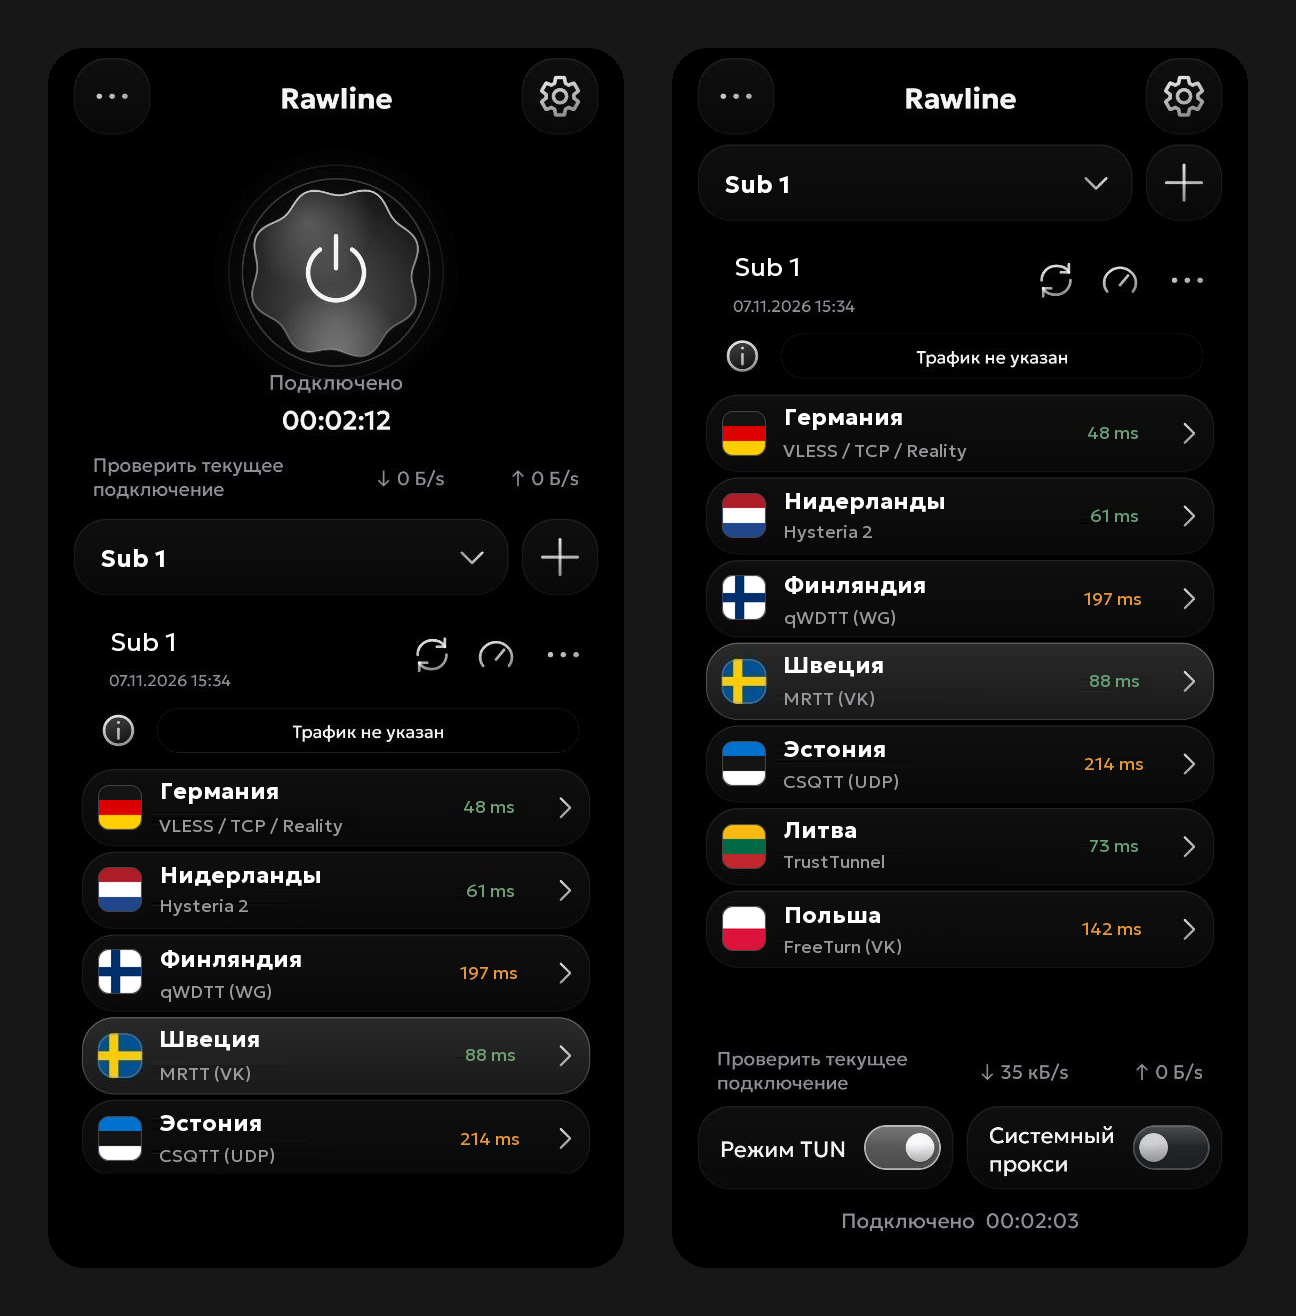

Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.
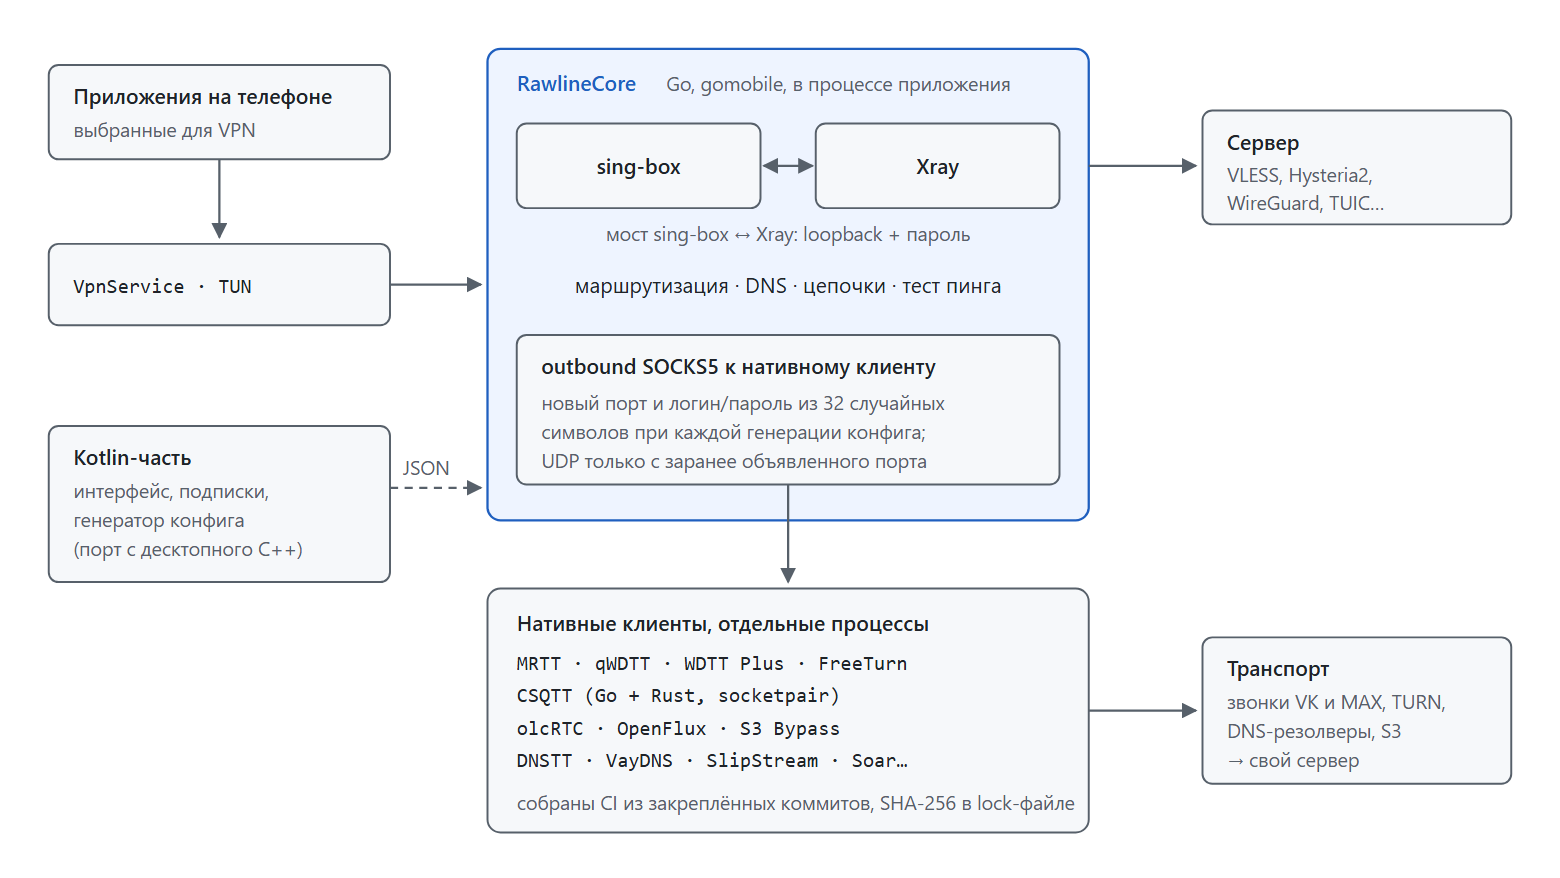

В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru