


Европейцы определили главные кибер-угрозы уходящего года

ENISA определила тенденции кибер-безопасности за 2013 год

European Network and Information Security Agency (ENISA) опубликовала отчет «Threat Landscape Report» за 2013 год. В исследовании говорится о крупных угрозах, кибер-взломщиках и тенденциях, наметившихся в цифровой экосистеме в уходящем году.

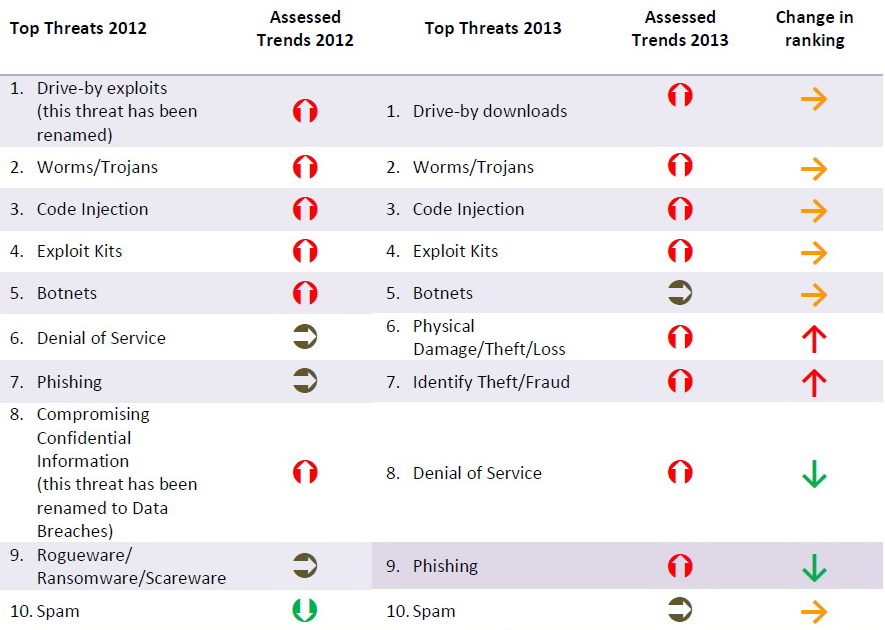
Среди отрицательных тенденций 2013 года эксперты называют усиление атак, появление сложных угроз. ENISA пугает то, что некоторые государства беспрепятственно проникают в правительственные и частные организации, через компьютерные сети. Повысились риски, связанные с Big Data и Internet of Things. ENISA отмечает еще и то, что многие кибер-преступники используют проверенные на персональных компьютерах стратегии в мобильной среде. Наиболее опасными угрозами 2013 года специалисты посчитали drive-by-download, трояны и внедрение кода code injections.

Существуют и позитивные сдвиги. Например, полиция и правоохранительные организации успешно провели ряд спецопераций по устранению крупных нелегальных ресурсов, включая Silk Road. Также арестован автор эксплоита BlackHole и преступники, ответственные за распространение ransomware Police Virus. Вендоры начали быстрее реагировать на уязвимости и закрывать бреши в системах безопасности. Количество и качество отчетов о кибер-безопасности возросло.

 Сравнение главных угроз в 2012 и 2013 годах.


В отчете ENISA выделила проблемы, которые необходимо решить в 2014 году. В приоритетах популяризация решений по безопасности, которые могли бы сократить количество угроз на 50%. Усиление сотрудничества между организациями в сфере анализа, сбора, оценки угроз.

Скачать отчет ENISA Threat Landscape 2013 можно с официального сайта.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru