


Европейцы определили главные кибер-угрозы уходящего года

ENISA определила тенденции кибер-безопасности за 2013 год

European Network and Information Security Agency (ENISA) опубликовала отчет «Threat Landscape Report» за 2013 год. В исследовании говорится о крупных угрозах, кибер-взломщиках и тенденциях, наметившихся в цифровой экосистеме в уходящем году.

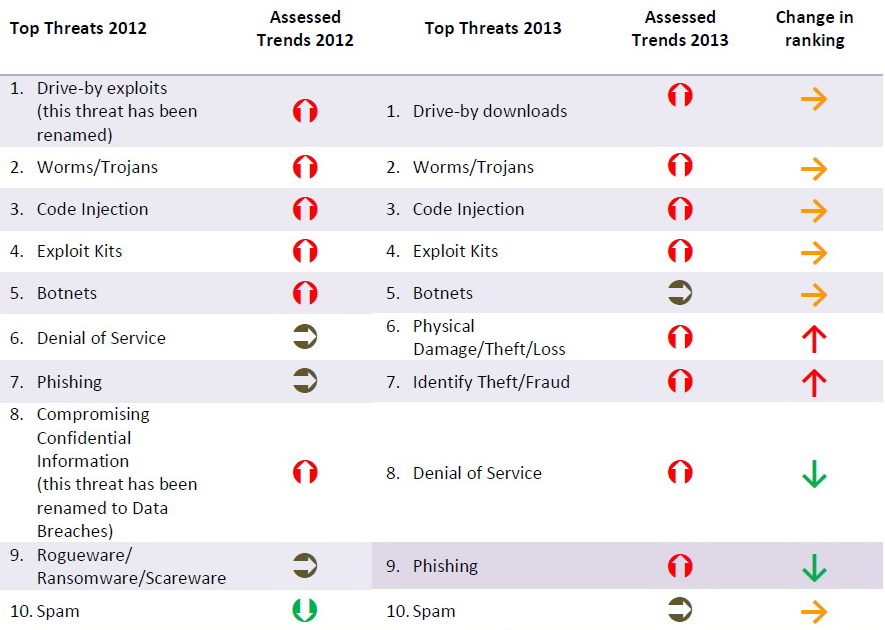
Среди отрицательных тенденций 2013 года эксперты называют усиление атак, появление сложных угроз. ENISA пугает то, что некоторые государства беспрепятственно проникают в правительственные и частные организации, через компьютерные сети. Повысились риски, связанные с Big Data и Internet of Things. ENISA отмечает еще и то, что многие кибер-преступники используют проверенные на персональных компьютерах стратегии в мобильной среде. Наиболее опасными угрозами 2013 года специалисты посчитали drive-by-download, трояны и внедрение кода code injections.

Существуют и позитивные сдвиги. Например, полиция и правоохранительные организации успешно провели ряд спецопераций по устранению крупных нелегальных ресурсов, включая Silk Road. Также арестован автор эксплоита BlackHole и преступники, ответственные за распространение ransomware Police Virus. Вендоры начали быстрее реагировать на уязвимости и закрывать бреши в системах безопасности. Количество и качество отчетов о кибер-безопасности возросло.

 Сравнение главных угроз в 2012 и 2013 годах.


В отчете ENISA выделила проблемы, которые необходимо решить в 2014 году. В приоритетах популяризация решений по безопасности, которые могли бы сократить количество угроз на 50%. Усиление сотрудничества между организациями в сфере анализа, сбора, оценки угроз.

Скачать отчет ENISA Threat Landscape 2013 можно с официального сайта.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru