

Flash SMS оказались уязвимым местом смартфонов Google

Google Nexus можно взломать через SMS

Новейший смартфон Google Nexus уязвим для новой сложной атаки. Взломщик может заставить смартфоны перезагружаться или отключаться от Сети, посылая SMS. Об этом сообщает портал PC World. Неполадку пока не устранили, однако Google о ней знает.

Уязвимость обнаружил Богдан Алеку (Bogdan Alecu) – системный администратор из датской IT-компании Levi9. По его словам, сложности со смартфоном могут возникать в тех случаях, когда нападающий отсылает около тридцати Flash SMS. Данные послания сразу же отображаются на экране телефона. Таким образом, можно «положить» Galaxy Nexus, Nexus 4 и Nexus 5. Если сообщения немедленно не отменить, оно открывает аппарат для атаки. Своими находками Алеку собирается поделиться с посетителями мероприятия DefCamp в Будапеште.

Владельцы этих телефонов не получают автоматического оповещения при получении Flash SMS. Благодаря этому нападающий может за краткий промежуток времени отослать множество таких сообщений, прежде чем пользователь заметит проблему.

Перегрузка SMS может вызвать несколько сложностей. Перезагрузка телефона – наиболее вероятное следствие атаки. В других случаях, аппарат не может подключаться к сети. Возможно также зависание мессенджера, однако система автоматически перезапускает программу.

Атака наиболее опасна для новейших телефонов Nexus на базе Android Ice Cream Sandwich и KitKat. На других смартфонах данная неполадка не наблюдается. Google осведомлена об этой неполадке.

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
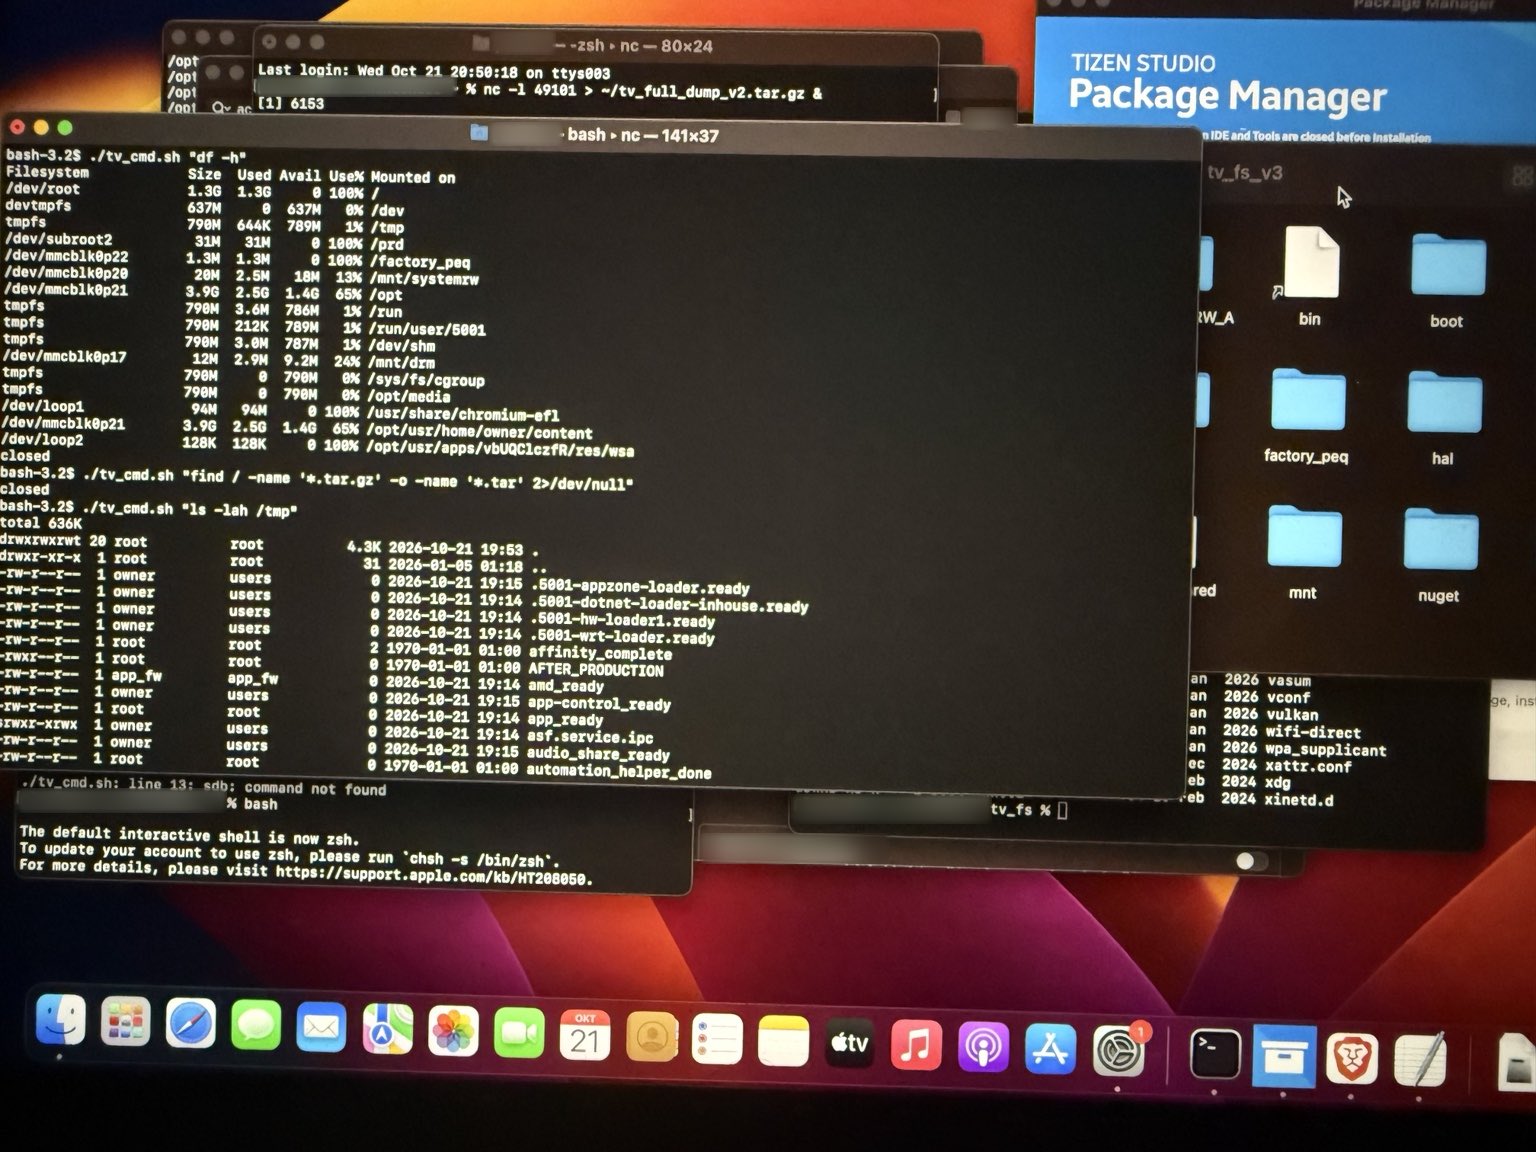

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru