


Индия и Китай стали главными целями для хакеров

Panda Security говорит об увеличении атак в 2013 году

Компания Panda Security опубликовала отчет за третий квартал 2013 года. В исследовании особенный упор делается на вредоносном программном обеспечении, DNS-атаках, мобильных угрозах и слежке АНБ.

Что касается вредоносного программного обеспечения, то за весь 2013 год было обнаружено свыше 10 млн новых разновидностей вирусов. Это больше, чем общее количество вирусов замеченных в прошлом году. Похоже, взломщики поставили очередной рекорд.

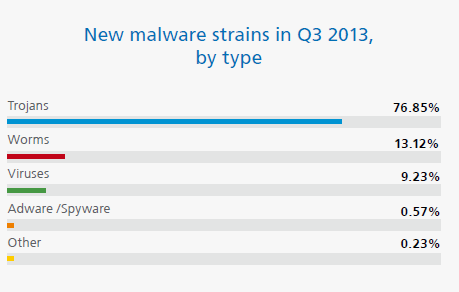
Примерно 77% нового вредоносного программного обеспечения, составляют трояны, за которыми следуют черви (13%) и вирусы (9%). Трояны остаются главной причиной возникновения компьютерных инфекций. Серьезной угрозой, которая мучила пользователей в третьем квартале 2013 года, осталась CryptoLocker.

Что касается мобильных угроз, то наименее безопасной системой остается Google Android. Впрочем замечено существенное количество атак, направленное на iOS.

Аналитики говорят, что киберпреступники часто полагаются на DNS для того чтобы инфицировать крупнейшие международные компании. В числе пострадавших Google, Microsoft и многочисленные провайдеры услуг. Panda Labs также подробно описала все технологические приемы, которые использовала АНБ.

Аналитики установили, что страны Латинской Америки чаще всего страдают от вредоносного программного обеспечения. В Китае примерно 60% всех компьютеров были инфицированы. Меньше всего от инфекций были зарегистрированы в Нидерландах, Великобритании и Германии.

Технический директор PandaLabs Луис Корронс (Luis Corrons) говорит, что в будущем нас ждет еще большое откровений, объясняющих все тайные действия и методики АНБ.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru