


Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильные троянцы нашли новый путь к банковским счетам пользователей

Мобильный троянец Svpeng, обнаруженный специалистами «Лаборатории Касперского» летом этого года и обладающий способностью красть деньги у пользователей смартфонов Android непосредственно с банковских счетов, стал еще хитрее – теперь он способен выманивать у пользователей их учетные данные от систем онлайн-банкинга при помощи фишинга. 

Новый функционал этого троянца проявляется в том, что зловред подменяет открытое окно легального банковского приложения на фишинговое. Соответственно, все данные учетной записи системы интернет-банкинга, которые пользователь вводит в этом поддельном окне, отправляются прямиком к злоумышленникам.

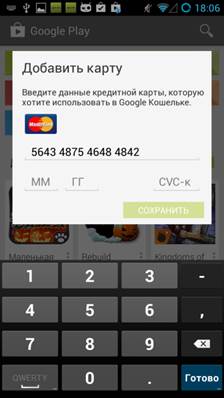
Подобным же образом троянец Svpeng пытается украсть и данные банковской карты жертвы: при запуске приложения Google Play пользователь видит на экране смартфона окно, в котором ему предлагается ввести номер и секретный код своей платежной карты. Этот фишинговый прием также позволяет мошенникам получить легкий доступ к финансовым данным доверчивых или невнимательных пользователей.


Фишинговый функционал троянца Svpeng в действии


За три месяца существования троянца Svpeng «Лаборатория Касперского» обнаружила 50 модификаций этой вредоносной программы, а защитный продукт Kaspersky Internet Security для Android за это же время заблокировал более 900 установок троянца.

Примечательно, что в случае попадания на смартфон этот зловред предпринимает меры для самозащиты, усложняющие его обнаружение и удаление из системы. В частности, Svpeng использует ранее неизвестную уязвимость в платформе Android, благодаря которой может предотвращать сброс настроек телефона до заводских и препятствовать своему удалению. Единственным «противоядием» в этой ситуации является антивирус – Kaspersky Internet Security для Android способен удалить эту вредоносную программу из смартфона несмотря на все ее ухищрения.

«Мобильный троянец Svpeng распространяется с помощью SMS-спама, в котором злоумышленники нередко используют приемы социальной инженерии: имена известных сервисов, интригующие предложения, прикрытие знакомыми именами. Все это не должно вводить пользователя в заблуждение. Переход по ссылке в SMS является одним из наиболее распространенных способов заражения вредоносными программами, а потому делать этого никогда не стоит», – советует Роман Унучек, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru