


Ботнет Mevade оказался обновленной версией Sefnit

Ботнет в Tor запустили израильские и украинские хакеры

Ранее в этом месяце появилась информация о том, что в анонимной сети Tor наблюдался существенный рост пользователей. Оказалось, что во всем был виноват ботнет Mevade, который пересылает поддельные клики через рекламные сети, чтобы собрать комиссию. Как оказалось, за этой преступной деятельностью стояла преступная группировка из Украины и Израиля.

Microsoft Malware Protection Center (MMPC) считает, что Mevade – это вовсе не новая система вредоносного программного обеспечения, а следующее поколения Win32/Sefnit – известного ботнета, который с 2011 года считался неактивным. Как оказалось, Sefnit продолжал работу в скрытом режиме. Информацию от Microsoft поддерживают сотрудники Fox-IT. По словам Trend Micro, Mevade принадлежит криминальной группировке, организованной гражданами Украины и Израиля.

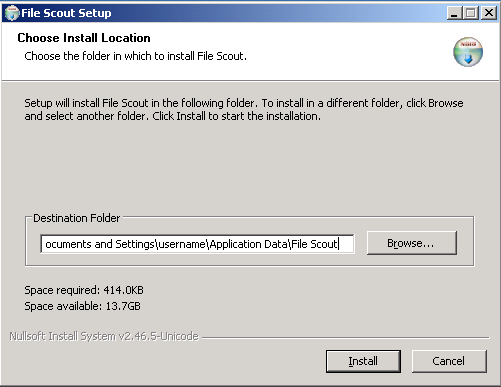
Инфицирование происходит за счет других программ, в частности File Scout. Предполагается, что данное приложение написали те же программисты, которые занимались Meade/Sefnit.

Экран установки программы File Scout.

Больше всего экспертов интересовало то, как Mevade/Sefnit удалось исчезнуть с радаров на 2 года. Старая версия Mevade использовала классические «click fraud» техники. Программа загружала невидимые элементы страницы на вебсайты (вроде Google), на которые пользователь хотел нажимать. Вместо того, чтобы пройти пл нужной ссылке, жертву направляли на схожий вредоносный ресурс. Разумеется, такая методика считалась слишком примитивной, так как пользователь сразу замечал подвох.

В 2011 Sefnit перешел на совершенно новую технологию, начиная прятать ботов за бесплатным кроссплатформенным прокси-сервером 3proxy. Боты генерируют мошеннический трафик напрямую, не привлекая пользователя к своей деятельности, так что жертва ни о чем не догадывается. Трафик также передается не постоянно, из-за чего антивирусные программы не замечают его деятельности.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru