

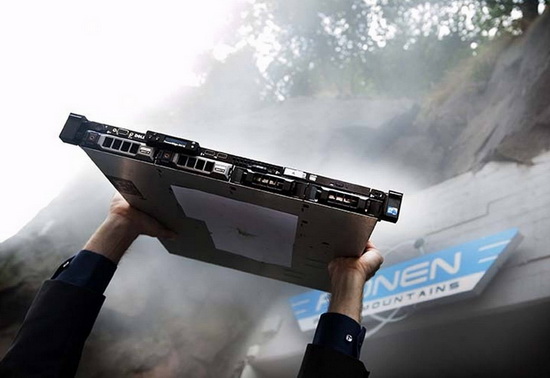

Сервер WikiLeaks продали на eBay ради благотворительности

Подросток выкупил старый сервер WikiLeaks за $33 тысячи

17-летний подросток из Португалии, вооружился отцовской кредитной картой и за 33 тысячи долларов выкупил сервер WikiLeaks, который продавали на eBay. Лот принадлежал шведскому провайдеру Bahnhof. В 2010 году эта компания на протяжении 8 месяцев размещала на своих серверах информацию от скандального ресурса.

Шведы распродают имущество, связанное с WikiLeaks, чтобы получить деньги для двух благотворительных организаций «Reporters Without Borders» и «5th of July Foundation», которые отстаивают права человека и защиту личных данных в Интернете. К несчастью, инициаторы торгов так и не получили желанные деньги.

Исполнительный директор компании Джон Карлунг (John Karlung) утверждает, что вскоре после завершения аукциона он получил сообщение от покупателя. Пользователь пожаловался, что покупку совершил его сын и пожелал немедленно расторгнуть соглашение, чтобы не потерять деньги.


Согласно информации eBay, подросток начал торги с суммы в $10200 (£6500) 7 сентября 2013 года. После этого он сделал еще семь ставок, включая выигрышную, которая составила $33 тысячи (£21 тысяч).

В своем письме к Карлунгу отец щедрого подростка из Лассабона написал, что его 17-летний сын просто помешан на теориях заговора. В итоге Banhof согласились расторгнуть соглашение и теперь сервер продадут другому клиенту, предложившему вторую по величине ставку $32900 (£20800).

Представители Bahnhof утверждают, что они удалили все данные с серверов и продают оборудование исключительно в качестве исторического артефакта. Сотрудники WikiLeaks выступили против данной продажи, сообщив, что Banhof преувеличивает историческую важность сервера и просто хочет нажиться на скандальной славе ресурса.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru