


Tor предлагают встроить в браузер Firefox

Tor предлагают встроить в браузер Firefox

Tor предлагают встроить в браузер Firefox

В трекере Bugzilla зарегистрирован билет 901614, в котором предлагается улучшить безопасность браузера Firefox, внедрив в него анонимайзер Tor в качестве стандартной опции. Это довольно смелое предложение. Сеть анонимайзеров Tor до недавнего времени считалась в каком-то смысле экзотической технологией, которую используют только хакеры и диссиденты.

Всё изменилось в последние месяцы, после истории с тотальной прослушкой интернет-трафика со стороны АНБ и других спецслужб. В нынешних условиях криптография и анонимайзер нужны каждому человеку, который хочет гарантировать конфиденциальность своих коммуникаций.

Если будет реализована инициатива по внедрению Tor в браузер Firefox, то «луковичный» анонимайзер станет стандартным средством для сёрфинга по Сети, пишет habrahabr.ru.

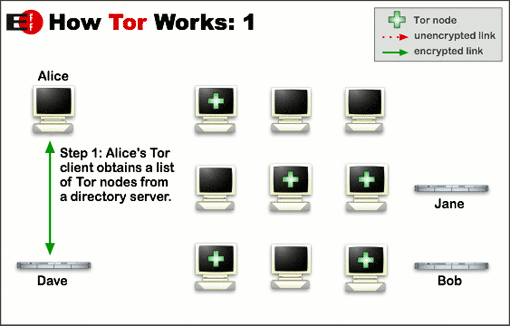
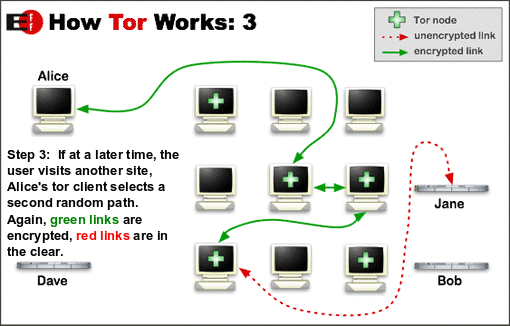
Tor работает как распределённый многослойный анонимайзер, состоящий из тысяч узлов, пропускающих через себя трафик по непредсказуемому маршруту, с добавлением дополнительного слоя шифрования на каждом узле (отсюда и название «луковичный» маршрутизатор — The Onion Router, TOR). 


Пользователи запускают прокси-сервер на своей машине, он подключается к серверам Tor, периодически создавая цепочку сквозь сеть Tor, которая использует криптографию многоуровневым способом. Каждый пакет, попадающий в систему, проходит через три различных прокси-сервера, которые выбираются случайным образом. Перед отправлением пакет последовательно шифруется тремя ключами: сначала для третьего узла, потом для второго, и, в конце концов, для первого. Когда первый узел получает пакет, он расшифровывает «верхний» слой шифра (аналогия с тем, как чистят луковицу) и узнает, куда отправить пакет дальше. Второй и третий сервер поступают аналогичным образом.


В сети Tor существуют так называемые «скрытые сервисы» — сайты в домене .onion, просмотр которых возможен только с помощью браузера Tor. Физическое местонахождение серверов так же скрыто, как и IP-адреса пользователей.

Что характерно, пакет программного обеспечения Tor и сейчас собирается на базе Firefox 17.0.8esr. Он содержит настроенную версию браузера, а также необходимые расширения, в том числе HTTPS Everywhere, NoScript, LibPNG и др.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru