


Анонимность Freedom Hosting под сомнением

Анонимность Freedom Hosting под сомнением

Корпорация Symantec сообщает об атаке на популярный хостинг Freedom Hosting, предоставляющий анонимный хостинг через сеть Tor. На странице сервиса были обнаружены вредоносные скрипты, позволяющие злоумышленникам перехватывать данные о пользователях сети Tor. В результате, подверглась сомнению анонимность данного хостинг-центра – ведь с помощью вредоносной программы можно было отследить местоположение пользователя.

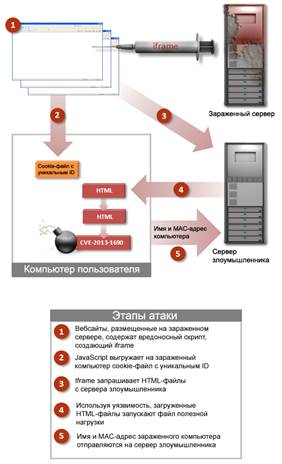
4 августа на сайтах, размещенных на хостинге Freedom Hosting, предоставяющем доступ через сеть Tor, были найдены вредоносные скрипты. Обнаруженные скрипты используют уязвимость, найденную в браузере Firefox, которая уже была исправлена в Firefox 22 и Firefox 17.0.7 ESR (Extended Support Release). Скорее всего, эта уязвимость была выбрана потому, что набор для работы с сетью Tor Browser Bundle (TBB) основан на Firefox ESR 17. Продукты Symantec определяют эти скрипты как Trojan.Malscript!html.


Рисунок 1. Этапы атаки


В случае успешной атаки MAC-адрес сетевой карты и имя локального хоста зараженного компьютера отправляются на IP-адрес 65.222.202.54 – то есть попадают в руки злоумышленника. Ниже приведен пример отсылаемых таким способом данных, где host – локальное имя компьютера, а cookie ID – его MAC-адрес:

GET /05cea4de-951d-4037-bf8f-f69055b279bb HTTP/1.1

Host: PXE306141

Cookie: ID=0019B909D908

Connection: keep-alive

Accept: */*

Accept-Encoding: gzip

Помимо этого, в результате посещения вредоносного сайта на компьютере остается уникальный cookie-файл, и с его помощью, а также используя MAC-адрес и локальное имя хоста, злоумышленники могут определить местоположение отдельного компьютера, подвергнувшегося атаке. Внедрение таких методов позволило бы правоохранительным органам определять местоположение систем путем отслеживания того, кому была продана та или иная сетевая карта. Существует множество предположений относительно личности и мотивов злоумышленника или злоумышленников, стоящих за этой атакой, однако на данный момент подтвердить что-либо не представляется возможным.

Хотя сеть Tor и создавалась для защиты личных данных пользователей путем укрытия их местоположения и интернет-активности от различных систем анализа трафика и сетевого отслеживания, данная атака показывает, что пользователей Tor все же можно отследить.

Подпишитесь на новости

Android, Linux, macOS и Windows выдают действия пользователей через файлы

Исследователи из Технического университета Граца обнаружили побочный канал, спрятанный в системах отслеживания файловых событий четырёх крупнейших ОС. Механизмы должны просто сообщать приложениям, что файл открыли, изменили или удалили. Но оказалось, что из такого цифрового шороха можно вытащить куда больше.

В исследовании File Notification Attacks разбираются inotify в Linux, FileObserver в Android, ReadDirectoryChangesW в Windows и FSEvents в macOS.

Некоторые из этих механизмов существуют уже более 20 лет. Содержимое файлов они не раскрывают, зато показывают метаданные событий, которых хватает для слежки за действиями других пользователей.

На Linux исследователи отслеживали события в /dev/input и определяли ритм нажатия клавиш с точностью от 93,1 до 100%, в том числе при удалённой работе через SSH.


Посещаемые сайты удалось распознавать с точностью 87,9%. Уязвимость CVE-2025-68788 частично закрыли в ядре ещё в декабре 2025 года, запретив некоторые события для специальных файлов в /dev.

На Android приложение без разрешений может наблюдать за изменениями в закрытой папке WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) и по именам файлов с временными метками понимать, когда пользователь отправляет, получает или удаляет фотографии, видео и документы. Патчей для Android исследователи пока не увидели.


Windows выступила особенно щедро: наблюдение за корнем диска C:\ способно раскрывать полные пути файлов, с которыми работают другие пользователи.

Этого хватило для распознавания открываемых в Firefox сайтов с точностью 97,8%. Microsoft назвала поведение предусмотренным и недокументированным.

macOS раскрывает меньше, однако FSEvents позволяет замечать установку приложений, подключение устройств, изменение настроек звука, Bluetooth, принтеров, питания и сети.

Большинство сценариев требует локальной непривилегированной учётной записи или вредоносного приложения.

RSS: Новости на портале Anti-Malware.ru