


Анонимность Freedom Hosting под сомнением

Анонимность Freedom Hosting под сомнением

Корпорация Symantec сообщает об атаке на популярный хостинг Freedom Hosting, предоставляющий анонимный хостинг через сеть Tor. На странице сервиса были обнаружены вредоносные скрипты, позволяющие злоумышленникам перехватывать данные о пользователях сети Tor. В результате, подверглась сомнению анонимность данного хостинг-центра – ведь с помощью вредоносной программы можно было отследить местоположение пользователя.

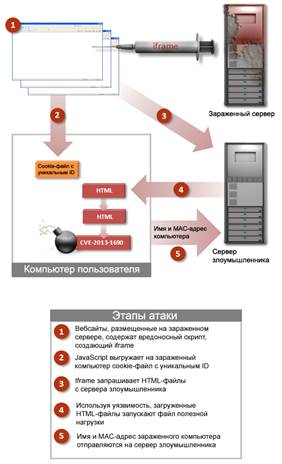
4 августа на сайтах, размещенных на хостинге Freedom Hosting, предоставяющем доступ через сеть Tor, были найдены вредоносные скрипты. Обнаруженные скрипты используют уязвимость, найденную в браузере Firefox, которая уже была исправлена в Firefox 22 и Firefox 17.0.7 ESR (Extended Support Release). Скорее всего, эта уязвимость была выбрана потому, что набор для работы с сетью Tor Browser Bundle (TBB) основан на Firefox ESR 17. Продукты Symantec определяют эти скрипты как Trojan.Malscript!html.


Рисунок 1. Этапы атаки


В случае успешной атаки MAC-адрес сетевой карты и имя локального хоста зараженного компьютера отправляются на IP-адрес 65.222.202.54 – то есть попадают в руки злоумышленника. Ниже приведен пример отсылаемых таким способом данных, где host – локальное имя компьютера, а cookie ID – его MAC-адрес:

GET /05cea4de-951d-4037-bf8f-f69055b279bb HTTP/1.1

Host: PXE306141

Cookie: ID=0019B909D908

Connection: keep-alive

Accept: */*

Accept-Encoding: gzip

Помимо этого, в результате посещения вредоносного сайта на компьютере остается уникальный cookie-файл, и с его помощью, а также используя MAC-адрес и локальное имя хоста, злоумышленники могут определить местоположение отдельного компьютера, подвергнувшегося атаке. Внедрение таких методов позволило бы правоохранительным органам определять местоположение систем путем отслеживания того, кому была продана та или иная сетевая карта. Существует множество предположений относительно личности и мотивов злоумышленника или злоумышленников, стоящих за этой атакой, однако на данный момент подтвердить что-либо не представляется возможным.

Хотя сеть Tor и создавалась для защиты личных данных пользователей путем укрытия их местоположения и интернет-активности от различных систем анализа трафика и сетевого отслеживания, данная атака показывает, что пользователей Tor все же можно отследить.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru