


CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

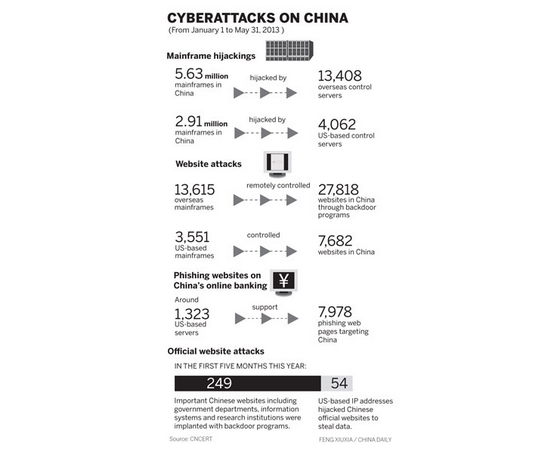
 Незадолго до встречи президента США Барака Обамы (Barack Obama) с президентом КНР Си Цзиньпином, директор CNCERT Хуан Ченцин (Xi Jinping) заявил, что его ведомство располагает огромным количеством данных, свидетельствующих о том, что США ведет агрессивную кибершпионскую деятельность в пространстве Китайской Народной Республики. 


Он утверждает, что этих данных вполне достаточно, чтобы предъявить США официальные обвинения в кибершпионаже против КНР, подобно тому, как это делают власти США. При этом зачастую эти обвинения звучат, как ничем не подкрепленные мнения отдельных бывших и нынешних правительственных чиновников, которые нередко высказывают их на условиях анонимности.

По данным CNCERT, только в период с 1 января по 31 мая текущего года хакеры, действовавшие с территории США с более чем 4000 серверов, скомпрометировали 2, 91 миллиона компьютеров на территории Китая.

Хуан Ченцин призвал США прекратить политические спекуляции. Выразив уверенность, что таким образом невозможно решить существующие проблемы в отношениях между двумя странами.

Директор CNCERT высоко оценил успехи сотрудничества двух стран в борьбе с киберпреступностью. По его словам, CNCERT уже практически завершил расследование 32 инцидентов, данные по которым ведомство получило от США.

Хуан Ченцин отказался комментировать сообщение о том, что китайские хакеры, якобы действовавшие по заданию правительства КНР, выкрали у военных США данные о более чем 20 видах новейших вооружений из информационных систем Пентагона. При этом он заявил, что США следует тщательнее охранять подобного рода информацию и не держать ее в информационных сетях, доступ к которым можно получить из публичного сегмента сети Интернет.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru