Апрель не дал повода расслабиться пользователям электронной почты. После непродолжительного мартовского затишья доля спама в почтовом трафике выросла на 2,1% и составила 72,2%. Как и ожидали эксперты, поток «праздничного» спама в апреле уменьшился, однако злоумышленники продолжили эксплуатировать громкие мировые события, в том числе и трагические.
Уже на следующий день после взрывов в Бостоне в Сети пошла первая волна вредоносного спам-трафика на эту тему. Нередко спамеры искусно маскировали сообщения под рассылку известных новостных ресурсов, привлекая тем самым внимание пользователей. Кроме того, злоумышленники распространяли ссылки на веб-страницы, содержащие видеозаписи взрывов, взятые с сайта Youtube. Помимо видеороликов, страницы содержали эксплойт, который загружал на компьютер пользователя троянца, предназначенного для кражи логинов и паролей пользовательских аккаунтов.
Разумеется, не теряют своей популярности у спамеров и мошеннические рассылки. При этом злоумышленники проявляют чудеса изобретательности, придумывая новые уловки и легенды. В апреле эксперты «Лаборатории Касперского» обнаружили курьезное предложение: в письмах получателям предлагалось пожертвовать деньги на программу обучения русской нецензурной лексике в американских школах и на издание соответствующих учебных материалов. Столь оригинальная история вряд ли поможет мошенникам собрать значительную сумму, однако есть вероятность хищения данных банковских карт, которые доверчивый пользователь введет на сайте для сбора пожертвований.
Конечно, спамеры не могли обойти вниманием и православную Пасху, которая в этом году отмечалась в начале мая. В отличие от прошлого года, на гребне волны «праздничного спама» оказались не турфирмы с экскурсиями, а магазины и мастерские, предлагающие купить сувениры c пасхальной тематикой.
В географии спама по сравнению с мартом 2013 года значительных изменений не произошло. Китай, хотя и потерявший пару процентов в общем спам-потоке, остается лидером с 23,85%. Позиции США тоже существенно не изменились (16,82%), и Южная Корея по-прежнему занимает третье место, прибавив 1,5% к своей мартовской и доле и набрав в итоге 11,84%. Вклад России в мировую спамогенерацию вырос до 3,34%, обеспечив ей седьмую строчку в рейтинге.
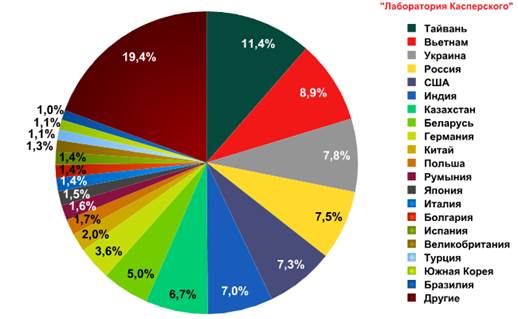
Лидером среди стран–источников спама в Рунете остается Тайвань (11,4%). Второе место занял Вьетнам (8,89%), потеснивший на этой позиции Индию, которая, в свою очередь, оказалась на 6-ом месте. А бронза в апреле досталась Украине, которая увеличила свою долю до 7,8%. Сама Россия в этом списке заняла пятую строчку с показателем в 7,5%.
Страны — источники спама в Рунете, апрель 2013 г.
«Крупные и в особенности трагические события мирового масштаба редко остаются без внимания спамеров, и апрель 2013 года не стал исключением. После прогремевших в США взрывов Интернет заполонили вредоносные рассылки, эксплуатирующие эту печальную тему, – комментирует итоги месяца Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского». – Впрочем, по итогам апреля есть и позитивные тенденции: количество фишинговых рассылок сократилось втрое. Впрочем, пользователям не стоит терять бдительность, особенно при работе с социальными сетями, где фишеры традиционно активны. Возможно, в следующем месяце спамеры уделят повышенное внимание онлайн-играм. Наступает сезон летних каникул, когда школьники и студенты начинают чаще посещать различные социальные и развлекательные ресурсы».









