


Эксперты выявили UXSS-уязвимость в браузере Safari

Эксперты выявили UXSS-уязвимость в браузере Safari

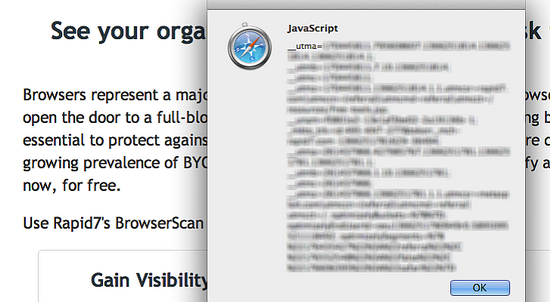
 Эксперты компании Rapid7 выявили UXSS-уязвимость в браузере Safari. Rapid7 утверждает, что данная уязвимость достаточно серьёзна, и может вполне успешно использоваться киберпреступниками. Вышеупомянутая уязвимость позволяет злоумышленникам обойти системы защиты, используя файлы формата webarchive. Данный формат позволяет сохранять всё содержимое веб-страницы в один файл.

Чтобы провести успешную атаку, киберпреступник должен разослать потенциальным жертвам вредоносные файлы формата webarchive и убедить их открыть его вручную

Инфицировав таким образом систему жертвы, злоумышленники могут выкрасть cookie-файлы, CSRF-ключи, сохраненные пароли, локальные файлы и даже внедрить в систему вредоносный JavaScript, сохранив его в кэше. Однако, Apple не считает вышеуказанную UXSS-уязвимость серьёзной и, похоже, не планирует устранять её, ссылаясь на то, что для успешной кибератаки требуется взаимодействие пользователя с системой. В компании полагают, что для предотвращения такого рода атак вполне достаточно специального предупреждения, в котором пользователям сообщается, что “контент был загружен с веб-страницы.” Такое предупреждение возникает перед открытием файла.

 Эксперты не разделяют оптимизма Apple, утверждая, что “это потенциально опасное решение”, тем более, что подобные атаки могут быть многовекторными.

 Эксперты Rapid7 советуют пользователям Safari не открывать подозрительные файлы формата webarchive.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru