


Мошенники грабят пользователей Рунета на десятки миллионов рублей в сутки

Мошенники грабят пользователей Рунета на десятки миллионов рублей в сутки

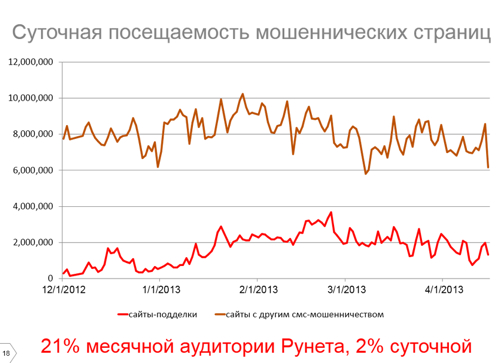
По данным Александра Сидорова, руководителя группы антивирусных проектов «Яндекса», до 21% месячной аудитории Рунета является посетителями мошеннических сайтов. Доля жертв мошенников в суточной аудитории составляет около 2% суточной (до 4 млн пользователей в пике).
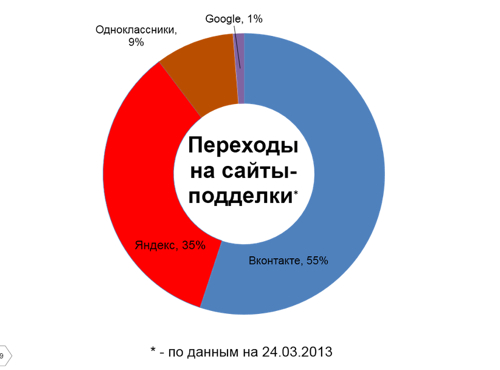
В исследовании Сидорова отмечен тот факт, что «Яндекс» является в 35 раз более частым объектом мимикрии фишинговых сайтов, чем его основной конкурент в Рунете Google (35% случаев против 1%), что можно считать подтверждением его добросовестности, пишет safe.cnews.ru.

В самом «Яндексе» этот феномен связывают с тем, что мошенники считают его более популярным у пользователей в России.

Между тем наибольшее число фишинговых сайтов, согласно тому же исследованию «Яндекса», предпочитают маскировать их под социальные сети, а не сайты поисковых машин. Так, 55% мимикрий мошеннических сайтов приходится на соцсеть «Вконтакте», а 9% - на «Одноклассники».

В презентации не приводится методика проведенного исследования. Пресс-служба «Яндекса» в ответ на просьбу пояснить методику сослалась на способность поисковика распознавать типы мошеннических сайтов, имеющихся в поисковом индексе.


Под какие сервисы мимикрируют сайты мошенников в Рунете (по данным «Яндекса»)


Ущерб пользователей от посещения фишинговых сайтов «Яндекс» оценивает как «несколько десятков миллионов рублей в сутки».

Пути попадания пользователей на сайты - традиционные: недобросовестные баннеры в партнерских сетях и во всплывающей рекламе, заражение вредоносным ПО, подменяющим код страниц, DNS и hosts-файл.


Суточная посещаемость мошеннических сайтов в Рунете (по данным «Яндекса»)


В числе методов борьбы с вредоносными ссылками «Яндекс» сообщает о появлении в будущей версии своего браузера специальной плашки, предупреждающей о переходе на мошеннический сайт.

Кроме того, подчеркивают в «Яндексе», поисковик ограничивает число показов вредоносных сайтов в поисковой выдаче и предупреждает о них пользователей.

Стоит заметить, что после появления на минувшей неделе отчета немецкой ИБ-компании AV-Test «Яндекс» называл показ вредоносных ссылок в выдаче одной из возможных причин, по которой он был назван худшим из исследованных поисковиков  с точки зрения пользовательской безопасности.

В отличие от Google, который не допускает подозрительные ссылки в свою поисковую выдачу, «Яндекс» их публикует, предупреждая пользователей о нежелательности перехода по ним.

По данным Александра Сидорова, руководителя группы антивирусных проектов «Яндекса», до 21% месячной аудитории Рунета является посетителями мошеннических сайтов. Доля жертв мошенников в суточной аудитории составляет около 2% суточной (до 4 млн пользователей в пике)." />
Подпишитесь на новости

Anthropic сняла бан Claude через три часа после апелляции россиянина

Российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

О своём опыте пользователь рассказал на Хабре, приложив уведомления компании.

По словам автора, он работает с Claude из России через VPN. Перед проверкой личности экспортировал переписки и проекты, указал настоящие имя и фамилию, а затем предъявил действующий российский загранпаспорт. Сразу после верификации сервис сообщил о блокировке, связанной с подозрительной активностью.


Однако последовательность событий ещё не доказывает, что причиной стал именно паспорт. Автор допускает влияние региона, VPN, смены IP-адресов или сочетания факторов. Конкретное основание Anthropic ему не объяснила.

Пользователь подал стандартную апелляцию с просьбой пересмотреть решение. Текст на английском помог составить GPT.

Примерно через три часа, утверждает автор, команда Anthropic Safeguards сообщила о восстановлении аккаунта после повторного рассмотрения. Подписка Max автоматически не вернулась: учётная запись осталась на бесплатном тарифе, а за остаток оплаченного периода компания оформила возврат. После этого пользователь снова оплатил Max за $100.

На момент публикации доступ работал, но гарантий от повторной блокировки автор не получил. История показывает лишь то, что конкретное решение удалось оспорить, но без обещаний, что следующая апелляция пройдёт по тому же сценарию.

Автор внёс несколько изменений в аккаунт, самое интересное из которых — в настройках конфиденциальности отключить передачу местоположения.

RSS: Новости на портале Anti-Malware.ru
