


Киберпреступники рассылают письма - предупреждения о войне с КНДР

Киберпреступники рассылают письма - предупреждения о войне с КНДР

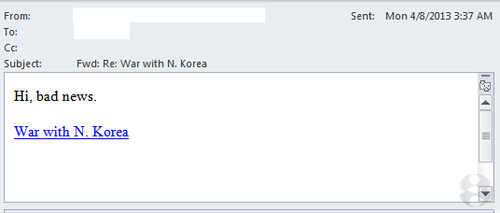
 Специалисты компании ThreatTrack Security выявили новую кампанию по распространению вредоносных программ. На этот раз киберпреступники рассылают вредоносные письма, в теме которых указано :"Fwd: Re: War with N. Korea." В письме, как правило, содержится следующий текст: "Hi, bad news. War with N. Korea." (Привет, плохие новости. Война с Северной Кореей). В письме также содержится ссылка, перейдя по которой, жертва злоумышленников попадает на сайт, инфицированный вредоносом Cridex, входящим в набор эксплойтов Blackhole.


По данным Microsoft Malware Protection Center, Cridex перехватывает учётные данные жертв при входе в аккаунты на различных сайтах, в частности, Facebook, Twitter, Blogger.com, Flickr, Livejournal.com, BankofAmerica.com, Chase.com, Citibank.com, WellsFargo.com и т.д.

Эксперты советуют интернет-пользователям не переходить по сомнительным ссылкам, а тем, кто интересуется ситуацией вокруг Северной Кореи, пользоваться проверенными источниками. По данным ThreatTrack Security, в рамках в кампании по распространению вредоносов, злоумышленники также используют ряд других тем, которые зачастую помещают в тему письма. Например, "Re: Bank of America bankruptcy," "Re: Fwd: Tax havens busted," "Re: M&I Bank bankruptcy," "Re: Fwd: Shedding light on 'dark matter,'" и "Fwd: Re: First Citizens Bank bankruptcy.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru