


Вредонос шифрует файлы на компьютерах жертв при помощи WinRAR

Вредонос шифрует файлы на компьютерах жертв при помощи WinRAR

 Эксперты компании «Доктор Веб» предупреждают о новой кампании, организованной киберпреступниками с целью распространения троянской программы. По словам экспертов, троян ArchiveLock распространяется посредством атак перебором на протокол RDP.

Попадая на компьютер жертвы, вредоносная программа копирует консольную версию WinRAR в локальную папку, опустошает Корзину, удаляет резервные копии и создаёт список файлов, которые будут зашифрованы. Затем вредонос помещает данные файлы в защищённый паролем архив, а оригинальные файлы удаляются при помощи специальной утилиты.

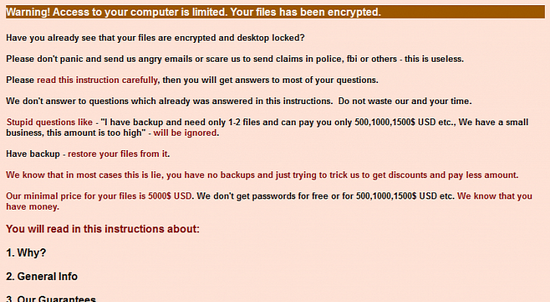
Как только файлы зашифрованы - жертва киберпреступников получает предупреждение. Ей предлагают пароль к зашифрованному архиву в обмен на $5000 (3900 евро). Главными целями злоумышленников стали интернет-пользователи Франции и Испании.


Эксперты советуют жертвам ArchiveLock не платить злоумышленникам, а также не удалять какие-либо файлы и не переустанавливать операционную систему, а обратится за помощью к профессионалам. Например, воспользоваться бесплатным сервисом восстановления файлов, созданным компанией «Доктор Веб».

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru