


Вредонос шифрует файлы на компьютерах жертв при помощи WinRAR

Вредонос шифрует файлы на компьютерах жертв при помощи WinRAR

 Эксперты компании «Доктор Веб» предупреждают о новой кампании, организованной киберпреступниками с целью распространения троянской программы. По словам экспертов, троян ArchiveLock распространяется посредством атак перебором на протокол RDP.

Попадая на компьютер жертвы, вредоносная программа копирует консольную версию WinRAR в локальную папку, опустошает Корзину, удаляет резервные копии и создаёт список файлов, которые будут зашифрованы. Затем вредонос помещает данные файлы в защищённый паролем архив, а оригинальные файлы удаляются при помощи специальной утилиты.

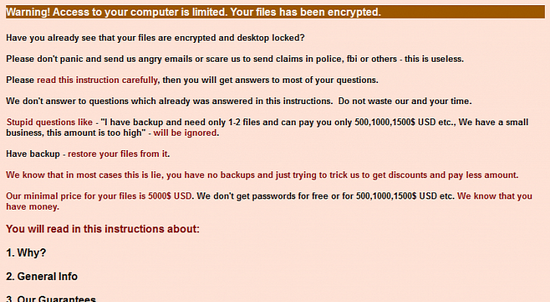
Как только файлы зашифрованы - жертва киберпреступников получает предупреждение. Ей предлагают пароль к зашифрованному архиву в обмен на $5000 (3900 евро). Главными целями злоумышленников стали интернет-пользователи Франции и Испании.


Эксперты советуют жертвам ArchiveLock не платить злоумышленникам, а также не удалять какие-либо файлы и не переустанавливать операционную систему, а обратится за помощью к профессионалам. Например, воспользоваться бесплатным сервисом восстановления файлов, созданным компанией «Доктор Веб».

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru