


В японском текстовом редакторе Ichitaro обнаружена уязвимость нулевого дня

В японском текстовом редакторе Ichitaro обнаружена уязвимость нулевого дня

 Компания JustSystems - разработчик популярного японского текстового редактора Ichitaro, предупреждает пользователей об уязвимости нулевого дня, которая активно используется киберпреступниками для распространения вредоносных программ. Уязвимость позволяет удаленному пользователю выполнить произвольный код на целевой системе.

В свою очередь, специалисты компании Symantec заявляют, что киберпреступники используют эту уязвимость в кампании по распространению вредоносов, начатой ещё в середине января текущего года. По имеющейся информации, жертвами злоумышленников, как правило, становятся именно японцы.

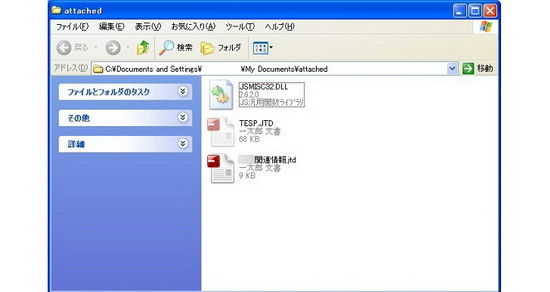
По данным Symantec, типичная схема заражения выглядит следующим образом: потенциальные жертвы злоумышленников получают архив, который содержит 3 файла: Модифицированная версия файла JSMISC32.DLL (используется текстовым редактором); неинфицированный текстовой документ с расширением jdt, открывается Ichitaro; инфицированный файл DLL, также имеющий расширение jdt.


 При открытии неинфицированного текстового файла, Ichitaro выполняет модифицированный JSMISC32.DLL файл, который, в свою очередь, запускает инфицированный файл DLL, идентифицированный Symantec, как троянец.

Следует отметить, что JustSystems уже выпустила патч, призванный закрыть обнаруженную уязвимость. Таким образом, чтобы не стать жертвой злоумышленников, эксперты советуют пользователям Ichitaro просто обновить приложение.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru