


Страницу Jeep в Twitter взломали

Компания Jeep стала следующей жертвой хакеров

Взлом страниц крупных компаний в Twitter в последнее время стал настоящим спортом для хакеров. Не успели мы рассказать вам о том, как злоумышленники взломали учетную запись Burger King в Twitter, как в сети появилось сообщение о том, что хакеры завладели акаунтом авто-производителя Jeep.


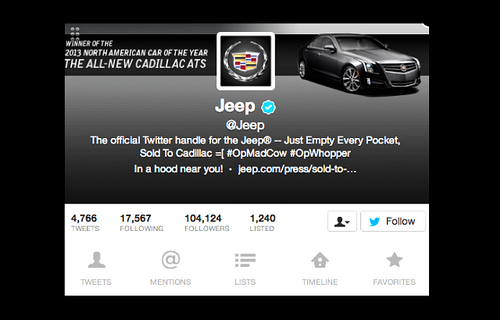
Как и злоумышленники, поменявшие логотип Burger King на символ McDonalds, хакеры, попортившие сетевое представительство Jeep, сказали, что компанию продали Cadillac и соответствующим образом изменили картинку в профиле.

Взломанная страница Jeep в Twitter.


«ПРИВЕТСТВУЕМ CADILLAC #300», – гласит первый твит на взломанной страничке. За этим замечанием последовал поток фотографий и смелых заявлений. Злоумышленники даже поменяли описание марки на страничке Jeep в Twitter.

Несмотря на многочисленные схожести со взломом Burger King, пока никто не может подтвердить, что аккаунт похитили те же люди. Впрочем, в обоих случаях используется хэштег «#OpMadCow». Напомним, что твиты во взломанной учетной записи Burger King включали в себя ссылки на хакерские группировки Anonymous и Lulzsec.

Впоследствии, между жертвами взлома завязалась теплая переписка. Burger King написала: «@Jeep рады, что у вас все по старому». Jeep ответила: «@BurgerKing Спасибо. Звоните, если захотите пересечься за бургером и поделиться историями. Мы подвезем».

Разумеется, главные конкуренты компаний – McDonalds и Cadillac поспешно выступили в Twitter с сообщениями, в которых говорилось, что они не имеют к случившемуся никакого отношения. Интересно, кто же окажется следующим. Может быть Sony, которая должна стать героиней новостных лент в ближайшее время из-за анонса PS4.

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru