


Отречение Бенедикта XVI стало информационным поводом для спаммеров

Отречение Бенедикта XVI стало информационным поводом для спаммеров

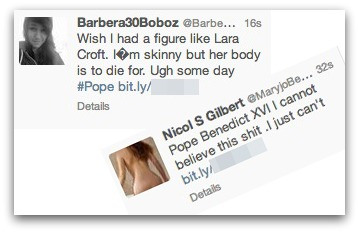
 Вчера Папа Римский Бенедикт XVI объявил об отречении. Вскоре после этого спаммеры наводнили Twitter фальшивыми сообщениями, содержащими хэш-тег #Pope. Данный тег спаммеры использовали для привлечения пользователей на определенные веб-сайты.

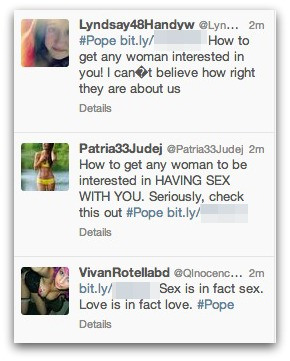
Специалисты Sophos отмечают, что большинство публикуемых спаммерами сообщений являются рекламой сайтов для взрослых.

Примеры подобных сообщений:

“#Pope, как заставить любую женщину [ненормативная лексика] с Вами. Серьезно, узнайте здесь [ссылка]”

“#Pope [ссылка], Как заставить любую женщину [ненормативная лексика] Вами. Невероятно эффективный способ”.


Большинство ссылок, содержащихся в таких сообщениях, являются реферальными и перенаправляют пользователей на сайты партнёрских программ. Таким образом, каждый клик по такой ссылке приносит прибыль спаммерам, а некоторые из них, к тому же, направляют пользователей на сайты, содержащие видеоматериалы для взрослых.

Эксперты призывают интернет-пользователей соблюдать осторожность, так как новость об отречении Папы Римского можно отнести к той категории информационных поводов, которые зачастую используют киберпреступники не только в ходе кампаний по рассылке спама, но и в ходе фишинговых кампаний, а также для распространения вредоносных программ.

Поэтому, эксперты советуют воздерживаться от переходов по сомнительным ссылкам и остерегаться электронных писем от неизвестных отправителей, предлагающих какую-либо информацию, связанную с отречением Бенедикта XVI.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru