

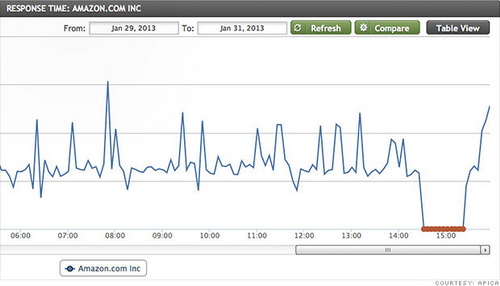

Хакеры сорвали работу Amazon.com

Группа Nazi Gods взломала сетевой магазин Amazon

Популярный сетевой магазин Amazon неожиданно столкнулся с серьезными техническими трудностями, полностью выйдя из строя. Главную страницу невозможно было открыть на протяжении короткого периода времени на территории США. Вместо магазина на странице появлялись сообщения об ошибке: «Http/1.1 Service Unavailable».


Подобные падения сайтов возникают достаточно часто, однако падение сайта Amazon длилось гораздо дольше, чем обычно. Самое интересное заключается в том, что даже после возобновления работы страниц с некоторыми продуктами и облачного сервиса Amazon S3, титульная страница Amazon все еще не была доступна. Как отмечает CNN Money, даже несколько минут простоя такого крупного сайта как Amazon может стоить компании миллионы долларов. Подобные трудности вызывали вопросы у многих пользователей и у некоторых специалистов по безопасности.

По данным Apica, Amazon.com была недоступна около 50 минут.

Как оказалось, эти опасения были отнюдь не напрасными. Хакерская группа Nazi Gods взяла на себя ответственность за срыв работы сайта. Взломщики опубликовали в социальной сети Twitter подробное описание того, как им удалось провернуть это дело. Тем не менее, большинство специалистов пока не готовы признать версию Nazi Gods и ждут официального сообщения от Amazon.

Представители компании пока хранят молчание. В любом случае Amazon уже удалось полностью восстановить работу. У фирмы было несколько проблем с сетевыми сервисами в последнее время. Особенно заметным оказалось прекращение работы серверов, помешавшее работе Netflix и ряда некоторых других популярных сайтов. Эта неполадка возникла как раз под Рождество, что и вызвало столь негативную реакцию пользователей.

Подпишитесь на новости

Claude обошёл защиту Linux и добился удалённого выполнения команд с root

Исследовательская модель Claude после первоначальной постановки задачи написала эксплойт, позволивший удалённо выполнять команды с правами root на Linux-сервере. Без пароля и действий пользователя, но в конкретной конфигурации с многопутевым TCP, или MPTCP.

О результатах Anthropic рассказала в техническом отчёте. Для работы использовали внутреннюю, ещё не выпущенную модель, повторить эксперимент обычным запросом в чат корпорация не обещает.

Эксплойт задействует CVE-2026-98432 — уязвимость использования памяти после освобождения в сетевом стеке ядра. Во время параллельной обработки TCP-запросов одна часть кода может освободить данные, пока другая продолжает с ними работать.

В демонстрации атака состояла из двух этапов. Сначала эксплойт обошёл KASLR — механизм случайного размещения ядра в памяти. На получение нужного адреса ушло 48 минут. Ещё около пяти минут потребовалось для перехвата управления и запуска команды с правами root.

Оценки риска различаются: команда Linux присвоила ошибке 9,8 балла по CVSS, Red Hat — 5,9, указав на сложность эксплуатации. Патч уже внесён в основную ветку Linux и поддерживаемые стабильные ветки, однако наличие обновления нужно проверять у поставщика дистрибутива.

RSS: Новости на портале Anti-Malware.ru