


Геймеры всё чаще оказываются под прицелом киберпреступников

Геймеры всё чаще оказываются под прицелом киберпреступников

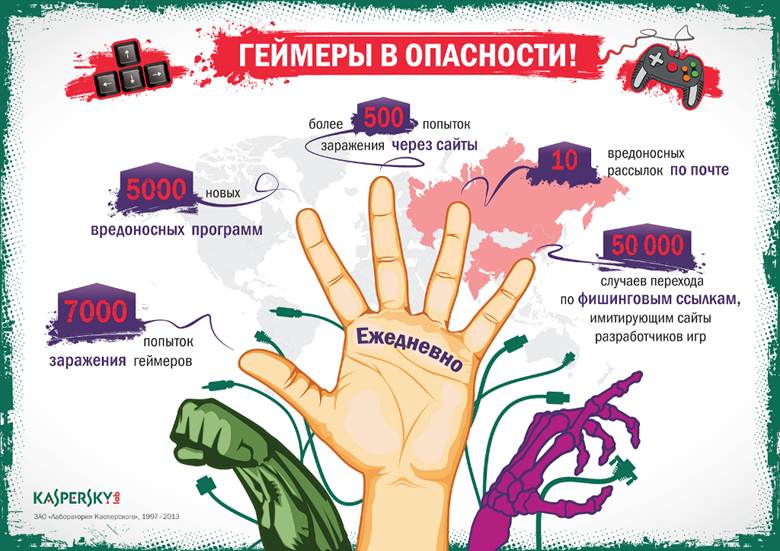
Эксперты «Лаборатории Касперского» ежедневно фиксировали 7000 попыток заражения геймеров по всему миру в 2012 году с помощью системы мониторинга KSN. Риску при этих атаках подвергаются личные данные пользователей, содержащие пароли от онлайн-игр и систем онлайн-банкинга: в первом случае злоумышленники пытаются  украсть персонажей и игровые ценности с тем, чтобы впоследствии продать эти виртуальные артефакты за самые настоящие деньги, во втором – сами деньги с реальных банковских счетов.

Как выяснили специалисты «Лаборатории Касперского», для достижения своих преступных целей злоумышленники каждый день рассылают геймерам в среднем 10 писем с вредоносными ссылками и вложениями, а также предпринимают около 500 попыток заразить геймеров через браузеры. При этом «собранная» компанией «коллекция» вредоносных программ, ориентированных на атаки онлайн-игр, каждый день пополняется на 5000 новых образцов.

Излюбленным приёмом злоумышленников в мире онлайн-игр является, разумеется, социальная инженерия и, в частности, фишинг. К примеру, прикрываясь именем известной игры, преступники  отчаянно пытаются привлечь геймеров на свои поддельные сайты с целью получить их пароли от учётных записей игры – в 2012 году специалисты «Лаборатории Касперского» зафиксировали 15 миллионов попыток посещения фишинговых сайтов, имитировавших  порталы одного из крупнейших разработчиков онлайн-игр. Получается, что каждый день попыток переходов на фишинговые сайты начитывается до 50 тысяч. К счастью, все эти доверчивые пользователи были остановлены профессиональной системой антифишинга в Kaspersky Internet Security, распознавшей неладное.


Угрозы для геймеров распределены в мире, конечно же, неравномерно и прямо коррелируются с количеством активных игроков в разных странах. В TOP 3 этого нерадостного рейтинга в 2012 году оказались Россия, Китай и Индия. Именно в этих странах геймеры сталкиваются с наибольшим риском заражения и последующей кражи персонажей и игровых ценностей. Стоит добавить, что этот список «лидеров» более или менее постоянен вот уже на протяжении нескольких лет и ждать спада активности злоумышленников, увы, не приходится.

Тем не менее, защитить себя и своё игровое альтер-эго от посягательств со стороны киберпреступников вполне реально.  Рекомендации экспертов, на первый взгляд, очевидны, однако они на практике они неоднократно доказывали свою эффективность. Ведущий антивирусный эксперт «Лаборатории Касперского» Сергей Голованов предлагает геймерам придерживаться следующих простых правил поведения в Сети:

«Прежде всего, нужно «включать голову» при получении писем, в которых, например, администрация сервера онлайн-игры запрашивает персональные данные от учётной записи или предлагает пройти авторизацию под каким-то предлогом – не стоит сразу же бросаться переходить по ссылке в письме, сайт может оказаться фишинговым.

Во-вторых, не стоит качать из сомнительных источников неофициальные патчи – вместе с ними легко можно заполучить «бонус» в виде троянов, внедряющихся в систему компьютера и крадущих всевозможные пароли. Причём не только от онлайн-игры, но, например, и от банковской карты, если она была «засвечена» в Интернете. В связи с этим для геймеров может быть актуальна виртуальная банковская карта, которая позволит потратить ровно столько, сколько было запланировано, и поможет избежать лишних рисков».

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru