


В Tumblr нашалили интернет-тролли

Tumblr остановил распространение информационного червя

Tumblr был поражен специальным червем, который публиковал по блогам расистские сообщения без разрешения самих пользователей. Представители компании просят клиентов, которые увидели это сообщение, немедленно выходить из браузеров.


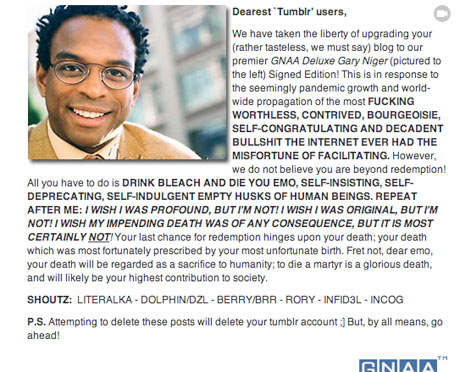
Вирусный пост был создан группой под названием Gay Nigger Assocation of America (GNAA), целью которой является противостояние блогерам. В этой поддельной записи Tumblr критикуют в том, что сервис помогает распространению бесполезной информации. В посте пользователям Tumblr предлагается совершить самоубийство и не засорять сеть мусором. В конце сообщения владельцев блогов предупреждают, что если они попытаются удалить эту информацию, то это удалит все данные из блога.

Фрагмент оскорбительного вирусного сообщения в Tumblr.

GNAA сообщила в Twitter, что поддельный пост уже «порадовал» 3800 пользователей Tumblr. Впоследствии количество пораженных возросло до 8600, как сообщает Gizmodo.

По данным аналитика Sophos Грэхэма Клули червь распространялся за счет специфической функции реблоггинга в Tumblr. Любой человек, который зашел в Tumblr, мог бы автоматически опубликовать зараженный пост, если посетил одну из зараженных страниц.

Некоторые пользователи, которые пострадали от червя, говорят, что видели всплывающее сообщение, которое предупреждало их о том, что в Tumblr будет проводиться обслуживание 4 декабря 2012 года. В окне появлялась опция «остаться на странице» или покинуть ее.

«Если вы не зашли в Tumblr, когда вы посещали этот адрес, то вас попросту направляли на стандартную страницу логина», – пишет Клули. «Однако если ваш компьютер был подключен к социальной сети, то контент от GNAA автоматически попадал на вашу страницу в Tumblr».

Отметим, что представители Tumblr подтвердили, что инженеры компании уже решили эту проблему, которая повлияла на несколько тысяч блогов. Будут ли виновные наказаны за эту проделку пока не известно.

Подпишитесь на новости

СберТех запустил направление проверки безопасности ПО до внедрения

СберТех объявил о запуске нового направления по анализу безопасности программного обеспечения. В его основе собственная Лаборатория проверки ПО и технологическая платформа Platform V Orchestrator for Security Services. Задача — проверять софт до того, как его пустят в корпоративную инфраструктуру.

Как объясняет СберТех, платформа объединяет компоненты для работы с встроенными и внешними средствами анализа. Они позволяют проверять цифровые артефакты, контролировать состав ПО и его изменения, выявлять уязвимости, скрытые угрозы и дефекты в исходном коде и репозиториях.

Компания рассчитывает заменить разрозненные проверки и ручную обработку результатов единым управляемым процессом. По заявлению гендиректора СберТеха Максима Тятюшева, это позволит масштабировать проверки без пропорционального увеличения команды.

Потребность компания связывает с внедрением сотен продуктов от разных поставщиков, использованием компонентов с открытым исходным кодом и ростом атак на цепочки поставок ПО. Основные заказчики — банки, промышленность, телеком, энергетика и госсектор.

Platform V Orchestrator for Security Services поставляется как самостоятельный продукт и может интегрироваться в существующую инфраструктуру информационной безопасности заказчика. Решение поддерживает локальное развертывание и работу в изолированных средах: частных облаках и выделенных контурах обработки данных.

Реклама, 18+. ООО « Сбертех». ИНН 7736632467
ERID: 
2VfnxxYDDbr

RSS: Новости на портале Anti-Malware.ru