


Взломаны компьютеры

В Баку взломали компьютеры помощников Еврокомиссара

Ноутбуки, которые принадлежат членам Европейской комиссии, были взломаны во время посещения чиновниками правительственной конференции в Азербайджане. Об атаке рассказала Еврокомиссар Нелли Кроес, опубликовав соответствующий пост в блоге, после посещения Internet Governance Forum (IGF) в Баку.

О том, что компьютеры оказались под угрозой взлома политики узнали из-за предупреждения системы компьютерной безопасности Apple. Представители Азербайджана сказали, что они рассмотрят официальную жалобу.

В блоге госпожа Кроес сказала, что она сомневалась в целесообразности своей поездки в Баку, так как в стране своеобразно трактуют права человека. В итоге ее убедили поехать, так как конференция IGF могла бы стать катализатором изменений в стране. Кроме того, президент Азербайджана пообещал Еврокомиссару встречу с политическими заключенными.

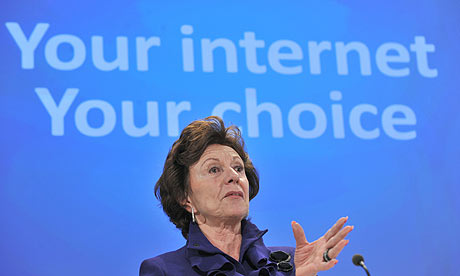
Нелли Кроес.

IGF – это огромный семинар, который поддерживает ЕС. Во время встречи обсуждают будущее интернет-политики, технологий и другие вопросы связанные с безопасностью во всемирной сети. Вопреки заверениям президента, Кроес так и не встретилась с заключенными во время своего визита в страну. К тому же она сказала, что на интернет-конференции угрожали активистам, а у советников взломали ноутбуки. «Никакой открытости», – сетует управляющий.

Хакерская атака на два ноутбука, принадлежащую помощникам Кроес, произошла в то время, когда  компьютеры находились в отеле Баку. Об этом сообщил пресс-секретарь Европейской Комиссии Райан Хирс.

«Предполагаю, что это была какая-то слежка», – заявил Хирс в интервью AP. «Компьютеры пройдут через судебную экспертизу, чтобы выяснить, какую информацию из них могли похитить».

Хирс благоразумно отказывается комментировать, кто же именно мог стоять за этими атаками.

Представитель президента Азербайджана заявил, что местные правоохранительные органы, а также руководство отеля, где останавливалась госпожа Хирс со свитой, «решает вопрос». Пока власти не обнаружили никаких фактов, которые бы свидетельствовали о взломе.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru