



Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

Опробована эффективная DoS-атака IPv6 RA пакетам

 Американский хакер Сэм Боун (Sam Bowne) опубликовал инструкцию по осуществлению более эффективной атаки типа IPv6 Router Advertisement. Эта атака осуществляется с помощью модулей flood_router6 и flood_router26 в наборе THC-IPv6, входит также в состав Backtrack.

THC-IPv6 использует врождённые слабости протоколов IPv6 и ICMP6, создавая серьёзную нагрузку на компьютере жертвы. Суть атаки заключается отправке множества Router Advertisement (RA) сообщений по локальной сети, что приводит к отказу в обслуживании на целевой системе. Атака эффективна против систем Windows и Macintosh, а также против других ОС. Демонстрацию атаки см. на видео.

В стандарте IPv6 сообщения Router Advertisement используются для передачи информации о настройках сети между устройствами IPv6. В сообщении может содержаться информация о сетевом префиксе, адресе шлюза, адресах рекурсивных DNS серверов, MTU и множестве других параметров. Эта информация передаётся в виде пакетов ICMP6, сообщает xakep.ru.

Сэм Боун смог значительно усовершенствовать программу flood_router26, так что теперь ICMP6-пакеты создают значительно бóльшую нагрузку на систему, чем раньше. В частности, последняя версия OS X падает в течение нескольких секунд, а Server 2012 перезагружается. Боун допускает, что эту атакую можно использовать для написания опасных эксплойтов, в том числе с удалённым исполнением кода.

Предыдущая версия flood_router6, представленная в прошлом году, чрезвычайно эффективна против компьютеров под Windows. С единственной машины можно вывести из строя десятки машин в локальной сети.

Защититься от подобных атак можно несколькими способами: или отключив IPv6, или отключив функцию Router Discovery.

netsh interface ipv6 set interface "Local Area Connection" routerdiscovery=disabled

Настройки файрвола или использование RA Guard не дают полной защиты.

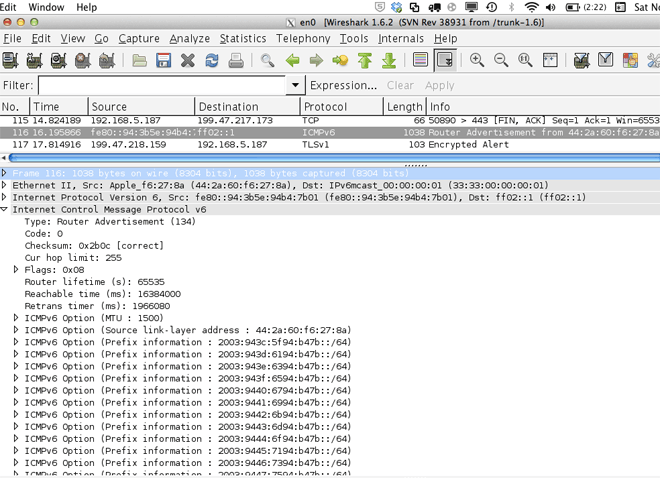
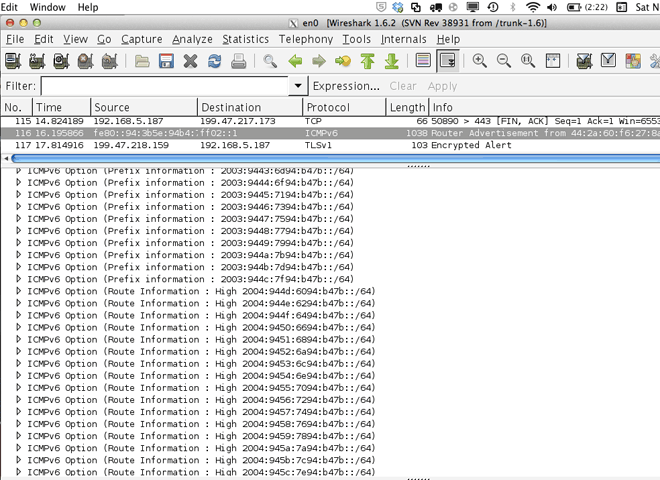
Содержимое вредоносного ICMP6-пакета, одного из тех, которые генерирует модуль flood_router26, показано на двух скриншотах.


Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru