


MasterCard упрощает идентификацию платежей

MasterCard представила кредитную карту с клавиатурой и дисплеем

Новая кредитная карта от MasterCard совмещает в себе несколько элементов аутентификации, для упрощения некоторых банковских платежей.


Большая часть современных пластиковых карт, которыми мы пользуемся сегодня, представляют собой лишь обычные куски пластика с цепочкой цифр. Однако некоторые финансовые компании хотят изменить это устаревшее представление об инструментах безналичного расчета.

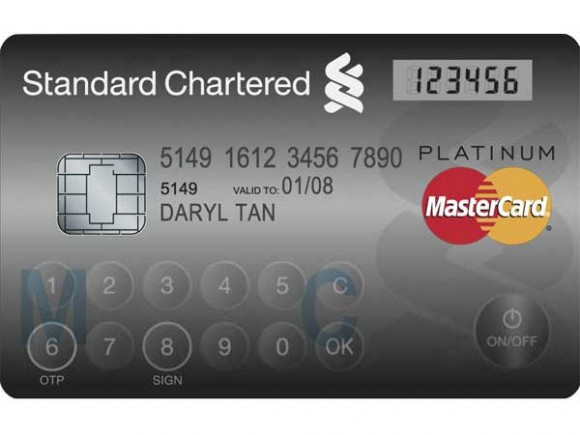
Компания MasterCard, например, недавно продемонстрировала уникальный прототип Display Card. Эта карточка обладает теми же функциями, что и обычная кредитная или дебетовая карта, а также оснащается дополнительным методом аутентификации.

Фотография новой Display Card от MasterCard.

Для идентификации используется сенсорная клавиатура, а также LCD-экран, встроенный в саму карту. Задача этой клавиатуры и экрана, по мнению разработчиков, заключается в демонстрации для пользователя единоразового пароля, который можно вводить для совершения покупок. Во всем остальном Display Card работает как любая другая пластиковая банковская карта.

Хотя использование единоразовых паролей и не является широко распространенной практикой, для осуществления некоторых видов выплат они используются достаточно часто. Основная идея Display Card заключается в том, что банк более не должен будет выдавать вам отдельные материалы/оборудования для аутентификации.

Такая карта может оказаться особенно полезной для работы с PayPal, так как в этой системе используется похожая система аутентификации сделки. Разумеется, можно предсказать и более изощренные методы использования новых элементов: одноразовые пароли на Display Card могут быть использованы для демонстрации баланса на карточке, количество бонусных баллов или информации о недавней сделке.

Display Card уже предлагается некоторыми европейскими и азиатскими банками, но пока сложно говорить, насколько популярной данная технология может оказаться в будущем.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru