


Мошенники рассылают фальшивые уведомления о доставке iPhone 5

Мошенники рассылают фальшивые уведомления о доставке iPhone 5

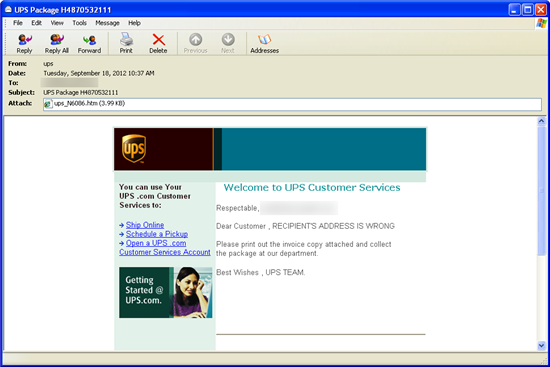
 Специалисты компании Websense обнаружили новую мошенническую схему. По словам сотрудника компании Патрика Рунальда, мошенники рассылают фальшивые уведомления о доставке iPhone 5. Как правило, такие уведомления рассылаются от имени служб доставки UPS и Федерал-Экспресс (FedEx). Если учитывать тот факт, что только в первые 24 часа с момента начала продаж было продано более 2 миллионов единиц iPhone 5, становится понятно, что потенциально жертвами мошенников может стать огромное количество людей, большинство из которых сделало предзаказ устройства и теперь с нетерпением ожидает уведомления о его доставке.

По словам Рунальда, он также сделал предзаказ iPhone 5 в интернет-магазине Apple и знал, что доставка устройств, заказанных таким образом, осуществляется службой доставки UPS, поэтому изначально уведомление о доставке, присланное от имени UPS, не вызвало никаких подозрений.


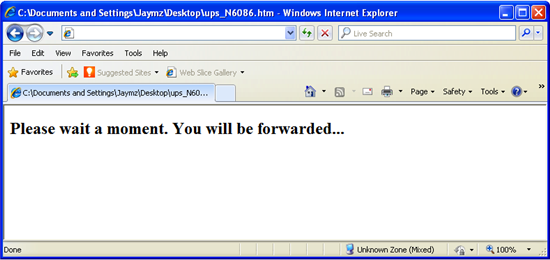
 В уведомлении содержалась ссылка, при переходе по которой, жертвы мошенников попадают на следующую страницу.


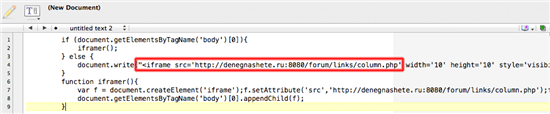
 По словам специалистов, данная страница содержит обфусцированный скрипт. Скрипт деобфусцируется в ссылку, содержащую тег <iframe>.


Данная ссылка перенаправляет жертву на вредоносный сайт. Сайт, расположенный в зоне RU,  инфицирован банковским троянцем, входящим в состав набора эксплойтов Blackhole.


Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru