


Серьёзные веб-уязвимости встречаются всё реже

Серьёзные веб-уязвимости встречаются всё реже

Крупные компании, которые занимаются ИБ, периодически публикуют отчёты о состоянии дел с безопасностью в интернете. Почти всегда в этих отчётах много негатива: растёт количество вирусов, количество уязвимостей и так далее. Редкий случай, когда выходит исследование с прямо противоположными выводами: такое исследование несколько дней назад опубликовала компания WhiteHat Security, которая занимается обеспечением безопасности веб-приложений.

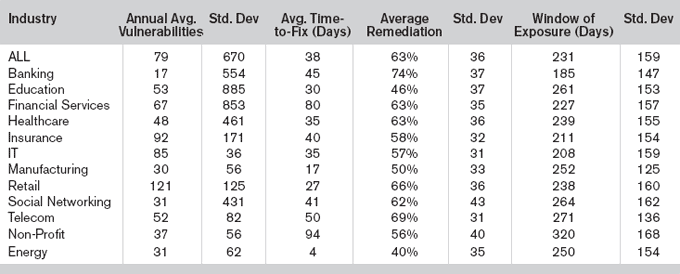
По данным WhiteHat Security, количество серьёзных уязвимостей в вебе значительно уменьшилось в последнее время. Они собирают статистику ежегодно, сканируя содержимое нескольких тысяч сайтов в течение всего года. Так, в 2011 году по результатам сканирования более 7000 сайтов (сотни терабайт контента) им удалось обнаружить в среднем 79 серьёзных уязвимостей на каждом сайте. Для сравнения, в 2010 году таковых было 230, в 2009 году — 480, в 2008 году — 795, в 2007 году — 1111, передает xakep.ru.

Серьёзные уязвимости стали гораздо быстрее устранять: в 2011 году среднее время закрытия уязвимости составило 38 дней, тогда как в 2010 голу было 110 дней.

Процент закрываемых уязвимостей в прошлом году тоже вырос с 53% до 63%.

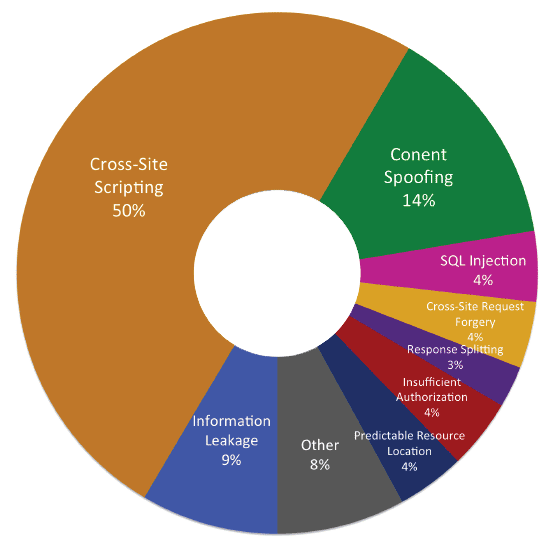
Если рассматривать уязвимости по типам, то на первом месте по популярности остаётся межсайтовый скриптинг (XSS), который встречается на 55% сайтов. Далее следуют утечки информации (53% сайтов), контент-спуфинг (36%), недостаточная авторизация (21%) и межсайтовая подмена запроса (CSRF, 19%). Только на восьмом месте в списке оказались SQL-инъекции: их обнаружили всего на 11% сайтов.


Рейтинг по абсолютному количеству уязвимостей выглядит несколько иначе: здесь у XSS абсолютное преимущество. Это связано с тем, что на некоторых сайтах могут быть сотни XSS.

По отраслям самыми безопасными признаны банковские сайты: на каждом из них обнаружено всего лишь по 17 уязвимостей. Хуже всего ситуация у интернет-магазинов (121).

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru