

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

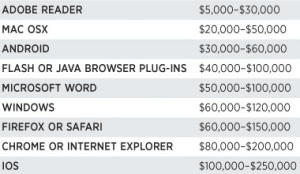
Не секрет, что в любом бизнесе наиболее привлекательным заказчиком являются государственные структуры. Не исключением оказался и рынок эксплойтов для zero-day уязвимостей. По данным Forbes, правительственные агентства готовы заплатить хакерам от  $5,000 до $250,000 за подробную информацию о методах атак популярного программного обеспечения.

На днях журналист Forbes Энди Гринберг, в продолжение недавней истории о Vupen, опубликовал примерную стоимость эксплойтов для популярных программных продуктов. Так, оказалось, что наиболее дорогой является информация о методах атак для операционной системы iOS, разработки компании Apple. По словам хакера, предоставившего эти данные, сумма недавней сделки с одним государственным подрядчиком составила $250,000. Такая стоимость обусловлена сложностью атаки, поскольку система безопасности iOS является наиболее неуязвимой, по сравнению, например, с тем же Android.

Следующими в списке по прибыльности являются эксплойты к обозревателям Chrome, Internet Explorer, Firefox и Safari. Далее следуют продукты софтверного гиганта Microsoft (Windows и Word), а также плагины Flash и Java. Если удастся взломать их систему безопасности, то в среднем за эксплойт можно получить $100,000. Естественно, стоимость может варьироваться в зависимости от уникальности атаки и популярности продукта.

Но возникает вопрос: почему, например, не продать эту информацию самим же производителям и не способствовать гонке вооружений? Ведь обычно, если исследователь обнаружил брешь в системе безопасности он сообщает напрямую разработчику, тем самым помогает совершенствованию продукта. Но в данном случае действует другой закон. О передаче информации об уязвимостях кому бы то ни было не может быть и речи, поскольку обязательным условием сделки такого рода является то, что производитель не должен знать о наличии уязвимости.

Подпишитесь на новости

В 2027 году эксперты ждут рост успешных кибератак на 30-40%

Число успешных кибератак в 2027 году может вырасти на 30-40%. Такой прогноз дала ведущий аналитик Positive Technologies Яна Авезова. Злоумышленники будут активнее использовать ИИ для автоматизации атак, а также легитимные инструменты администрирования, позволяющие дольше оставаться незамеченными.

Прогнозы специалистов собраны в материале «Известий». Руководитель Kaspersky GReAT в России и СНГ Дмитрий Галов ожидает дальнейшего роста атак на цепочки поставок.

Через менее защищённых подрядчиков преступники смогут добираться до крупных заказчиков. Дополнительные риски создаёт внедрение корпоративных ИИ-систем с доступом к данным и внутренним сервисам.

Среди вероятных целей — серверы обновлений, системы централизованного управления ПО и инфраструктура разработки. Их компрометация позволяет распространять вредоносный код сразу на множество устройств или организаций.

Руководитель направления ИБ Лиги цифровой экономики Сергей Тунчик прогнозирует применение автономных ИИ-агентов для поиска уязвимостей и адаптации атак. Сами корпоративные агенты также могут стать точкой проникновения благодаря выданным им полномочиям.

Руководитель отдела ИБ Axiom JDK Дмитрий Карасовский относит к основным целям госсектор, ИТ-компании и промышленность. Особый интерес для атакующих представляют поставщики ПО, поскольку взлом одного разработчика открывает путь к его заказчикам.

RSS: Новости на портале Anti-Malware.ru
