

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

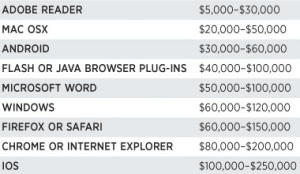
Не секрет, что в любом бизнесе наиболее привлекательным заказчиком являются государственные структуры. Не исключением оказался и рынок эксплойтов для zero-day уязвимостей. По данным Forbes, правительственные агентства готовы заплатить хакерам от  $5,000 до $250,000 за подробную информацию о методах атак популярного программного обеспечения.

На днях журналист Forbes Энди Гринберг, в продолжение недавней истории о Vupen, опубликовал примерную стоимость эксплойтов для популярных программных продуктов. Так, оказалось, что наиболее дорогой является информация о методах атак для операционной системы iOS, разработки компании Apple. По словам хакера, предоставившего эти данные, сумма недавней сделки с одним государственным подрядчиком составила $250,000. Такая стоимость обусловлена сложностью атаки, поскольку система безопасности iOS является наиболее неуязвимой, по сравнению, например, с тем же Android.

Следующими в списке по прибыльности являются эксплойты к обозревателям Chrome, Internet Explorer, Firefox и Safari. Далее следуют продукты софтверного гиганта Microsoft (Windows и Word), а также плагины Flash и Java. Если удастся взломать их систему безопасности, то в среднем за эксплойт можно получить $100,000. Естественно, стоимость может варьироваться в зависимости от уникальности атаки и популярности продукта.

Но возникает вопрос: почему, например, не продать эту информацию самим же производителям и не способствовать гонке вооружений? Ведь обычно, если исследователь обнаружил брешь в системе безопасности он сообщает напрямую разработчику, тем самым помогает совершенствованию продукта. Но в данном случае действует другой закон. О передаче информации об уязвимостях кому бы то ни было не может быть и речи, поскольку обязательным условием сделки такого рода является то, что производитель не должен знать о наличии уязвимости.

Подпишитесь на новости

Студентки ЮФУ сообщили о скрытой съёмке в туалетах и попытках шантажа

Полиция организовала проверку после сообщений о возможной скрытой съёмке в женских туалетах Южного федерального университета в Ростове-на-Дону. Студентки заявили о публикации записей в интернете и попытках шантажа. В администрации ЮФУ сообщили, что скрытых камер и других устройств съёмки в санитарных помещениях не обнаружили.

О проверке и позиции университета сообщает РИА Новости, подробности жалоб приводит «Газета.Ru».

По словам студенток, неизвестные распространяли записи на порносайтах. Одна из девушек рассказала, что её одногруппнице прислали кадр из туалета и потребовали интимные фотографии, угрожая разослать видео знакомым. Некоторые учащиеся обратились в полицию и прокуратуру.

В ЮФУ заявили, что передали сведения о возможных угрозах правоохранительным органам и оказывают им содействие. Студенткам, столкнувшимся с давлением, предложили обратиться в администрацию за поддержкой.

Глава «Лиги безопасного интернета» Екатерина Мизулина сообщила о намерении направить обращения в Генпрокуратуру и Следственный комитет, а также попросить Роскомнадзор ограничить доступ к ресурсам с предполагаемыми записями.

В университете призвали не распространять непроверенные сведения и материалы, которые могут навредить учащимся.

RSS: Новости на портале Anti-Malware.ru
