

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

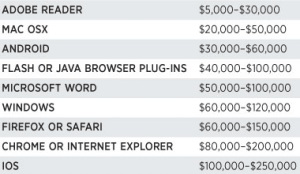
Не секрет, что в любом бизнесе наиболее привлекательным заказчиком являются государственные структуры. Не исключением оказался и рынок эксплойтов для zero-day уязвимостей. По данным Forbes, правительственные агентства готовы заплатить хакерам от  $5,000 до $250,000 за подробную информацию о методах атак популярного программного обеспечения.

На днях журналист Forbes Энди Гринберг, в продолжение недавней истории о Vupen, опубликовал примерную стоимость эксплойтов для популярных программных продуктов. Так, оказалось, что наиболее дорогой является информация о методах атак для операционной системы iOS, разработки компании Apple. По словам хакера, предоставившего эти данные, сумма недавней сделки с одним государственным подрядчиком составила $250,000. Такая стоимость обусловлена сложностью атаки, поскольку система безопасности iOS является наиболее неуязвимой, по сравнению, например, с тем же Android.

Следующими в списке по прибыльности являются эксплойты к обозревателям Chrome, Internet Explorer, Firefox и Safari. Далее следуют продукты софтверного гиганта Microsoft (Windows и Word), а также плагины Flash и Java. Если удастся взломать их систему безопасности, то в среднем за эксплойт можно получить $100,000. Естественно, стоимость может варьироваться в зависимости от уникальности атаки и популярности продукта.

Но возникает вопрос: почему, например, не продать эту информацию самим же производителям и не способствовать гонке вооружений? Ведь обычно, если исследователь обнаружил брешь в системе безопасности он сообщает напрямую разработчику, тем самым помогает совершенствованию продукта. Но в данном случае действует другой закон. О передаче информации об уязвимостях кому бы то ни было не может быть и речи, поскольку обязательным условием сделки такого рода является то, что производитель не должен знать о наличии уязвимости.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru
