


Спам от Waledac очерняет репутацию кандидатов в президенты

Спам от Waledac очерняет репутацию кандидатов в президенты

Корпорация Symantec сообщает об обнаружении смам-сети семейства Waledac, распространяемого по целевым адресам в России. Распространяемый ей спам содержал ссылки на статьи, очерняющие репутацию Михаила Прохорова и ряда других политиков и бизнесменов. 


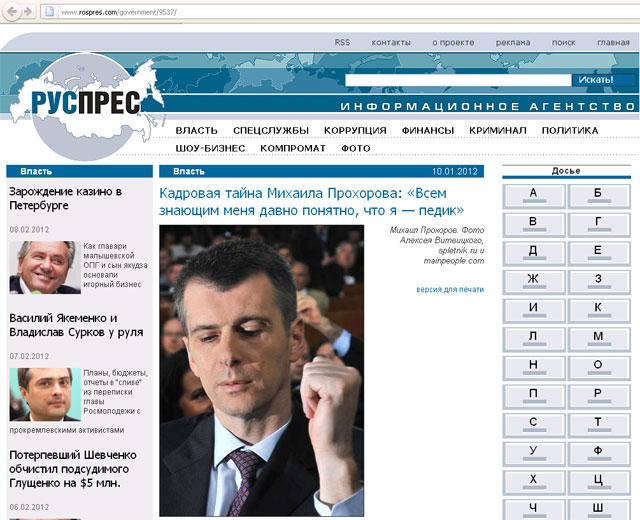
Статья, размещенная на сайте

Совсем недавно сообщалось о повторном появлении одной из разновидностей популярного ботнета (Kelihos), детектируемого Symantec как W32.Waledac.C. Waledac - это семейство угроз, отслеживаемых Symantec на протяжении многих лет. Подобные угрозы встречались во многих блогах и на страницах в Интернет. В прошлом Waledac был печально известен как ботнет, рассылающий спам из взломанных систем. Основной целью этих рассылок было распространение самого спам-бота – в теле письма располагалась ссылка, которая часто (но не всегда) указывала на исполняемый файл Waledac, размещенный на скомпрометированном веб-сайте. Вариант данного вредоносного кода, W32.Waledac.C, также рассылает спам, но с другой целью.


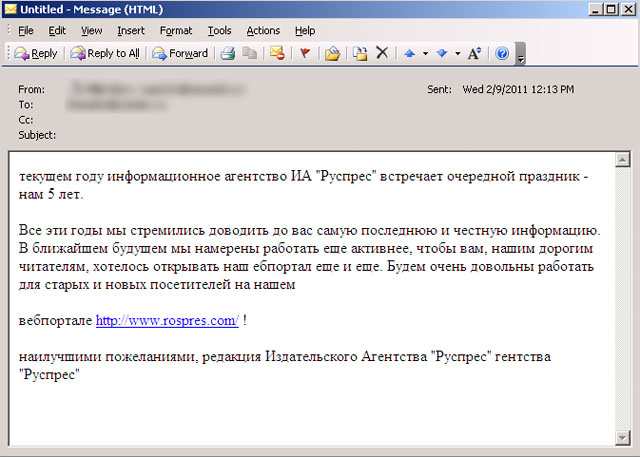
Спам, содержащий ссылку на скомпрометированный веб-сайт

Ссылка на Rospres.com, содержащаяся в нежелательном письме, содержит переход на статью, размещенную на этом сайте. Symantec не обнаружил признаков того, что ссылка в письме способствует распространению вредоносного кода. В то же время на сайте Rospres.com имеется огромное количество статей об известных в России людях, включая политических деятелей и бизнесменов. Цель таких статей – очернить репутацию этих людей. 
В данной статье представлен Михаил Прохоров – российский миллиардер, а также независимый кандидат, выдвинувший свою кандидатуру на президентские выборы марта 2012 года.
Пока неясно, что является целью рассылок Waledac – продвижение сайта Rospres.com или подрыв репутации отдельных кандидатов на выборах, все зависит от настоящей мотивации группировки, контролирующей вредоносный код W32.Waledac.C.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru