


Россию потеснили в рейтинге стран-распространителей спама

Россию потеснили в рейтинге стран-распространителей спама

Эксперты «Лаборатории Касперского» подвели итоги деятельности спамеров в ноябре 2011 года. Последний осенний месяц не был отмечен ни крупными инцидентами, ни громкими победами над распространителями почтового мусора. Однако в этот период внимание аналитиков привлекло увеличение количества мошеннических и фишинговых схем. Вместе с тем Россия опустилась на две позиции в рейтинге стран-распространителей спама.


В преддверии зимних каникул в Сети активизируются разного рода мошенники. В минувшем месяце эксперты «Лаборатории Касперского» зафиксировали несколько крупных спам-рассылок, подделанных под уведомления от интернет-магазинов. В письмах пользователю предлагалось ознакомиться со счетом или проверить по ссылке зарегистрированный в системе заказ. На самом же деле такие сообщения содержали ссылки на вредоносный код.

Угрозу таили и рассылки, которые эксплуатировали социальные сети. На этот раз не остался без внимания даже такой ресурс как Flickr, который довольно редко оказывается в поле зрения спамеров. В ноябре с аккаунтов этой соцсети были разосланы письма с использованием функции «пригласить друга». В тексте сообщений размещалась ссылка, которая вела на сайт, торгующий медикаментами. Аналогичным образом спамеры использовали и микроблоги Twitter. Однако в этом случае спам-письма содержали ссылки, по которым пользователи оказывались на ресурсах «для взрослых».

Не остались в стороне и фишеры, которые также старались не упустить момент и использовать предпраздничную суету в корыстных целях. Их интересовали, прежде всего, различные финансовые структуры. В результате в первой десятке организаций, чаще всего атакуемых фишерами, половину позиций заняли банки. Неожиданно в ноябре в этот рейтинг вернулся популярный среди молодежи 150 стран социальный ресурс Habbo, количество атак на который выросло в 10 раз. Это позволило ему сразу оказаться на втором месте. Другая социальная сеть Facebook заняла в ноябре четвертую строчку. При этом ТОР 10 покинули онлайн-игры.

В минувшем месяце увеличилась и доля писем с вредоносным вложениями, которая достигла 3% всех сообщений. Лидером по срабатыванию почтового антивируса по-прежнему остается Россия (20,23%), которая по этому показателю на 6% опережает США (14,23%).

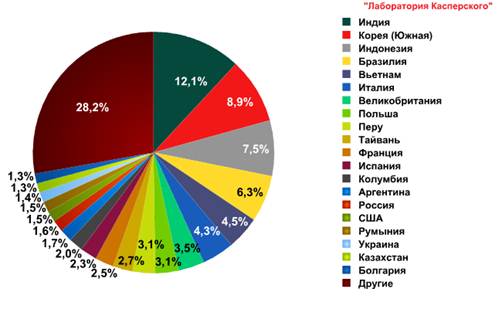
ТОP 20 стран-источников спама в ноябре 2011 года

В то же время Россия опустилась на две позиции в рейтинге стран-источников спама и оказалась на 15-м месте. При этом доля почтового мусора, разосланного с ее территории, по сравнению с октябрем даже незначительно выросла на 0,7%, сообщает информационная служба «Лаборатории Касперского».

«В ноябре сказалось приближение новогодних праздников, готовиться к которым спамеры начали еще в октябре. В результате доля незапрошенной электронной корреспонденции, эксплуатирующей тему Нового года и Рождества, составила 3,5% от всего спам-трафика, – комментирует Мария Наместникова, старший спам-аналитик «Лаборатории Касперского». – Опасность по-прежнему представляют и вредоносные вложения в электронных сообщениях, тем более что Россия второй месяц подряд лидирует по количеству срабатываний почтового антивируса. Все это говорит о том, что пользователям надо быть предельно внимательными при работе с почтой и не открывать подозрительные письма».


Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru