


Банда взломала почтовые ящики норвежского убийцы №1

Банда взломала почтовые ящики норвежского убийцы №1

Стало известно о том, что норвежская банда хакеров взломала два электронных ящика, принадлежавших Андерсу Брейвику Берингу, члену правого экстремистского политического направления Норвегии, обвиняемого в убийстве 70 человек в прошлом месяце.


Как сообщается сайтом nakedsecurity.sophos.com, банда, известная как Noria и возглавляемая 17-летним подростком, передала всю полученную с электронной почты Беринга информацию внештатному журналисту Четилю Стормарку, которого затем попросили передать полученные сведения в правоохранительные органы, занимающиеся расследованием массовых убийств.

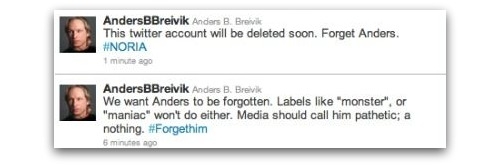
Считается, что эта же банда несколько недель назад взломала страничку Беринга в Twitter.
noria-breivik-twitter.jpg
Хотя большинство людей, вероятно, готовы приветствовать действия хакеров, вскрывающих почтовые ящики убийцы,существует мнение, что стоит быть более дальновидными в оценке взлома, особенно с точки зрения продолжающегося расследования в отношении Бехринга и злодеяния, в котором он признался.

Полиция, по известным всем причинам, конечно же заинтересована в получении информации с почты Беринга, т.к. это прекрасная возможность посмотреть его контакты и узнать что он обсуждал.

Однако, хакеры, вломившись в его почтовый ящик, фактически поставили под угрозу достоверность улик. Адвокат обвиняемого скорее всего заявит, что несанкционированные стороны, которые взломали почтовый ящик его подзащитного и при этом не придерживались надлежащего порядка процедур расследования, могли удалить или иначе модифицировать часть содержимого.

Кроме того, к содержимому почтовых ящиков Андерса Бреивика Беринга получили доступ незаконно. Даже предположив наличие там информации, которая оказалась бы полезной в судебном преследовании Беринга или кого-то еще, можно с уверенностью сказать - эти улики вряд ли будут приняты судом.

Как правило, расследование преступлений лучше доверить профессионалам, а именно - полиции. Поэтому, если у вас возникло желание помочь в расследовании, обратитесь в полицию, где вам скажут как лучше это сделать.

Не устраивайте самосуд, взламывая - вы можете обнаружить, что фактически не помогаете вообще.

Эксплойт BigDiskBuster оставляет Microsoft Defender без обновлений

Исследователь в области кибербезопасности Абдельхамид Насери, известный как Nightmare Eclipse, опубликовал новый эксплойт для дыры в для Microsoft Defender. Инструмент BigDiskBuster блокирует обновление платформы и антивирусных сигнатур, оставляя защиту Windows с уже установленной базой угроз.

По словам Насери, эксплойт работает на всех поддерживаемых версиях Windows, но должен постоянно выполняться в фоновом режиме.

Сам исследователь признаёт, что текущая реализация содержит ошибки и нуждается в доработке. Исходный код BigDiskBuster уже выложен на GitHub.

Новая техника похожа на UnDefend — опубликованный в апреле инструмент, который также мешал Defender получать обновления. Опасность здесь в следующем: антивирус продолжает выглядеть живым и бодрым, но постепенно превращается в музей старых сигнатур и может пропустить свежие угрозы.


BigDiskBuster стал очередной работой Насери в затянувшейся серии публичных раскрытий уязвимостей Windows. С апреля исследователь опубликовал почти дюжину PoC, затрагивающих Microsoft Defender, BitLocker и другие компоненты системы. Среди них ShieldCrash, ShieldBreak, RoguePlanet, LegacyHive, BlueHammer, RedSun, YellowKey и несколько вариантов Plasma.

Часть проблем Microsoft уже устранила, однако для некоторых публичных уязвимостей официальные патчи пока не вышли. Корпорация ранее критиковала подобные публикации без предварительной координации, заявляя, что готовые эксплойты создают ненужный риск для пользователей. Microsoft также предупредила о возможном преследовании тех, чьи действия причиняют клиентам реальный вред.

На момент публикации компания не прокомментировала BigDiskBuster и не сообщила о доступном исправлении. Поэтому администраторам стоит контролировать успешность обновления сигнатур Defender, а не ограничиваться зелёной галочкой в интерфейсе.

RSS: Новости на портале Anti-Malware.ru