


Не укради у хакера...

Не укради у хакера...

...

В канун Рождества техноблог Gizmodo решил представить своим читателям  любопытный случай, о котором рассказывал на конференции Defcon 18 хакер "Zoz". В этой истории упомянутому специалисту фактически пришлось взламывать свой собственный компьютер.

Суть происшествия такова: неизвестный злоумышленник проник в дом хакера и ограбил его, унеся с собой вычислительную машину - основной рабочий инструмент пострадавшего. Обыкновенно в таких случаях не приходится рассчитывать на скорое возвращение похищенного имущества - если бы полиция не нашла вора, то компьютер мог быть, в сущности, утрачен навеки.

Однако хакеру повезло: преступник оказался не слишком умен. Доставив ПК к себе домой, похититель просто подключил его к сети и начал активно использовать. Мало того, что он не уничтожил данные на жестком диске; он даже не додумался внести изменения в какие-либо параметры конфигурации, видимо, удовлетворившись тем, что "все и так работает".

Компьютер специалиста был настроен на использование динамического DNS, обновляемого при помощи особого скрипта; соответствующие услуги ему предоставляла онлайн-служба DynDNS. Вскоре после кражи хакер неожиданно обнаружил в протоколах системы отслеживания этого сервиса признаки сетевой активности со стороны своей учетной записи; это говорило о том, что похищенный компьютер вышел в сеть и по-прежнему пользуется услугами DynDNS.

Исследователь извлек из журналов IP-адрес и попытался соединиться с ПК. Звучит не слишком правдоподобно, но ему это удалось: служба SSH продолжала работать, и пароль не был изменен. Получив корневой доступ к системе, хакер оказался "в своей стихии" и начал действовать.

Внедрив в ОС кейлоггер и задействовав инструмент удаленного управления VNC, "Zoz" приступил к наблюдению. Ждать пришлось недолго: довольно скоро вор "засветил" перед средствами мониторинга свои учетные данные для целого ряда онлайн-сервисов - Gmail, Facebook, PayPal и т.д. После обработки поступивших сведений на руках у хакера оказались имя и фамилия злоумышленника, дата рождения, целый набор его фотографий в разных ракурсах, а также полный физический почтовый адрес.

О дальнейшем течении событий догадаться несложно: специалист передал добытые им данные в полицию, после чего преступник был арестован, а хакер воссоединился со своим электронным другом.

Gizmodo решил представить своим читателям  любопытный случай, о котором рассказывал на конференции Defcon 18 хакер "Zoz". В этой истории упомянутому специалисту фактически пришлось взламывать свой собственный компьютер.

" />

Подпишитесь на новости

Телевизоры Samsung собирают аудиоданные и скриншоты, заявил исследователь

Исследователь под псевдонимом log4j решил выяснить, почему его телевизор Samsung 2025 года показывает подозрительно точную рекламу. Получил root-доступ, изучил систему и заявил, что обнаружил механизмы сбора аудиоданных, снимков экрана и информации о просмотре. Полного технического разбора пока нет, поэтому обвинения требуют проверки.

О находках автор рассказал в своей публикации в X; подробности его заявлений приводит Tom’s Hardware.

По словам исследователя, в системе есть модель ИИ для анализа контента и механизмы, позволяющие учитывать просмотренные видео, пропущенную рекламу и положение воспроизведения. Он также утверждает, что телевизор может использовать подключённые микрофоны — например, в звуковом оборудовании.
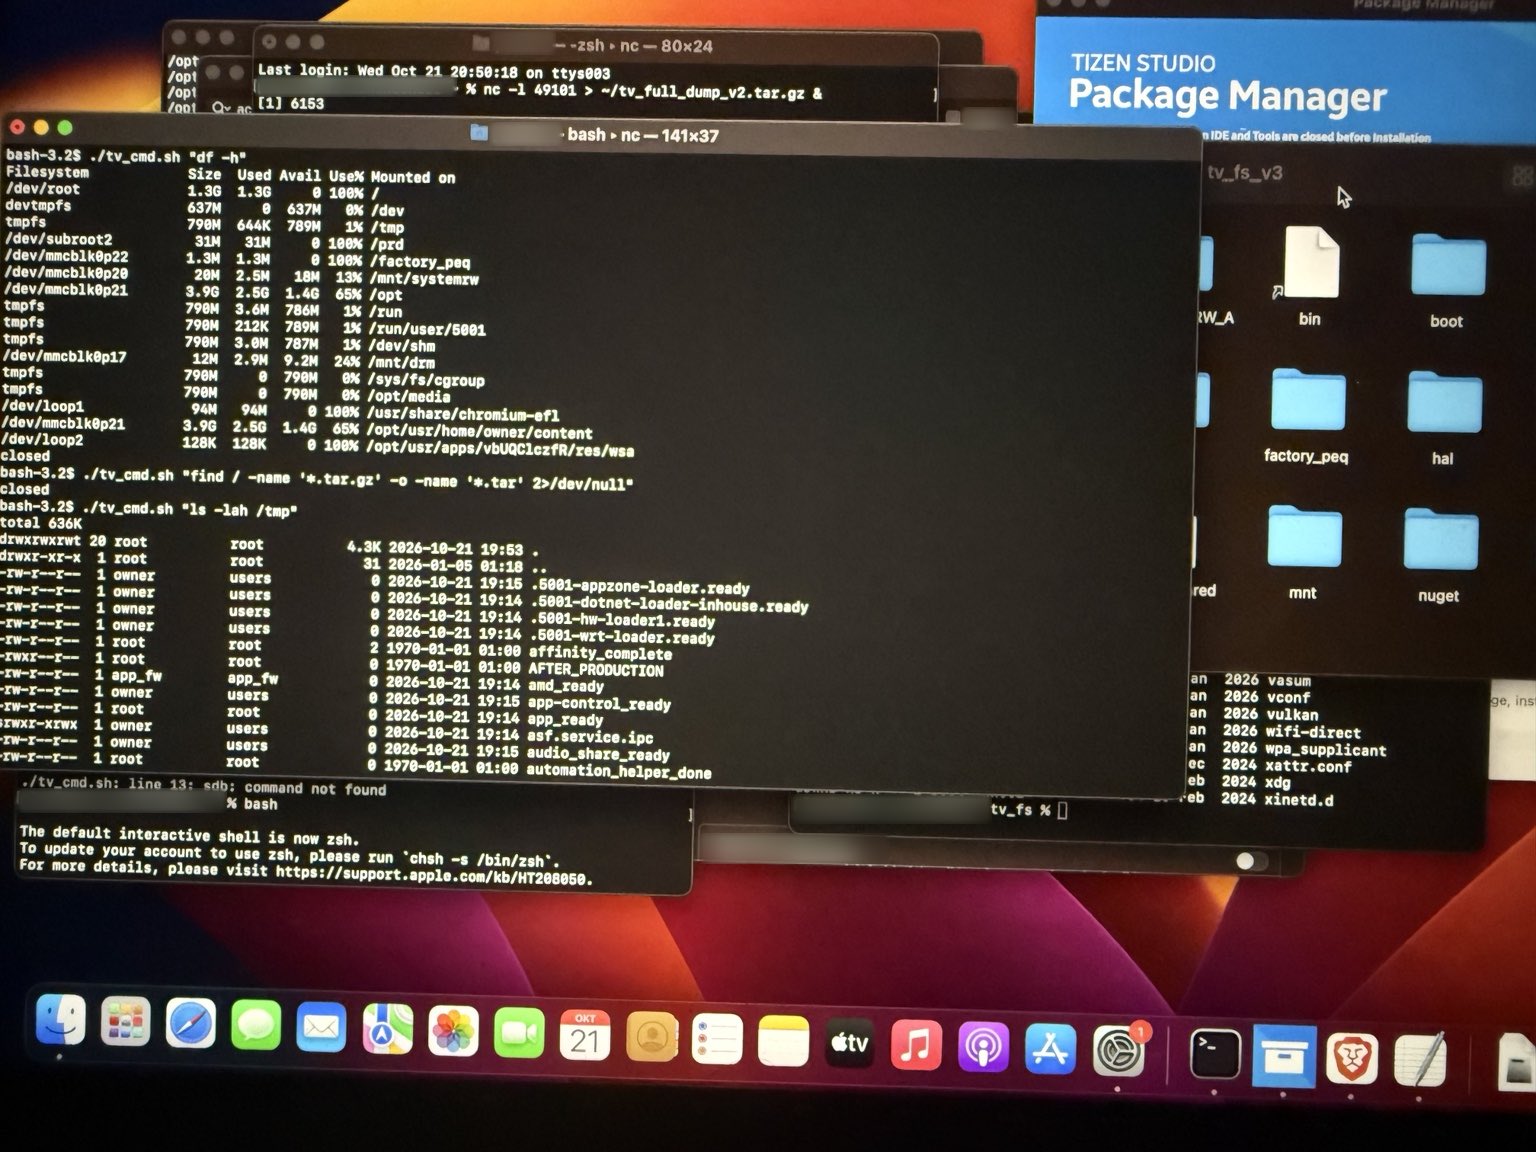

Но наличие соответствующих компонентов ещё не доказывает, что устройство непрерывно записывает комнату и отправляет записи рекламщикам. В отдельной проверке другой специалист зафиксировал кратковременное включение микрофона, после которого тот несколько часов оставался неактивным. Этот опыт тоже не даёт окончательного ответа для всех устройств и настроек.

У истории есть продолжение: log4j сообщил о блокировке своего аккаунта OpenAI за некие неправомерные действия. По его версии, инструменты он использовал для анализа собственного телевизора. Независимого подтверждения причин блокировки нет.

RSS: Новости на портале Anti-Malware.ru