



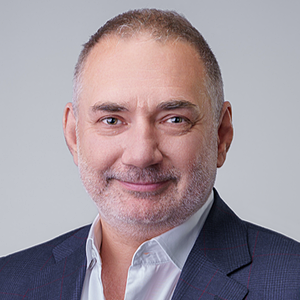
Андрей Арефьев
Директор по инновациям и продуктовому развитию ГК InfoWatch
Окончил МГУ им. М. В. Ломоносова (физический факультет), Академию информационных систем (курс «Этический хакинг и тестирование на проникновение»), Стэнфордский университет (курс «Машинное обучение»).
Имеет более 25 лет опыта разработки и выведения на рынок ПО в области ИБ, управления корпоративной инфраструктурой, медицинским и измерительным оборудованием. Активный участник и эксперт ассоциации BISA.
С 2002 по 2013 год работал в компании Quest Software, где основным фокусом его деятельности была разработка энтерпрайз-решений для автоматизации процессов управления Active Directory. В InfoWatch пришёл в 2014 году в качестве менеджера по продукту, запустил разработку трёх новых продуктовых проектов. В 2018 г. был назначен на руководящую позицию. Сейчас отвечает за запуск разработки новых продуктов и развитие продуктовой линейки по защите данных.
4 сентября 2026 года ГК InfoWatch и компания Web Control DC объявили об объединении усилий в направлении защиты данных. Команда Web Control DC войдёт в состав InfoWatch, а система управления привилегированным доступом sPACE PAM пополнит продуктовую линейку группы под названием InfoWatch Privilege Control. Мы поговорили с директором по инновациям и продуктовому развитию ГК InfoWatch Андреем Арефьевым и соучредителем и генеральным директором Web Control DC Андреем Акининым о причинах объединения, планах развития продукта и возможной консолидации российского рынка информационной безопасности.
Что стало предпосылкой для объединения усилий InfoWatch и Web Control DC в направлении защиты данных?
А. Ар.: InfoWatch развивает платформу защиты данных, которая объединяет несколько классов продуктов. Работа с данными начинается с аудита: нужно понимать, где они хранятся и кто имеет к ним доступ. Затем необходимо контролировать их перемещение и действия сотрудников, расследовать ИБ-события с помощью информации из разных систем.
Когда мы занялись задачами по мониторингу действий сотрудников, стало понятно, что отдельного внимания требуют привилегированные пользователи. К ним относятся не только администраторы, но и подрядчики, которые формально не работают в компании, однако получают доступ к её критически важным системам. Поэтому решение для контроля привилегий естественно дополняет платформу защиты данных.
Есть и прикладные сценарии интеграции. Например, компании важно понимать, каким контентом привилегированный пользователь обменивается с кем-либо во время рабочей сессии. В случае утечки нужно установить, была ли его учётная запись скомпрометирована или он сам использовал полномочия не по назначению. Для такого расследования нужны данные сразу из нескольких классов решений.
А. Ак.: Это соответствует общемировой тенденции: разработчики платформ защиты данных включают в свои экосистемы решения для контроля привилегированных пользователей и их сессий.
При создании sPACE PAM мы уделяли много внимания интеграции. Продукт может работать практически без собственного интерфейса — как движок контроля привилегий внутри другой системы. Изначально мы предполагали, что наше решение может стать частью одной из отечественных платформ защиты данных.
Почему объединение произошло именно сейчас?
А. Ар.: Это не решение одного дня. Потребность InfoWatch в продукте класса PAM была сформулирована около четырёх лет назад, а само объединение потребовало времени. Должны были совпасть готовность компаний и внешние условия.
А. Ак.: К этому моменту наш продукт достиг необходимого уровня зрелости. В 2023 году проект получил грант Российского фонда развития информационных технологий, благодаря которому мы смогли продолжить разработку. Кроме того, система прошла сертификацию ФСТЭК России по четвёртому уровню доверия.
Одновременно регуляторы стали уделять больше внимания контролю привилегированного доступа при защите государственных информационных систем. Все эти факторы сложились в одной точке.
Почему InfoWatch решила присоединить готовую команду, а не разрабатывать собственную PAM-систему?
А. Ар.: Для работы с привилегированным доступом нужна специфическая экспертиза. У InfoWatch не было такого глубокого опыта, а команда Web Control DC давно работает в этой области и понимает задачи заказчиков.
Альтернативой было бы нанять специалистов и в течение трёх-четырёх лет инвестировать в разработку сопоставимого решения. В текущих условиях мы сочли объединение с компанией, у которой уже есть продукт, опыт и репутация на рынке, более целесообразным.
При этом компании объединяют прежде всего не исходный код, а людей — носителей идей, целей и экспертизы. На фоне так называемой инфляции кода значение команды только возрастает.
А. Ак.: За последние 15 лет я работал с разными технологическими стартапами и видел, как продукты выходят на коммерческий уровень. Даже сильная идея и хорошая экспертиза основателей не позволяют мгновенно получить зрелую систему. Продукту обычно требуется от двух до пяти крупных рефакторингов, иногда с полным изменением архитектуры. Увеличение команды не позволяет пропустить эти этапы.
Поэтому ценность представляет не только готовый продукт, но и команда, которая уже прошла этот путь. Для нас также было важно, как InfoWatch подходит к объединению. Нас слушали и учитывали нашу позицию, а не просто забирали технологию.
Как InfoWatch Privilege Control будет позиционироваться в продуктовой линейке группы?
А. Ар.: У InfoWatch есть отдельное направление продуктов для защиты данных. В него входят решения для поиска и аудита данных, DLP, мониторинга действий сотрудников и контроля устройств. InfoWatch Privilege Control станет ещё одним важным элементом этой линейки.
А. Ак.: Мы сознательно используем название Privilege Control, а не ограничиваемся термином PAM. Классическая PAM-система в первую очередь управляет доступом администраторов к ИТ-инфраструктуре. Мы рассматриваем задачу шире: контролируем предоставление, использование и жизненный цикл привилегий.
Привилегированными пользователями могут быть не только администраторы и внешние подрядчики. К ним относятся любые сотрудники, чьи действия в информационных системах способны нанести компании существенный ущерб. Например, это трейдеры или пользователи ERP-систем, в которых одна операция может повлиять на работу всего бизнеса.
Какие совместные сценарии компании планируют реализовать в первую очередь?
А. Ар.: Одна из очевидных точек пересечения — запись пользовательских сессий. Такие возможности есть и в sPACE PAM, и в InfoWatch Activity Monitor. В дальнейшем можно использовать общие инструменты и единый контур хранения данных.
Однако сначала нам необходимо завершить организационное объединение: синхронизировать бизнес-процессы, сформировать общее понимание продукта и проверить предполагаемые сценарии на рынке. Мы не хотим реализовывать интеграции только потому, что они кажутся нам интересными. Нужно понять, какие из них действительно нужны заказчикам.
А. Ак.: Идей много, но мы не хотим обещать функции, для которых ещё не определены сроки. Один из приоритетов на следующий год — развитие инструментов аудита привилегий. Заказчик должен понимать, какие привилегии существуют в его инфраструктуре, кому они принадлежат и как взять их использование под контроль.
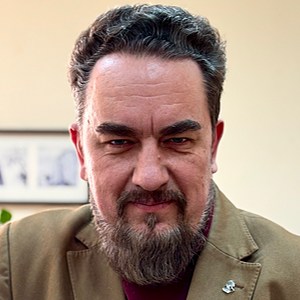
Андрей Акинин
Соучредитель и генеральный директор Web Control DC
Окончил МГТУ им. Н. Э. Баумана (факультет информатики и систем управления). Начал карьеру системным администратором, затем руководил ИТ-компанией в холдинге, где реализовал проект по разработке и внедрению системы корпоративного документооборота.
Продолжил профессиональный путь на позиции технического директора в крупном системном интеграторе.
В 2008 году стал сооснователем компаний Web Control и Web Control DC. Как руководитель и предприниматель отвечал, среди прочего, за управление заказной разработкой; этот опыт помог ему в создании собственного продукта sPACE PAM на базе компании Web Control DC, где на начальном этапе он отвечал за руководство разработкой, развитием и выводом продукта на рынок.
В ГК InfoWatch Андрей Акинин отвечает за развитие системы управления привилегированным доступом InfoWatch Privilege Control и её интеграцию в продуктовую линейку защиты данных.
Можно ли будет по-прежнему приобретать DLP и InfoWatch Privilege Control отдельно?
А. Ак.: Да. InfoWatch Privilege Control сохранится как самостоятельный продукт, который можно будет приобрести отдельно. Одновременно он будет интегрироваться с общей платформой InfoWatch.
А. Ар.: Клиенты обычно хотят видеть единую точку входа и общую модель доступа к ресурсам. Вероятно, мы будем двигаться в эту сторону, но конкретные технологические решения примем после проверки потребностей рынка.
Что произойдёт с командой разработки и технологической базой sPACE PAM?
А. Ак.: Команда продолжит отвечать за свою продуктовую область и одновременно будет интегрироваться в общую структуру InfoWatch. Эти процессы не противоречат друг другу. Мы уже сопоставляем наши планы с идеями коллег и ищем общие точки развития.
Внутри Web Control DC работает несколько небольших команд, каждая из которых отвечает за свою предметную область. Технологический стек может меняться, если это повышает эффективность. Конкретный язык или старый код менее важны, чем понимание задачи и способность команды её решить.
А. Ар.: Мы хотим сохранить команду, потому что именно она является носителем идеи и экспертизы продукта. Технологическое развитие во многом останется в её руках. Интеграция с платформой InfoWatch, разумеется, будет влиять на отдельные решения, но резкой смены курса мы не планируем.
Изначально sPACE PAM создавался как продукт, который можно встроить в разные инфраструктуры. Поэтому его интеграция с платформой не должна потребовать радикальной перестройки. Наша общая задача — предложить заказчику совместимый набор продуктов без избыточного разнообразия операционных систем и аппаратных требований. Важно, чтобы решение можно было запустить в минимальной конфигурации, проверить на практике, а затем масштабировать.
Можно ли считать это объединение началом консолидации российского рынка информационной безопасности?
А. Ар.: На российском рынке уже есть компании, стратегия которых строится на вертикальной интеграции. Поэтому сам по себе процесс не нов. Гораздо важнее то, как объединение проводится.
При любой подобной сделке основной риск связан с адаптацией людей: нужно сохранить эффективность команды и её понимание целей продукта. В мировой практике были случаи, когда компания приобретала разработчика, а затем фактически уничтожала его команду и бизнес. Всё зависит от того, зачем вендору понадобилось объединение и понимает ли он ценность приобретённой экспертизы.
А. Ак.: Мы рассчитываем получить эффект от объединения разных подходов. Обе команды занимаются контролем сессий, процессов, прав и доступа, но смотрят на эти задачи с разных сторон. Мы в большей степени отталкиваемся от сессий и привилегий, а InfoWatch — от поведения пользователей и движения данных. Сочетание этих взглядов может дать новые сценарии работы продукта.
Какой реакции на объединение вы ждёте от заказчиков и конкурентов?
А. Ак.: В составе крупной структуры мы можем выделять дополнительные ресурсы на тестирование. Сейчас наша команда встраивается в процесс выпуска обновлений InfoWatch. Общая экспертиза и отлаженные процессы должны сделать продукт сильнее.
А. Ар.: Заказчикам проще, когда один крупный вендор предлагает набор совместимых решений и отвечает за внедрение, поддержку и дальнейшее развитие. Сертификация, сопровождение и поддержание экспертизы требуют от небольшой компании непропорционально больших затрат.
При работе с единой платформой клиенту не приходится выяснять, кто отвечает за сбой и почему продукты разных разработчиков плохо взаимодействуют. Он получает сервис и поддержку в одном месте. Для конкурентов появление такого предложения, конечно, означает усиление ещё одного игрока.
В каких сегментах российского рынка ИБ консолидация наиболее вероятна в ближайшие годы?
А. Ар.: Я условно разделяю рынок на решения для защиты инфраструктуры от кибератак и решения для защиты данных. Вероятно, компании будут специализироваться на одном из этих направлений и объединять вокруг себя разработчиков, которые решают смежные задачи.
При этом строить долгосрочные прогнозы сейчас сложно. Генеративный ИИ быстро меняет разработку программного обеспечения: люди без опыта программирования уже могут создавать работающие прототипы. Пока непонятно, как это повлияет на структуру рынка, аутсорсинговую разработку и подготовку начинающих специалистов. Поэтому реалистичная стратегия важнее попытки заранее охватить все сегменты.
А. Ак.: Разделение между защитой инфраструктуры и защитой данных, скорее всего, станет заметнее. При этом защита данных будет теснее интегрироваться в ИТ-системы и процессы их эксплуатации.
Отдельное направление связано с генеративным ИИ. Компаниям понадобится контролировать полномочия ИИ-систем и их доступ к информации. Речь идёт уже не только о действиях людей, но и о взаимодействии машинных компонентов разного уровня сложности — от простых обработчиков до интеллектуальных агентов.
Какие новые задачи для средств защиты создаёт распространение ИИ-агентов?
А. Ар.: Сотрудники многих организаций уже используют ИИ-агентов. Запретить эти инструменты невозможно, потому что они повышают производительность. Одновременно компании должны снижать связанные с ними риски. Поиск баланса между пользой и безопасностью создаёт спрос на новые классы решений.
Возникает и проблема корпоративных знаний. История работы с моделью и накопленный контекст могут оставаться в личной учётной записи сотрудника или внутри конкретного сервиса. Если человек уходит из компании либо организация меняет поставщика модели, эти знания необходимо сохранить и безопасно перенести. Отсюда появляются задачи хранения, проверки и миграции накопленного контекста.
Новые угрозы сначала рождают специализированные продукты, а затем их функции распределяются между существующими сегментами рынка. Поэтому консолидация не остановит появление новых разработчиков и классов решений.
А. Ак.: Нужно контролировать данные, к которым получает доступ языковая модель, её полномочия и действия. Важен также перенос накопленного контекста между локальными и внешними моделями и контроль такой миграции.
Чтобы подобная технология стала коммерческим продуктом, разработчику недостаточно увидеть проблему. Нужно понять, насколько она массовая, кто готов платить за её решение и какому конкретному сегменту можно адресовать предложение. Объединение наших экспертиз должно помочь быстрее отвечать на эти вопросы.
Коллеги, большое спасибо за интересное интервью. Всего вам самого безопасного!


