



Объясняем, почему российские и зарубежные подходы к SGRC развивались по-разному, что их сблизило и какое у этого класса решений технологическое будущее. Отдельно расскажем, как меняется роль SGRC и на что российским заказчикам стоит ориентироваться при развитии систем управления ИБ.
- 1. Введение
- 2. Как развивались системы SGRC в России и GRC за рубежом
- 3. Почему подходы начали сближаться
- 4. Три общих направления развития SGRC и Cyber GRC
- 5. Куда движется класс SGRC
- 6. Будущее SGRC: управление рисками на основе актуальных данных
- 7. Выводы: что эти изменения означают для российских заказчиков
Введение
Российские и зарубежные разработчики систем управления информационной безопасностью долгое время двигались разными путями. В России ещё в середине 2010-х годов начал формироваться специализированный класс SGRC (Security Governance, Risk and Compliance), ориентированный на автоматизацию процессов ИБ. За рубежом схожие задачи чаще решали в рамках более широких GRC-платформ, которые охватывали корпоративные риски, аудит и регуляторный комплаенс.
Сегодня эти подходы сближаются. В международной аналитической повестке всё заметнее выделяется Cyber GRC, направление, объединяющее управление кибербезопасностью, рисками и соответствием требованиям. По своей функциональности оно во многом пересекается с российским SGRC.
Причина не только в развитии технологий. Сегодня организациям всё сложнее управлять безопасностью, опираясь на периодические проверки и разрозненные данные. Им необходимо постоянно отслеживать состояние инфраструктуры, понимать влияние киберрисков на бизнес и принимать решения на основе актуальной информации.
Как развивались системы SGRC в России и GRC за рубежом
На международном рынке GRC-платформы существуют уже несколько десятилетий. Изначально они помогали компаниям управлять широким кругом корпоративных задач: финансовыми и операционными рисками, внутренним аудитом, нормативными требованиями и политиками.
Информационная безопасность входила в эту модель, однако универсальные GRC-платформы не всегда учитывали специфику киберугроз, инфраструктурных активов и технических процессов защиты.
В России спрос на специализированные решения для управления ИБ сформировался весьма рано, это объясняется особенностями российского регулирования и практики информационной безопасности.
Одной из ранних публичных точек его развития стал анонс R-Vision SGRC в 2015 году на конференции Skolkovo Cyberday. А в 2017 году Anti-Malware.ru опубликовал первый сравнительный обзор трёх отечественных SGRC-систем: R-Vision, ePlat4m и Security Vision.
На международном уровне Cyber GRC получил отдельное освещение в исследованиях Gartner в 2024 году. В августе компания опубликовала документ «Innovation Insight: Cyber GRC Streamlines Governance», а в апреле 2026 года представила новое исследование «Innovation Insight: Cyber GRC». Аналитики рассматривают Cyber GRC как сочетание управления кибербезопасностью, рисками и соответствием требованиям, подчёркивая роль автоматизированного сбора данных, интеграций, непрерывного мониторинга и отчётности.
Рисунок 1. Сближение российских и мировых практик SGRC / Cyber GRC
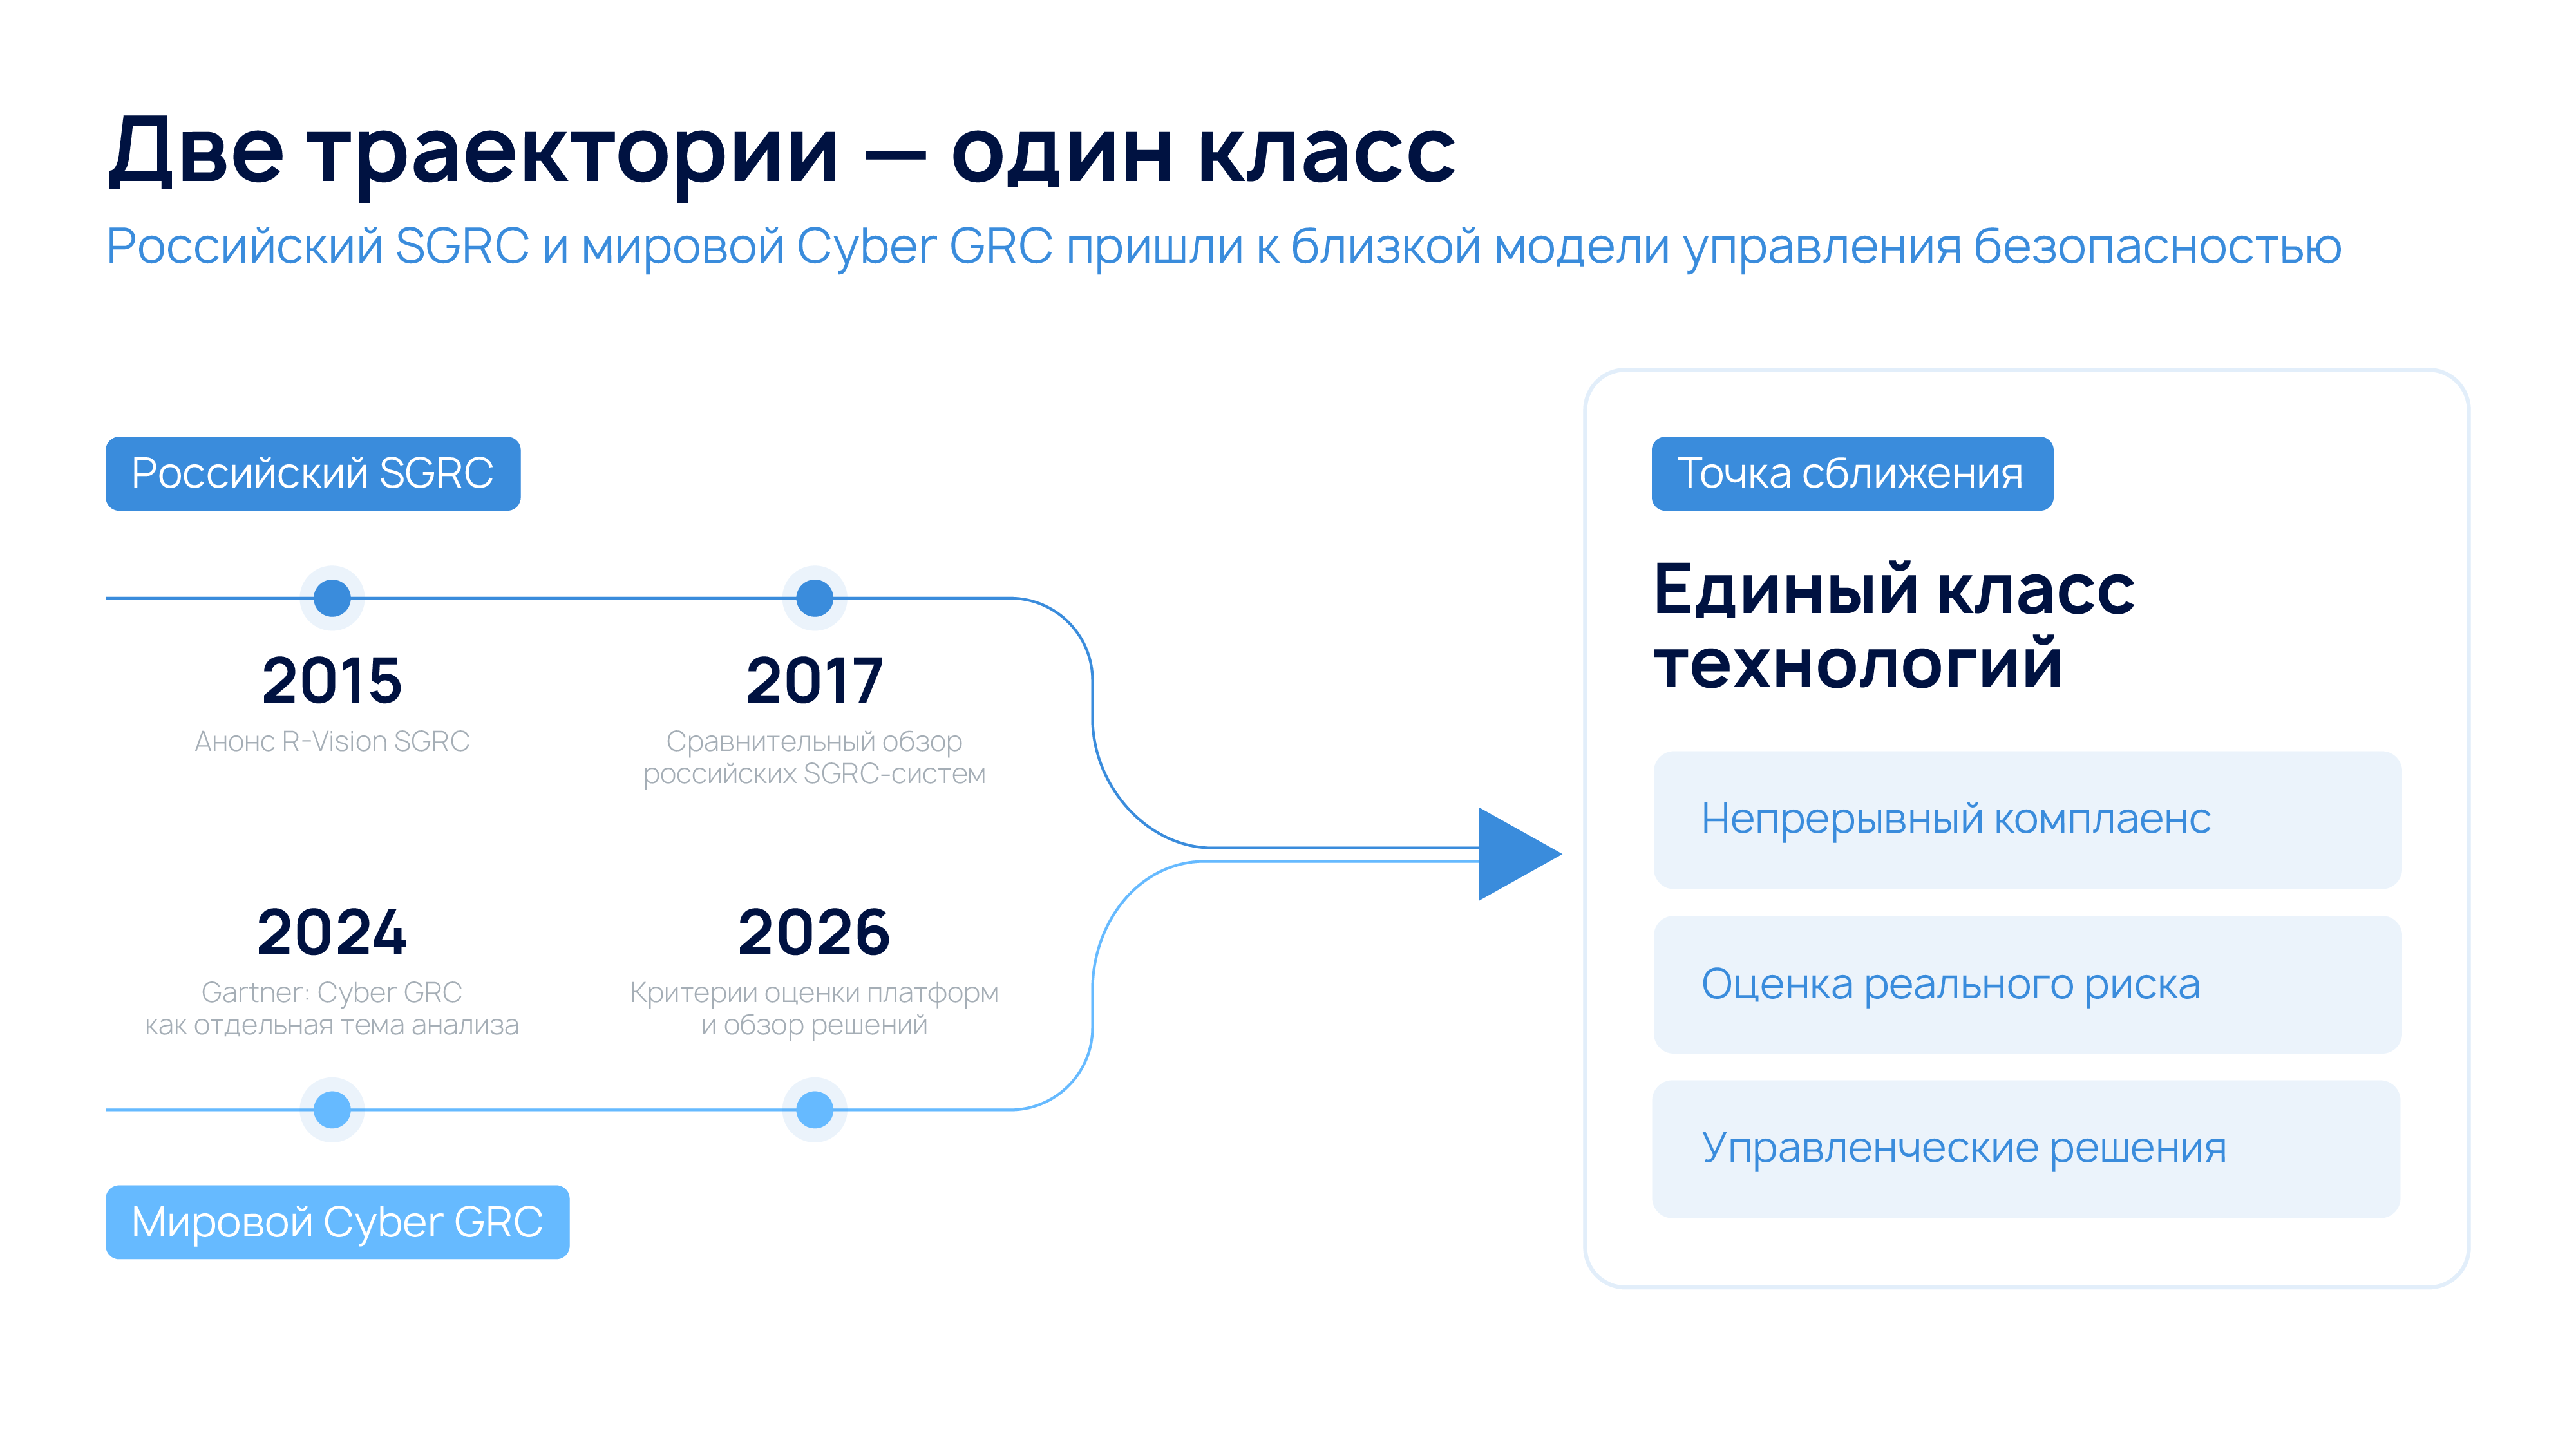
Разница в датах не означает, что зарубежные компании позднее начали автоматизировать управление кибербезопасностью. Скорее, она отражает особенности формирования и позиционирования классов решений. В России специализированный SGRC появился как ответ на задачи подразделений ИБ, а за рубежом схожая функциональность развивалась в том числе внутри более широких GRC-платформ.
Сегодня различия в терминологии отходят на второй план. И российские SGRC, и зарубежные Cyber GRC всё чаще решают общие задачи.
Почему подходы начали сближаться
Главная причина связана с усложнением ИТ-инфраструктуры и ростом числа киберугроз. Организации постоянно подключают новые системы, обновляют оборудование, меняют конфигурации и внедряют цифровые сервисы. Вместе с этим увеличивается объём данных об активах, уязвимостях, инцидентах и мерах защиты.
Традиционные процессы управления ИБ не всегда успевают за такими изменениями. Многие компании по-прежнему оценивают состояние защищённости в рамках периодических аудитов, а информацию для анализа рисков собирают вручную.
Предположим, организация успешно прошла проверку соответствия требованиям. Через неделю в критически важной информационной системе обнаружили новую уязвимость, но результаты аудита её уже не учитывают. Формально требования выполнены, хотя фактическое состояние безопасности изменилось.
Такие ситуации показывают ограничения периодического контроля. Кроме того, даже актуальный перечень нарушений не всегда помогает руководителю понять, какие проблемы наиболее опасны для бизнеса и куда следует направить ресурсы.
Три общих направления развития SGRC и Cyber GRC
Разработчики SGRC и Cyber GRC всё чаще стремятся объединить технические данные, оценку рисков и управленческие процессы. В развитии этих решений можно выделить три общих направления.
Направление № 1. Непрерывный контроль соответствия
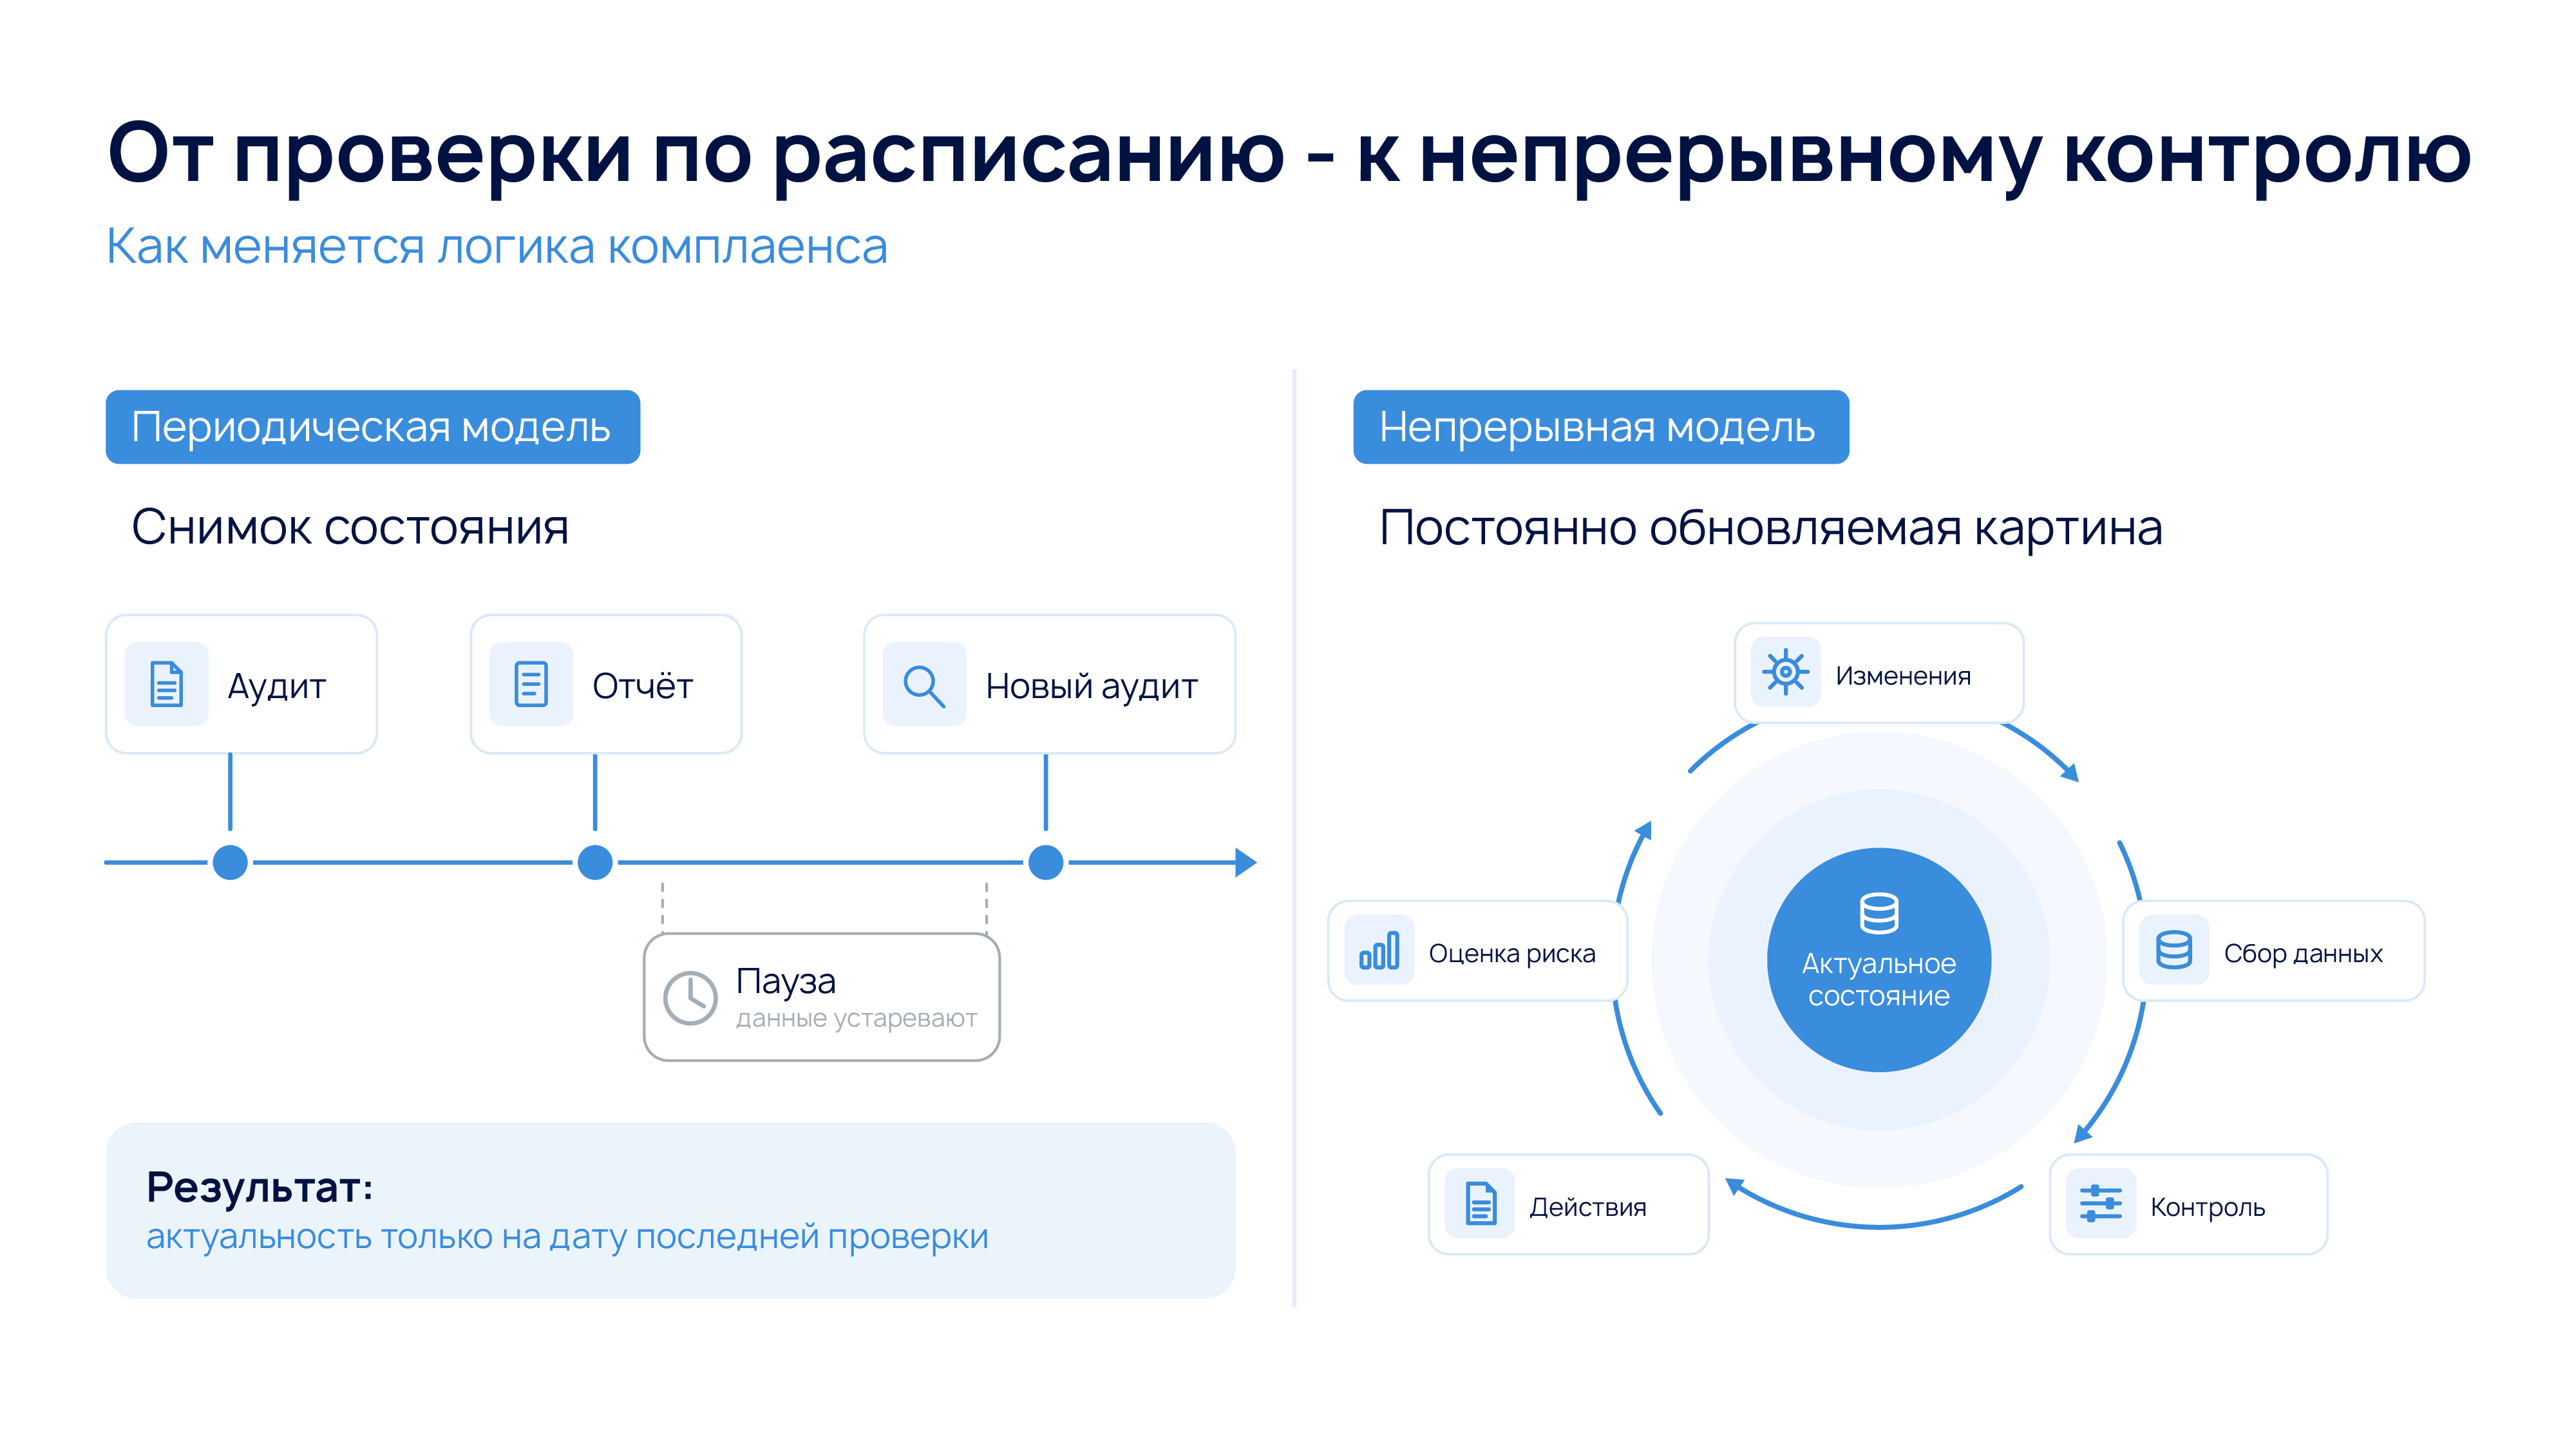
Традиционно специалисты оценивали соответствие требованиям во время аудитов, аттестаций и регуляторных проверок. Между этими событиями инфраструктура продолжала меняться, а результаты последней оценки постепенно устаревали.
Современные SGRC-системы стремятся сократить этот разрыв. Они отслеживают изменения объектов, контролируют сроки выполнения мероприятий и используют результаты автоматизированных проверок, чтобы поддерживать актуальную картину соответствия требованиям.
Так развивается подход непрерывного контроля соответствия. Он позволяет не дожидаться очередного аудита, а выявлять отклонения по мере обновления данных и своевременно запускать корректирующие мероприятия. Аналогичную тенденцию отмечает Gartner в исследованиях Cyber GRC, подчеркивая роль интеграции, мониторинга и сбора данных. В результате комплаенс постепенно превращается из периодической проверки в постоянный процесс, тесно связанный с фактическим состоянием инфраструктуры.
Рисунок 2. Смена моделей обеспечения комплаенса
Направление № 2. Риск-ориентированный подход
Выполнение нормативных требований остаётся важной задачей, но само по себе не гарантирует защищённости организации. Одинаковые нарушения могут создавать разные риски в зависимости от критической значимости активов, от актуальных угроз и связанных бизнес-процессов.
Например, одна и та же уязвимость на тестовом сервере и в системе, обеспечивающей ключевой бизнес-процесс, может потребовать разных приоритетов устранения.
Поэтому SGRC и Cyber GRC теперь связывают информацию об активах и бизнес-процессах с угрозами, уязвимостями, результатами аудитов и реализованными мерами защиты. Такой подход помогает оценивать не только наличие проблем, но и их возможные последствия для организации.
Схожие изменения происходят в смежном направлении — квантификации киберрисков (Cyber Risk Quantification, CRQ). Согласно исследованию Forrester 2025 года, решения этого класса расширяют функциональность за пределы количественной оценки. Они развивают возможности непрерывного мониторинга, управления рисками, оценки третьих сторон и интеграции с техническими средствами безопасности.
Для заказчиков это открывает возможность точнее определять приоритеты. Вместо того чтобы устранять нарушения исключительно по формальной критической значимости, специалисты могут учитывать влияние потенциального инцидента на бизнес и обоснованно распределять ресурсы.
Направление № 3. Интеграция с ИБ-инфраструктурой
Чтобы постоянно оценивать риски и контролировать соответствие требованиям, SGRC необходимы актуальные данные. Однако информация об активах, уязвимостях и инцидентах обычно распределена между разными ИТ- и ИБ-системами. Поэтому сегодня SGRC всё теснее интегрируется с системами классов CMDB, Vulnerability Management, SIEM, SOAR, средствами защиты конечных точек и Threat Intelligence.
Такие интеграции позволяют автоматически получать сведения из инфраструктуры и использовать их при оценке защищённости. Например, данные о новой уязвимости могут повлиять на оценку риска, а изменение уровня риска, в свою очередь, — на приоритет защитных мероприятий.
При этом SGRC не заменяет операционные инструменты безопасности. Она связывает полученные из них данные с требованиями, рисками, бизнес-процессами и управленческими задачами.
Рисунок 3. SGRC и Cyber GRC как прослойка между источниками данных и пользователями
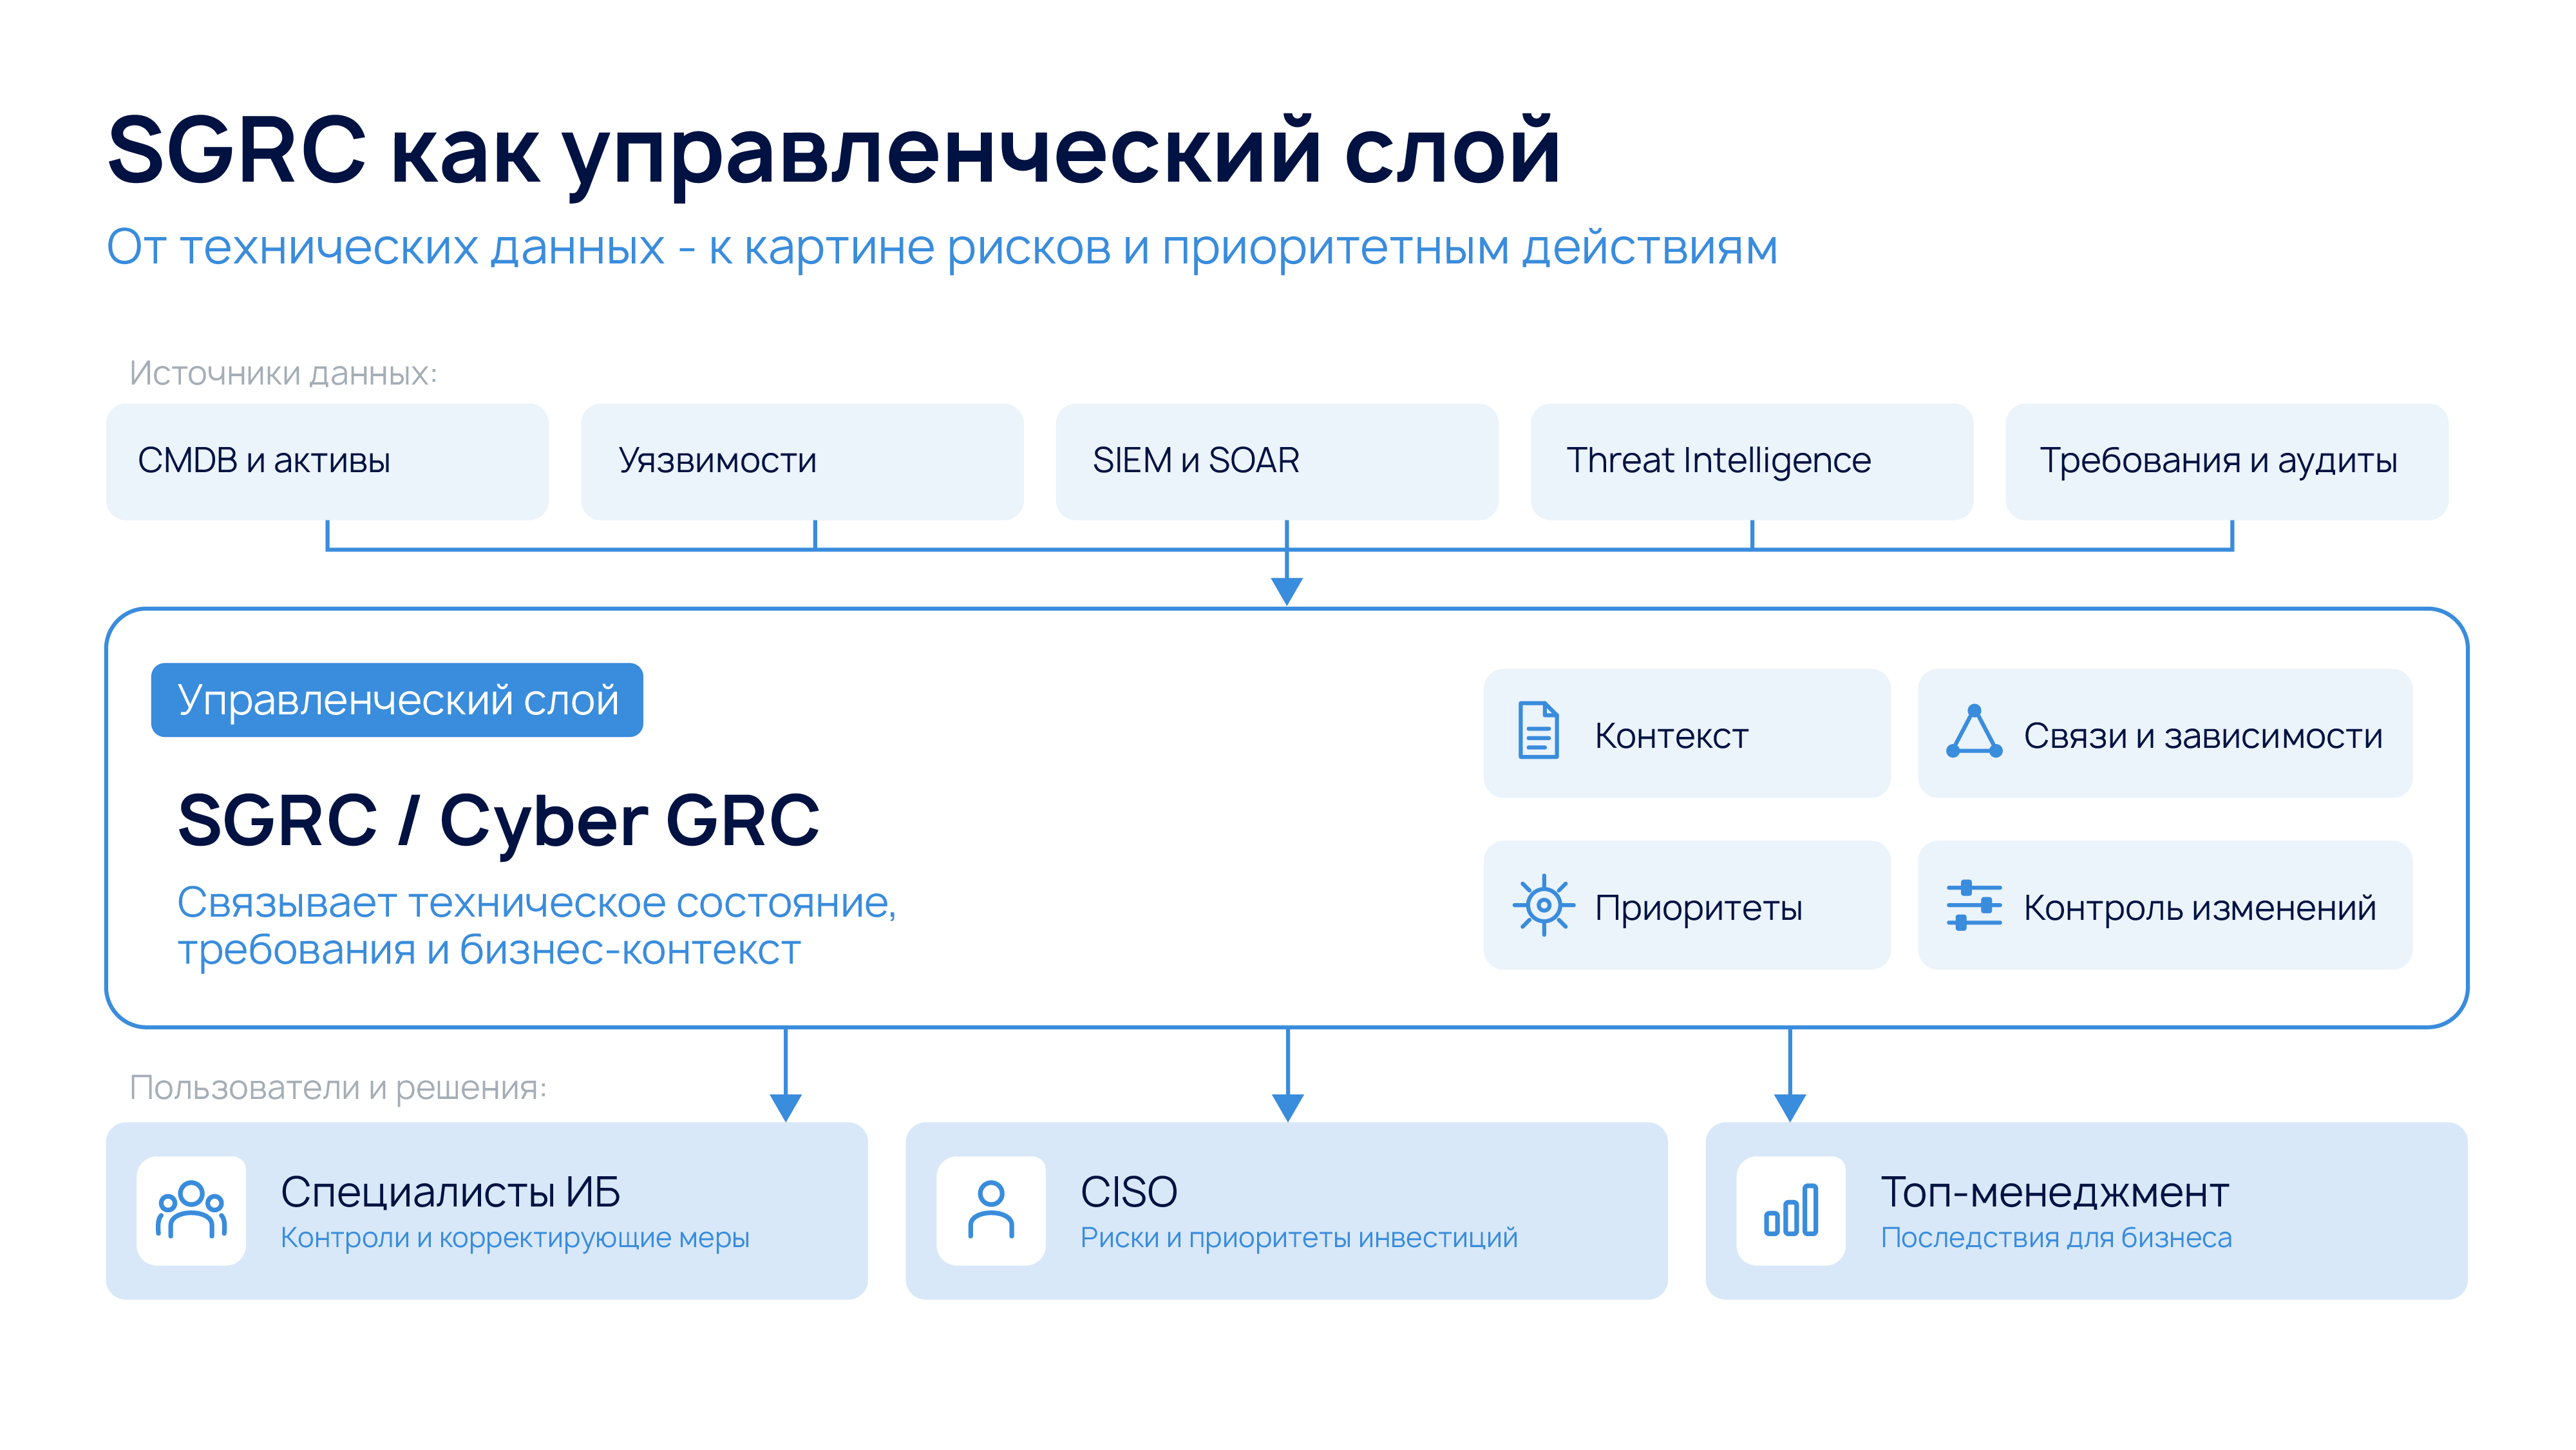
В результате меняется роль системы. Если раньше SGRC преимущественно помогала специалистам вести реестры, проводить проверки и готовить отчёты, то теперь она всё чаще выступает связующим звеном между техническими средствами защиты и руководством организации.
ИБ-директор (CISO) и топ-менеджмент получают возможность оценивать не только количество выявленных нарушений, но и состояние критически важных бизнес-процессов, наиболее значимые риски и результаты защитных мероприятий. Это помогает принимать обоснованные решения о распределении ресурсов и инвестициях в безопасность.
Куда движется класс SGRC
Эти три тенденции формируют общую траекторию развития SGRC и Cyber GRC. Системы постепенно переходят от автоматизации отдельных задач к поддержке непрерывного цикла управления кибербезопасностью.
В такой модели информация из инфраструктуры используется не только для отчётности. Она помогает актуализировать оценку рисков, определять приоритеты мероприятий и контролировать результаты их выполнения.
Например, система управления уязвимостями обнаруживает проблему на критическом активе. SGRC получает эти сведения, учитывает связи актива с бизнес-процессами и использует их при пересмотре оценки риска. На основании полученных результатов специалисты определяют приоритетность мероприятий, назначают ответственных и отслеживают устранение проблемы.
После выполнения работ новые данные позволяют повторно оценить состояние защищённости. Так отдельные процессы складываются в единый управленческий цикл.
В ближайшие годы можно ожидать дальнейшего развития интеграций, механизмов анализа рисков и инструментов управленческой аналитики. При этом ценность системы будет определяться не столько количеством подключённых источников или автоматизированных процессов, сколько качеством данных и способностью использовать их для принятия решений.
Особое значение приобретёт связь технического состояния инфраструктуры с бизнес-контекстом. Руководителям необходимо понимать, какие есть угрозы для критических процессов, какие меры помогут снизить уровень риска и как меняется защищённость после реализации этих мер.
Будущее SGRC: управление рисками на основе актуальных данных
Сегодня обе траектории — российский SGRC и зарубежный Cyber GRC — демонстрируют общие тенденции. Системы расширяют интеграции, переходят к непрерывному контролю и связывают технические данные с бизнес-рисками.
Для заказчиков эта трансформация меняет критерии оценки SGRC. На первый план выходит способность системы не просто автоматизировать отдельные процессы, а объединять их, поддерживать актуальную картину защищённости и помогать выбирать эффективные меры снижения рисков.
В конечном счёте ценность SGRC будет определяться тем, насколько успешно система помогает решать практические задачи: выявлять риски до того, как они приведут к серьёзным последствиям, направлять ресурсы на защиту наиболее важных активов и оценивать результат принятых мер. Именно эти возможности станут ключевым ориентиром для развития систем управления информационной безопасностью.
Выводы: что эти изменения означают для российских заказчиков
Сближение российского SGRC и зарубежного Cyber GRC показывает, что требования к таким решениям постепенно меняются. Организациям уже недостаточно автоматизировать обязательные проверки, вести реестры и формировать отчётность. Всё большее значение приобретает способность системы работать с актуальными данными и помогать управлять рисками.
При выборе или развитии SGRC заказчикам стоит обратить внимание на три аспекта.
Первый: насколько система поддерживает непрерывное управление ИБ. Важно оценить, как часто обновляются данные, может ли SGRC получать результаты автоматизированных проверок и отслеживать изменения между аудитами. Это позволит понять, насколько организация зависит от ручного контроля и периодических оценок.
Второй: насколько глубоко SGRC интегрируется с существующей инфраструктурой. Самого наличия интеграций недостаточно. Необходимо проверить, как система связывает полученные сведения с активами, требованиями и рисками, а также использует их в управленческих процессах.
Третий: помогает ли SGRC оценивать последствия для бизнеса и определять приоритеты. Зрелая система должна не только фиксировать нарушения, но и предоставлять данные для выбора защитных мероприятий с учётом критической значимости активов и бизнес-процессов.
При этом переход к такой модели не требует одномоментной перестройки всех процессов. Организация может начать с критических информационных систем, наладить обмен данными с основными ИБ-инструментами и постепенно расширять охват риск-ориентированного управления.
Оценивать результаты такого развития можно по вполне практическим показателям: сокращению ручной работы, повышению актуальности данных, скорости выявления несоответствий и прозрачности выполнения защитных мероприятий.


