



Регулятор переходит от декларативной модели к интегральным показателям защищённости, ужесточается контроль, а автоматизированные атаки дешевеют. Эксперты рынка обсудили, что изменилось в регуляторике КИИ, как проверять защиту на практике и что сделать до 1 марта 2027 года.
- 1. Введение
- 2. Что изменилось в регуляторике?
- 3. Угрозы и атаки на КИИ
- 4. Практика проверки защищённости без остановки работы
- 5. Контроль подрядчиков
- 6. Блиц: что обязательно подготовить перед проверкой госорганов
- 7. Что можно доверить ИИ?
- 8. Советы субъектам КИИ: с чего начать
- 9. Выводы
Введение
Критическая информационная инфраструктура — это системы и процессы, остановка которых обходится бизнесу и государству дороже всего: энергетика, транспорт, финансы, промышленность, связь и здравоохранение. Именно поэтому регулятор усиливает контроль, вводит новые методики оценки защищённости и зрелости, а атаки на такие объекты становятся дешевле и автоматизированнее. Субъектам КИИ приходится одновременно разбираться с категорированием, расчётом показателей, контролем подрядчиков и реальной практикой защиты, которая не всегда совпадает с бумажной.
Ключевое изменение — переход от декларативной модели к проверяемой: с 1 марта 2027 года субъекты КИИ должны рассчитывать показатели защищённости раз в полгода и уровень зрелости раз в три года, а регулятор будет запрашивать свидетельства по каждому показателю. Параллельно меняется и подход к проверкам: на смену формальному изучению документов приходит оценка того, как защита работает на практике — от действий персонала при инциденте до готовности подрядчиков соблюдать требования.
Рисунок 1. Эксперты в студии AM Live
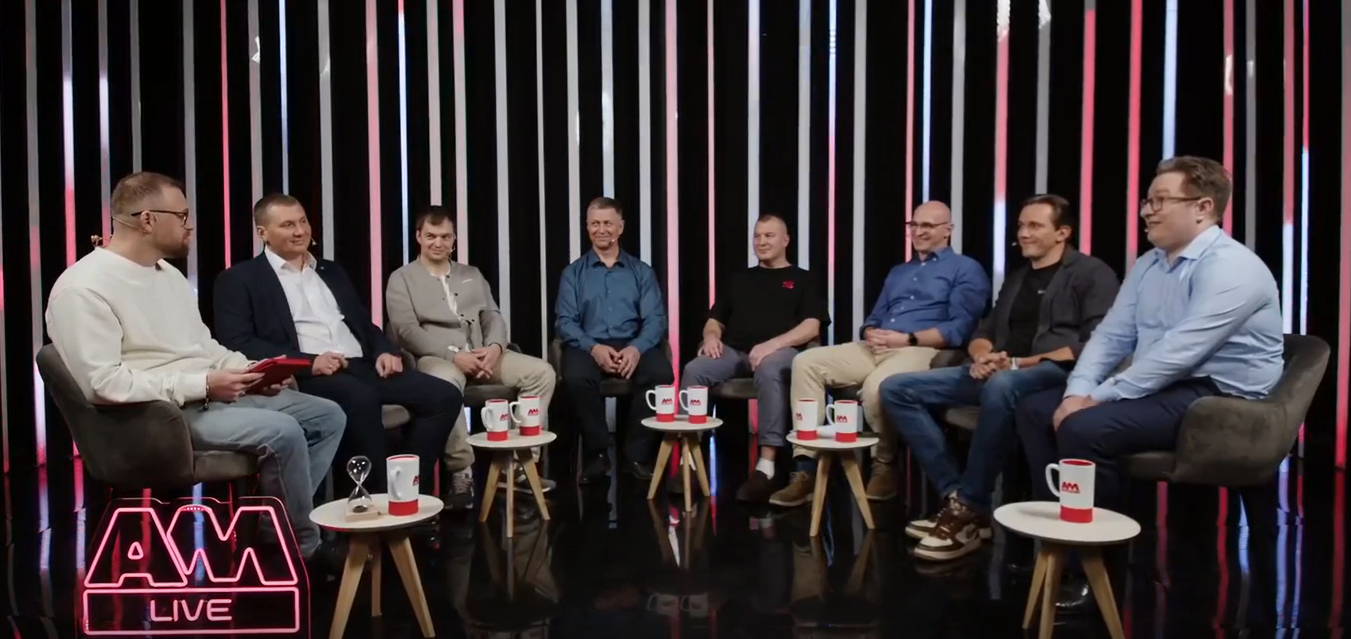
Участники эфира:
- Алексей Орехов, руководитель производственно-технологического управления, НТЦ «Вулкан».
- Денис Поладьев, директор по информационной безопасности, РТК-ЦОД.
- Александр Суховей, владелец продукта МиУ, Clearway Integration.
- Юрий Подгорбунский, эксперт по информационной безопасности, Security Vision.
- Сергей Сайганов, руководитель отдела регуляторного консалтинга, «Айтуби».
- Константин Закатов, руководитель Департамента информационной безопасности, «Аквариус».
- Алексей Панюхин, старший менеджер предпродажной поддержки решений для бизнеса, «Лаборатория Касперского».
Ведущий и модератор эфира — Лев Палей, советник директора ИСП РАН, советник по информационной безопасности, WMX.
Что изменилось в регуляторике?
Юрий Подгорбунский начал с изменений в 187-ФЗ: произошёл переход от критических процессов к типовым отраслевым объектам КИИ. Если раньше объекты КИИ определялись исходя из того, участвует ли система в критическом процессе, то теперь распоряжение Правительства РФ от 26.02.2026 № 360-р определяет 14 сфер деятельности и типовые объекты КИИ по каждой отрасли. В перечне также расписаны типовые процессы, привязанные к типовым объектам, что упрощает работу субъектов КИИ при инвентаризации.
По каждой сфере поставлена задача утвердить свои перечни, передать на проверку во ФСТЭК и утвердить постановлением Правительства. На текущий момент порядка семи отраслей уже зарегулировано. Раньше было одно постановление № 127, по которому все сферы категорировались, но у каждой отрасли своя специфика, и теперь это учитывается.
Сергей Сайганов добавил, что отраслевые перечни утверждены по всем 14 сферам, а семь — это особенности категорирования, утверждённые для отраслей. Субъектам КИИ, у которых уже есть перечни, надо начинать проходить категорирование и перекатегорирование. Если объект не находится в типовом перечне, надо смотреть по процессам, похожим по воздействию и последствиям, и дополнять перечень, направляя обоснование во ФСТЭК. Отраслевые регуляторы лучше знают свои сферы и могут говорить с подопечными на одном языке, а минимальный перечень типовых объектов будет расширяться.
Лев Палей уточнил, что процессный подход не исключается. Он используется, если объект не найден в типовом перечне и в методике категорирования пока нет чётко зафиксированных особенностей по всем отраслям. Удобнее стало прежде всего регулятору, которому было сложно гармонизировать нормативно-правовые акты по всем отраслям.
Лев Палей, советник директора ИСП РАН, советник по информационной безопасности, WMX
Денис Поладьев рассказал об изменениях в приказе ФСТЭК России от 21.12.2017 № 235: с 1 марта следующего года субъекты КИИ должны рассчитывать показатели защищённости раз в полгода и уровень зрелости раз в три года. Сейчас метрик достаточно много, они охватывают целый комплекс мер защиты, и смысловое отличие в том, что у регулятора будет интегральный показатель, косвенно свидетельствующий об уровне защиты конкретного объекта.
Раньше это была декларативная процедура — компания реализовала мероприятия и подала сведения, а ФСТЭК проверял только выборочно при периодических проверках. Теперь парадигма меняется: ФСТЭК перестаёт доверять рынку, и будут возникать вопросы подтверждения показателя при подаче сведений.
Денис также отметил важное изменение в части 3 статьи 274.1 УК РФ: многие компании боялись проходить категорирование правильно из-за уголовной ответственности за нарушение правил эксплуатации. Формулировка была широкой: если произошёл инцидент, человек мог быть осуждён на пять-десять лет. Теперь, если в действиях нет злого умысла, сотрудник не уничтожал логи и шёл навстречу следствию, он освобождается от уголовной ответственности.
Денис Поладьев, директор по информационной безопасности, РТК-ЦОД
Сергей Сайганов обратил внимание на пункты 16–17 методики оценки защищённости: там прописано, что показатели, выставленные субъектом КИИ, превращаются в ноль, если он не предоставил свидетельства по запросу. На предоставление свидетельства даётся 30 дней, запрашиваются они выборочно.
Кому подчиняется информационная безопасность?
Алексей Панюхин отметил, что регулятор указал вектор развития: в приказах ФСТЭК чётко обозначено, какие подразделения должны создаваться и какая ответственность за ними закрепляется. По сравнению с началом истории, которая развивалась восемь лет назад, у действующих субъектов КИИ ситуация существенно лучше: закреплена ответственность, созданы подразделения, сформированы требования, пройдена стадия отрицания на уровне эксплуатации.
Он добавил, что на производстве условный специалист АСУ ТП ещё не был готов участвовать в процессе, и для него главным была непрерывность процесса, а не безопасность. Сейчас ситуация заметно улучшилась: сформировался слой квалифицированных специалистов, для которых защита объектов КИИ стала отдельным профессиональным направлением, а не совмещённой задачей.
Алексей Панюхин, старший менеджер предпродажной поддержки решений для бизнеса, «Лаборатория Касперского»
Денис Поладьев рассказал, что в РТК-ЦОД отвечает за безопасность и подчиняется напрямую генеральному директору, как положено в соответствии с 250-м указом. В дочерних компаниях, если они являются субъектами КИИ, есть лица, которые подчиняются напрямую генеральному директору функционально и административно. Это единственная правильная практика: должна быть прямая здоровая коммуникация с топ-менеджментом и генеральным директором, тогда бизнес чётче осознаёт риски и корректно планирует развитие кибербеза.
Он добавил, что подход был заложен ещё в 2018 году, но мало кто из крупного энтерпрайза сразу это сделал — основная масса рынка стала это делать после выхода 250-го указа.
Денис добавил, что возник парадокс: энтерпрайз готов выводить ИБ на уровень топ-менеджмента, но специалистов, готовых выполнять роль топ-менеджера по части кибербеза, не так много. Многие компании решают эту проблему по-разному, и его самого доводили до нужного уровня в процессе.
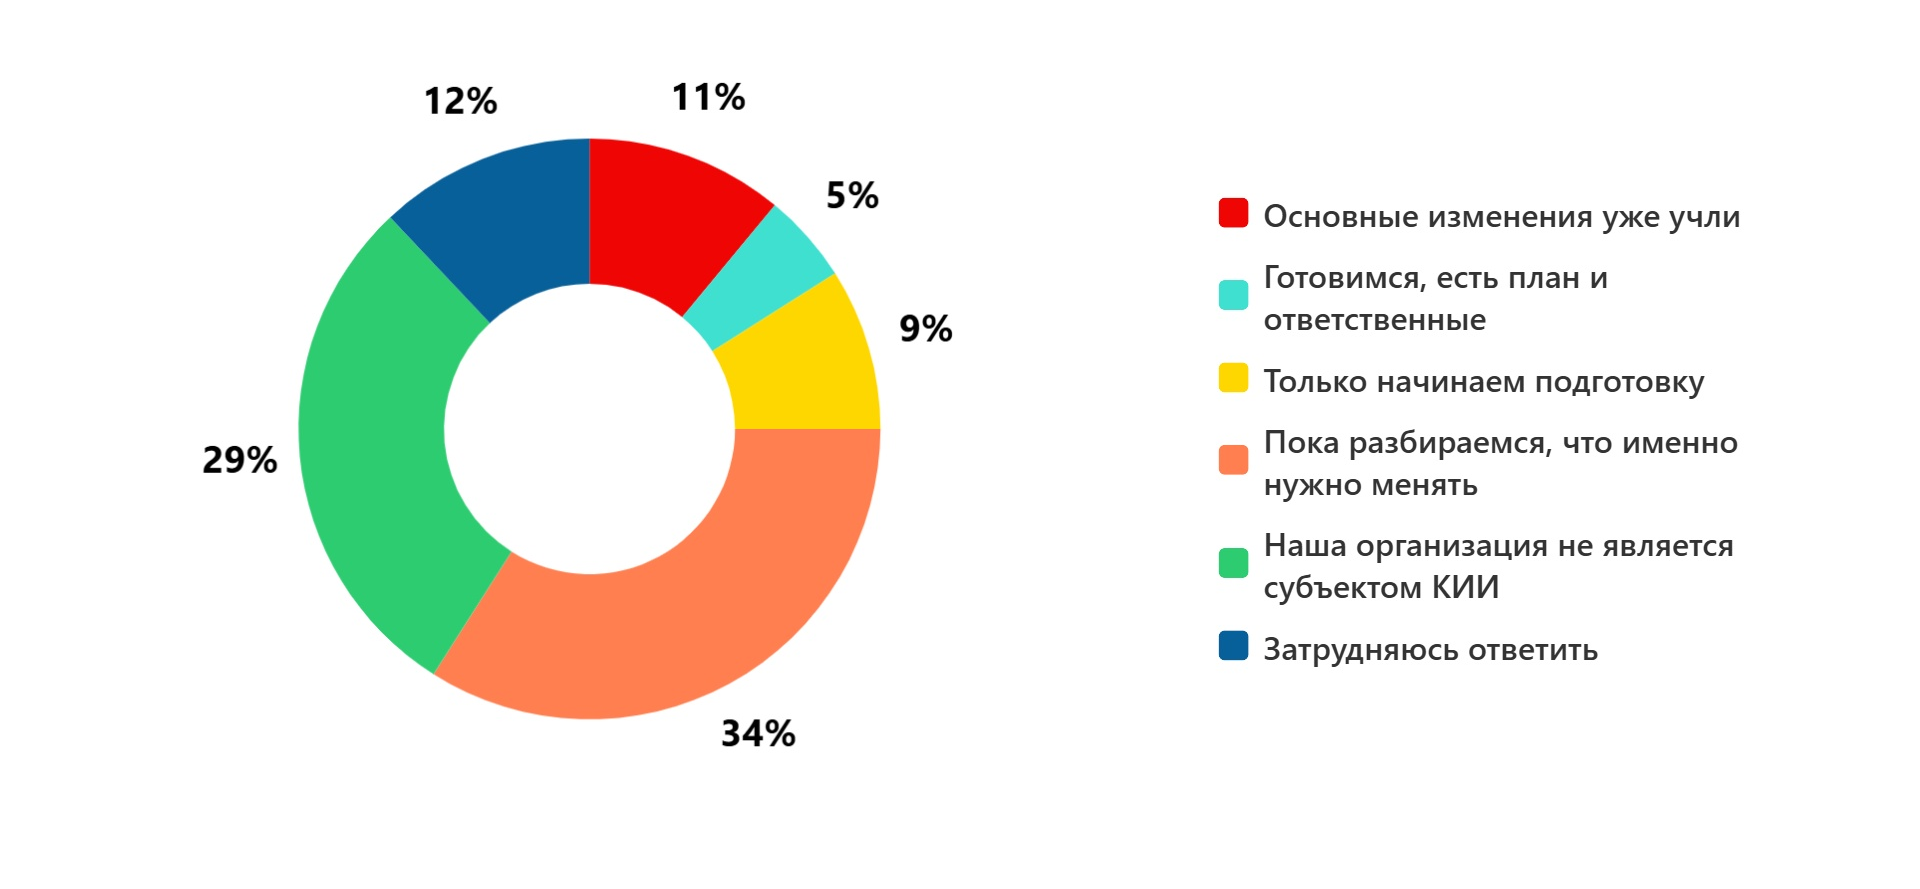
В первом опросе зрители ответили, насколько их организация готова к требованиям по КИИ, которые нужно учитывать перед 1 марта 2027 года:
- Пока разбираются, что именно нужно менять — 34%.
- Организация не является субъектом КИИ — 29%.
- Затруднились ответить — 12%.
- Основные изменения уже учли — 11%.
- Только начинают подготовку — 9%.
- Готовятся, есть план и ответственные — 5%.
Рисунок 2. Насколько ваша организация готова к требованиям по КИИ перед 1 марта 2027 года?
Угрозы и атаки на КИИ
Алексей Орехов заметил, что объекты КИИ трансформировались: раньше они представляли собой автономные, разрозненные информационные системы, а теперь пришли требования по мониторингу и управлению. Изменились ландшафт угроз и векторы атак: импортозамещение и атаки при импортозамещении, атаки через подрядчика, мисконфигурации, изменение технологий и неумение пользоваться новыми технологиями.
Он привёл классический пример: кто-то делает электропитание, кто-то отдельно проект ИТ, кто-то отдельно проект ИБ, в результате получают пару сотен источников бесперебойного питания с дефолтными паролями. Появляются сетевые каналы, подрядчики, удалённый доступ. Вместе с этим возникают новые возможности для атак через технологии удалённого доступа, которые субъекты КИИ вынуждены внедрять, потому как самостоятельно эксплуатировать импортозамещённые системы не могут.
Алексей Орехов, руководитель производственно-технологического управления, НТЦ «Вулкан»
Алексей Панюхин рассказал, что проанализировал отчёты за первый квартал 2026 года и обнаружил, что атаки, которые на слуху и приносят наибольший ущерб, комбинируют до 20 различных типов атак. Прошло время, когда фишинг был в топе — теперь он обрастает творческими способностями злоумышленников. Они играют на повседневных темах: якобы сосед заметил, что человек снимает на камеру чужую дверь; индексация зарплаты; перерасчёт по НДФЛ к моменту уплаты налогов.
Эти сообщения не требуют знания места работы и не вызывают подозрений, потому что касаются каждого. На таком этапе жертвой может случайно стать любой, а украденные данные затем попадают на торговые площадки — и уже через них под удар попадает инфраструктура компании.
Другой тип угроз — автономные, стихийные атаки, когда эксплуатирующий персонал приносит вредоносный файл. Такие атаки обычно выявляются стандартными средствами защиты. Фатальных сценариев немного: либо майнер нарушит работу рабочих станций и на время остановит технологический процесс, либо классика — шифровальщик. В промышленности в среднем за первое полугодие каждый пятый хост либо был атакован, либо на нём находился вредоносный код — статистика пугающая, несмотря на то, что все занимаются защитой.
Практика проверки защищённости без остановки работы
Сергей Сайганов отметил, что при проектировании систем рекомендуется сразу делать зеркало для тестового сегмента, где можно разворачивать зеркальную инфраструктуру. Всё равно придётся тестироваться и обновляться, и учения можно проводить именно на этой инфраструктуре — фактически это будет киберполигон.
Чем больше риск для объекта КИИ, тем нужнее этот полигон. Можно привлекать за деньги людей, которые находят уязвимости, но ломается не боевая система, а тестовый контур. Если создаётся новый объект, сразу надо проектировать средства анализа уязвимостей, потому что потом тестировать в технологическое окно нереально.
Сергей Сайганов, руководитель отдела регуляторного консалтинга, «Айтуби»
Алексей Панюхин считает, что проводить анализ защищённости до построения комплексной системы защиты неправильно: такая проверка рискует превратиться в мероприятие ради мероприятия. Начинать нужно с инвентаризации, с внедрения средств защиты, а анализ защищённости проводить, когда система защиты выстроена, чтобы оценить результаты работы. Если прийти на новую работу и сразу пригласить самых дорогих пентестеров, они подготовят объёмный отчёт о найденных уязвимостях, но ценность этой информации будет нулевой, а бюджетные средства окажутся потрачены впустую.
Денис Поладьев не согласился: у промышленных компаний очень длинные бюджетные и проектные циклы, и если следовать этой логике, некоторые компании успели бы перестроить всё уже многократно. Пока завершатся пресейл, бюджетная оценка, согласование и внедрение, может пройти два-три года, а система существует уже сейчас и является legacy.
Практические аудиты и пентесты полезны в любой момент. Он знает компактную компанию, которая, когда у неё практически ничего не было реализовано, сразу начала с Bug Bounty и обнаружила, насколько многообразен её периметр и сколько интересного удалось найти.
Алексей Орехов призвал не подменять понятия: оценка защищённости по методике ФСТЭК, вышедшей в ноябре прошлого года, — это не только пентест. Помимо этого есть инвентаризация, анализ уязвимостей по инвентарной информации о версиях ПО, проверка настроек и частоты выполнения мероприятий по ИБ. Всё это можно сделать на работающих системах, в том числе на АСУ ТП. Иногда во время пентеста специалисты видят MAC-адрес на коммутаторе, подключаются к машине, получают ответ на ping и останавливаются, считая, что взломали систему.
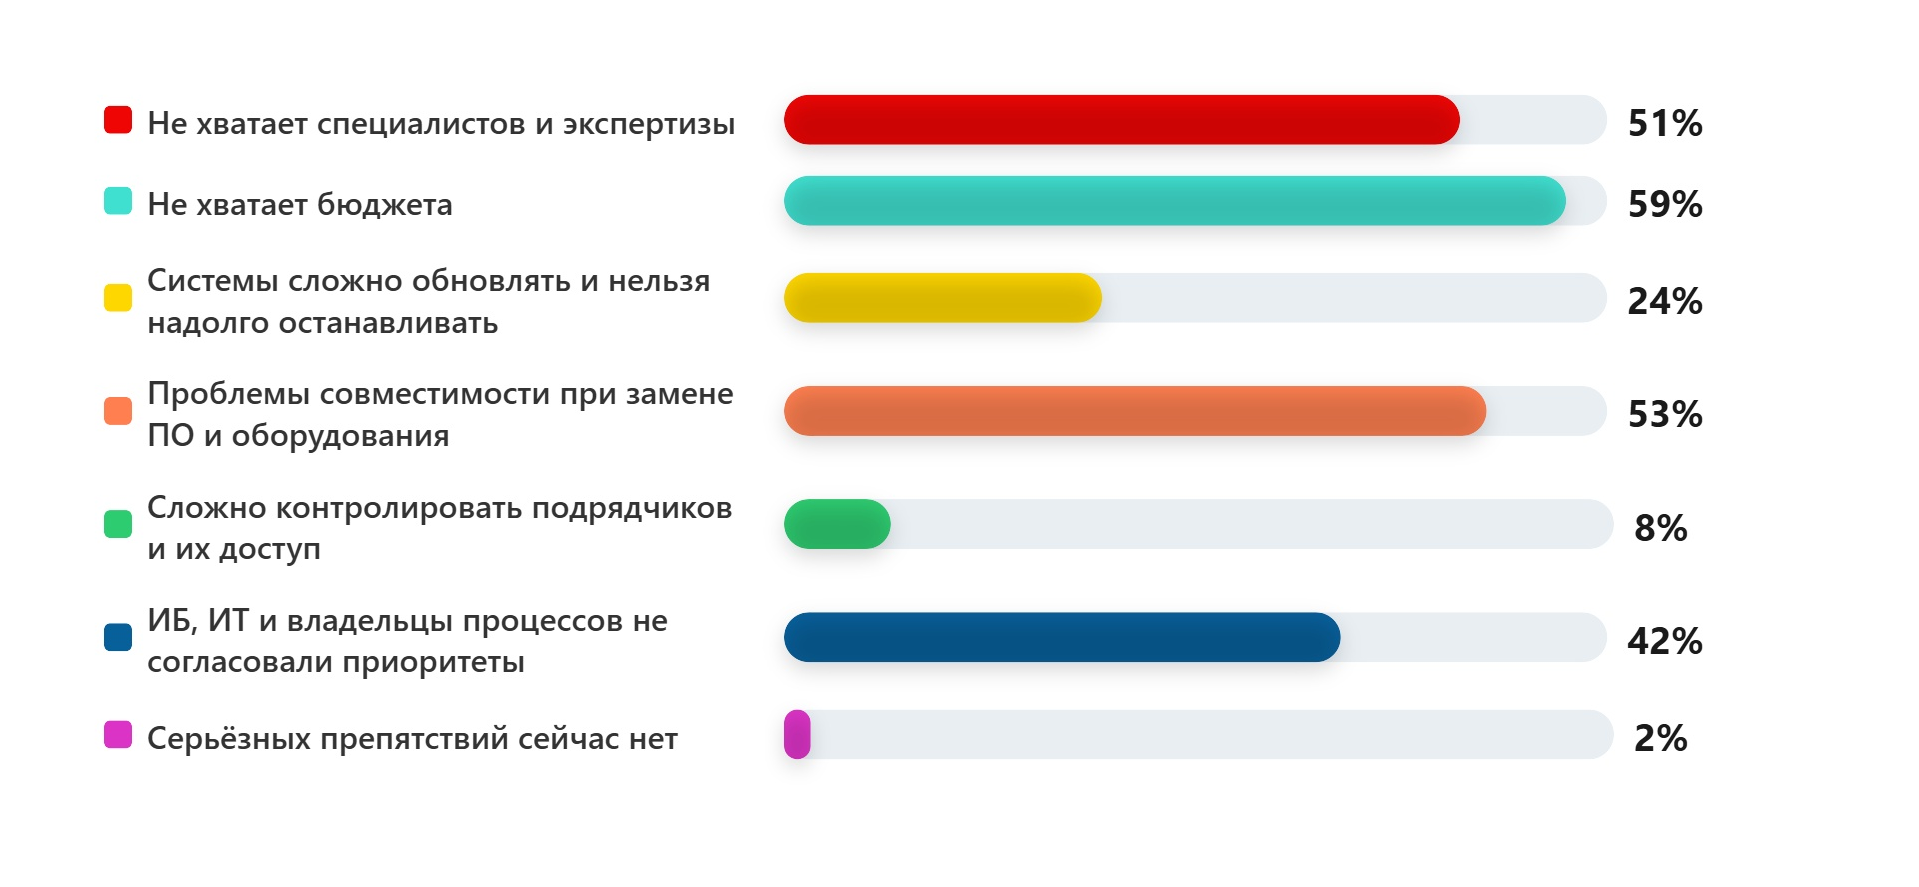
Во втором опросе выяснилось, что сильнее всего мешает повышать реальную защищённость КИИ (мультивыбор):
- Не хватает бюджета — 59%.
- Проблемы совместимости при замене ПО и оборудования — 53%.
- Не хватает специалистов и экспертизы — 51%.
- ИБ, ИТ и владельцы процессов не согласовали приоритеты — 42%.
- Системы сложно обновлять и нельзя надолго останавливать — 24%.
- Сложно контролировать подрядчиков и их доступ — 8%.
- Серьёзных препятствий сейчас нет — 2%.
Рисунок 3. Что сильнее всего мешает повышать реальную защищённость КИИ?
Контроль подрядчиков
Сергей Сайганов ответил, что нормы, обязывающие подрядчиков, только появились. Эти требования необходимо закреплять в договорах с подрядчиками, а во внутренних документах субъекта КИИ — предусматривать время для оценки зрелости и получения показателей до предоставления доступа к инфраструктуре. Субъект КИИ отвечает за своих подрядчиков, поэтому ему придётся либо брать контроль на себя, либо доверять.
Он добавил, что подрядчики морально и финансово не готовы брать на себя ничего, кроме основных функций. Дополнительные обязательства обойдутся в 20–40%, а то и вдвое дороже, а переход по части РБПО будет сложным и длительным. Альтернатива — менять подрядчика, что особенно болезненно на этапе импортозамещения. Решать вопрос нужно через взаимодействие с руководством подрядных организаций: объяснять изменения в законодательстве, перспективы и сроки на адаптацию.
Отдельная проблема — удалённое администрирование. В одной системе могут работать по три-четыре подрядчика, которые подключаются со своих сетей и других площадок, и оттуда приходят попытки заражения. Решение — выстраивать бастион либо выделять терминальный сервер и брать доступ под свой контроль. Если подрядчик хочет работать со своей рабочей станции, на неё стоит ставить средства защиты, подключённые к системе безопасности объекта КИИ, чтобы те, кто мониторит периметр, видели начало работ, прохождение комплаенса и наличие обновлений.
Константин Закатов добавил, что для любого, кто отвечает за защиту объекта КИИ, наступает точка принятия решения, когда риски при продолжении работы с подрядчиком превышают риски при его замене. Руководитель должен оценить риски и решить, продолжать ли работу с подрядчиком, применяя компенсирующие меры, например выделенный АРМ для удалённого доступа и обновлений, или искать другого подрядчика.
«Когда подрядчиков остаётся два или всего один, нужно немного отступить назад и перестроить архитектуру работы всех процессов. Это не произойдёт за три месяца, квартал или полгода, но необходим план перехода к целевому защищённому состоянию. Если альтернатив не появится через год или два, вся ответственность за риски, которые не закрывает этот подрядчик, ляжет на человека, отвечающего за защиту объекта КИИ», — считает эксперт.
Константин Закатов, руководитель Департамента информационной безопасности, «Аквариус»
Блиц: что обязательно подготовить перед проверкой госорганов
Алексей Орехов:
«Подготовить всю техническую и эксплуатационную документацию на систему, актуализировать все ОРД так, чтобы они отражали текущие процессы. Нужно подготовить персонал, проинструктировать, как вести себя при проверке, подготовить компетентных людей, которые могут отвечать на вопросы регуляторов и аудиторов. Понять, что есть в инфраструктуре, насколько она изменена, провести инвентаризацию».
Денис Поладьев:
«В первую очередь инвентаризация, перечень учётных записей, которые в системе активны, в том числе по сотрудникам и подрядным организациям; проверить наличие уязвимостей внутри периметра; проверить актуальность актов категорирования; наличие годового плана по повышению защищённости объектов КИИ; инструкции и регламенты, чтобы они были под рукой».
Александр Суховей:
«Нужно подготовить доказательства того, что вся документация, все процессы, которые описаны и задокументированы, работают. Для этого нужно проводить учения, испытания».
Юрий Подгорбунский:
«Начинать нужно с плана проведения проверок. Определить, что самое критичное требует регулятор, составить план и по нему идти. Инвентаризация конкретных элементов, а не обширная, чтобы успеть подготовиться. Проверить документирование, как настроены средства защиты, есть ли ответственные. К вам придут с проверкой и будут проверять по чек-листу, поэтому у вас должен быть соответствующий план».
Сергей Сайганов:
«У регуляторов есть чек-листы, у ФСТЭК есть лист контроля, с ними можно ознакомиться и понять, что будут запрашивать. Привести в порядок документацию в соответствии с актуальными нормативными документами, провести категорирование, начать проводить контроль защищённости, потому что КЗИ должен равняться единице. Уровень зрелости тоже надо проходить — тогда вы будете минимально готовы к прохождению проверки».
Константин Закатов:
«К моменту проведения проверки уже всё должно быть готово и в актуальном состоянии — инфраструктура проинвентаризирована, настроена, грамотно работает. Подготовить документы, техническую составляющую, людей. Самое важное — чувствовать свою уверенность в том, что инфраструктура в режиме реального времени работает и защищена, дать людям возможность подготовиться морально и выспаться».
Алексей Панюхин:
«Проверить версии средств защиты, их сертификацию и то, что жизненный цикл не закончился — об этом часто забывают. Стоит заранее посмотреть, где вас могут поймать: логи, флешки, действия пользователей, кто куда обращался. Нужно самому оценить эти зоны, чтобы понимать, за что потом будут предъявлять претензии. Документация, процессы и категорирование — это важно, но выйти в поле и посмотреть, что происходит на практике, заглянуть в детали — обязательно».
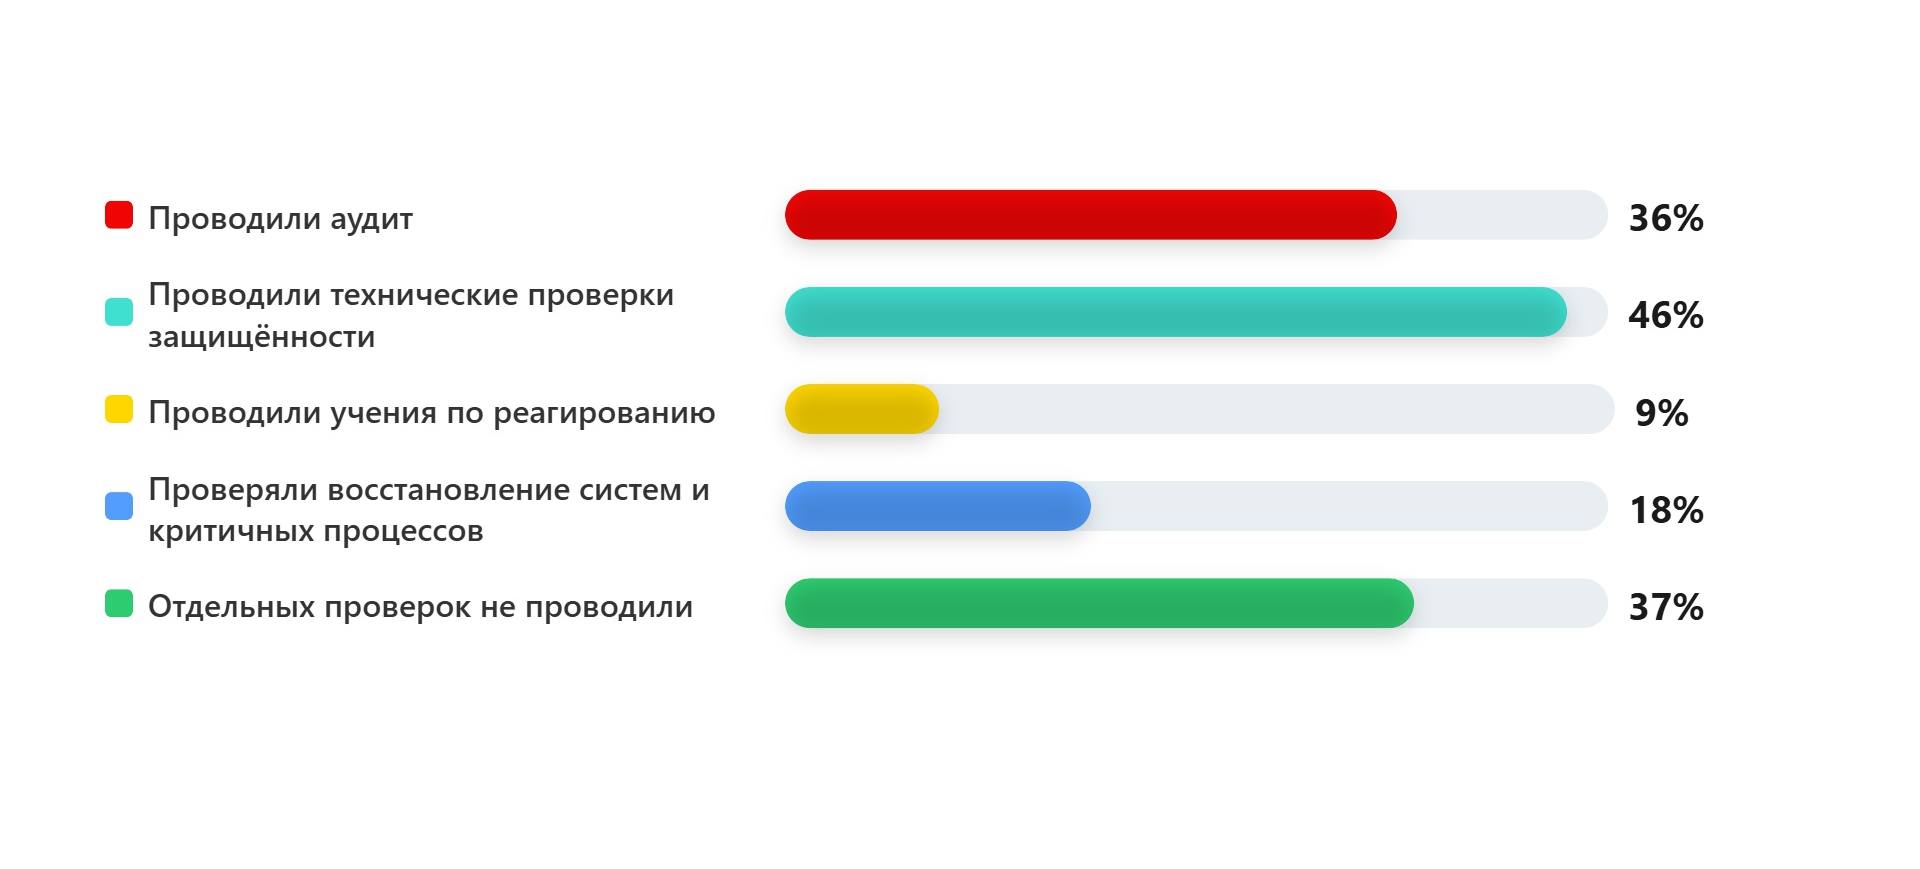
В третьем опросе зрители поделились, как за последний год они проверяли, что защита КИИ реально работает (мультивыбор):
- Проводили технические проверки защищённости — 46%.
- Отдельных проверок не проводили — 37%.
- Проводили аудит — 36%.
- Проверяли восстановление систем и критичных процессов — 18%.
- Проводили учения по реагированию — 9%.
Рисунок 4. Как за последний год вы проверяли, что защита КИИ реально работает?
Что можно доверить ИИ?
Юрий Подгорбунский ответил, что решение всегда должен принимать человек, а ИИ должен помогать максимально автоматизировать рутинные процессы и предоставлять как можно больше данных для принятия решения.
Рутинные процессы — мониторинг логики сети, критичных систем. Если что-то идёт не так, ИИ может подсказывать, что в данный момент сделать, давать рекомендации, разложить килчейн и показать, что происходит на данном этапе и что можно сделать, чтобы предотвратить атаку или закрыть инцидент. Но система не понимает, где критично, где некритично, поэтому человек принимает решение сам.
Юрий Подгорбунский, эксперт по информационной безопасности, Security Vision
Алексей Орехов добавил, что ИИ применяют в SOC: он помогает в выявлении инцидентов, в анализе потока событий, снимает повторяющиеся события, анализирует предыдущие срабатывания правил корреляции с похожими признаками и результаты обработки соответствующих инцидентов. Автоматизация обработки событий снимала 90% подозрений на инцидент. Агенты пишут пользователям и уточняют вопросы, берут на себя коммуникацию между инженерами, дежурной линией и участником инцидента.
Александр Суховей подчеркнул, что ИИ хорошо выявляет уязвимости и может делать софтверные фабрики, которые занимаются выявлением уязвимостей, автоматическим исправлением, тестированием и валидацией. Это подходит для крупных компаний, у которых есть своя разработка. Он не согласен с определением «рутинные операции»: это первый шаг, модели компрессируют годы работы живого человека, и ускорение получается огромное.
Александр Суховей, владелец продукта МиУ, Clearway Integration
Советы субъектам КИИ: с чего начать
Алексей Панюхин:
«Смотреть на ИБ не только в разрезе ЗОКИИ, а в разрезе всей инфраструктуры — иначе незащищённый участок станет слабой стороной».
Константин Закатов:
«Следить за новыми технологиями, делать правильные выводы и не бояться — архитектурно интегрировать систему защиты в контур объекта и развивать её».
Сергей Сайганов:
«Процессы сами не восстанавливаются: прорабатывайте последовательность восстановления и метрики, а ИТ, ИБ и бизнес должны работать совместно».
Юрий Подгорбунский:
«Расставляйте приоритеты: ресурсов всегда не хватает, начинайте с самого важного».
Александр Суховей:
«Получить полную картину инфраструктуры, проверить процедуры восстановления и реагирования и начинать плотный диалог с вендорами и подрядчиками».
Денис Поладьев:
«Строить сквозные процессы вместе с ИТ-службами, заказать комплексный пентест и проводить реальные, а не формальные киберучения».
Алексей Орехов:
«Максимально использовать встроенные механизмы защиты по 239-му приказу и при внедрении систем сразу учитывать требования ИБ с поддержкой вендора».
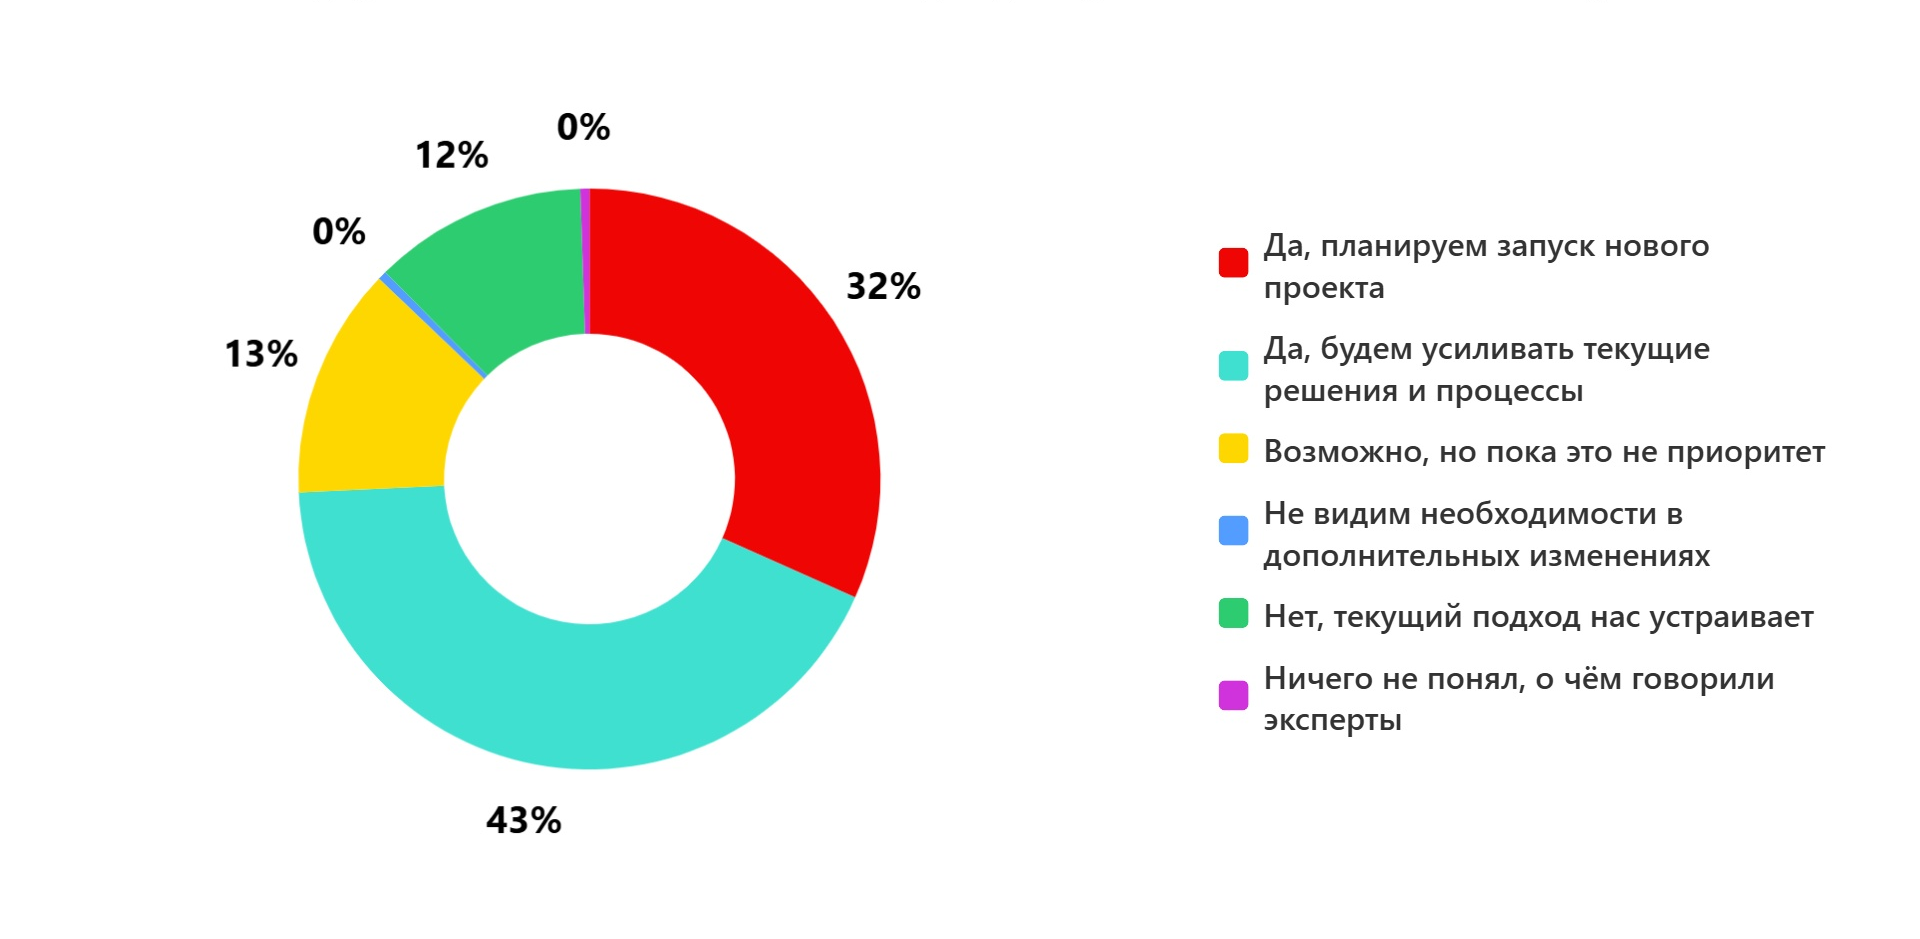
Финальный опрос показал, планируют ли зрители после эфира усиливать защиту КИИ:
- Будут усиливать текущие решения и процессы — 43%.
- Планируют запуск нового проекта — 32%.
- Возможно, но пока это не приоритет — 13%.
- Текущий подход устраивает — 12%.
- Не видят необходимости в дополнительных изменениях — 0%.
Рисунок 5. Планируете ли вы после эфира усиливать защиту КИИ?
Выводы
Регуляторика КИИ продолжает развиваться: переход от критических процессов к типовым отраслевым объектам упрощает категорирование, но процессный подход сохраняется там, где объект не найден в перечне. С 1 марта 2027 года субъекты КИИ должны рассчитывать показатели защищённости раз в полгода и уровень зрелости раз в три года, а регулятор переходит от декларативной модели к интегральному показателю с подтверждением свидетельствами. Изменения в 274.1 УК РФ снимают часть страха с эксплуатантов, но до появления юридической практики делать позитивные выводы рано.
Проверки становятся практическими: регулятор смотрит не только документы, но и реальные действия персонала. Компании, которые проводили учения и готовили людей, проходят проверки спокойнее. Те, кто ограничивался бумагами, рискуют получить предписания. Главное — не документация ради документации, а доказательства того, что процессы работают.
Угрозы становятся сложнее и дешевле: атаки комбинируют до 20 типов, фишинг обрастает новыми сценариями, а стоимость автоматизированного взлома домена снижается. Ставка должна делаться на мониторинг, инвентаризацию и контроль изменений. Для компонентов, которые нельзя обновить, нужен план митигации рисков и понимание, когда их выводить из контура.
Контроль подрядчиков — слабое место: нормы только появляются, а подрядчики не готовы брать на себя ответственность и финансировать её. Субъекту КИИ приходится либо брать контроль на себя, либо искать другого подрядчика, либо принимать риски с компенсирующими мерами. Удалённый доступ подрядчиков требует бастионов, терминальных серверов и средств защиты на их рабочих станциях.
Перед проверкой госорганов нужно подготовить документацию, людей, инвентаризацию и доказательства работающих процессов. Проверить версии средств защиты, их сертификацию и жизненный цикл, посмотреть логи и действия пользователей.
Будущее — за гармонизацией регуляторики, динамическим моделированием угроз и ростом числа компаний, которые признают себя субъектами КИИ. Атаки будут дешеветь и автоматизироваться, и защита должна развиваться с той же скоростью.
Телепроект AM Live еженедельно приглашает экспертов отрасли в студию, чтобы обсудить актуальные темы российского рынка ИБ и ИТ. Будьте в курсе трендов и важных событий. Для этого подпишитесь на наш YouTube-канал. До новых встреч!


