


F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

F.A.C.C.T. советует крепить оборону от шифровальщиков, утечек, фишинга

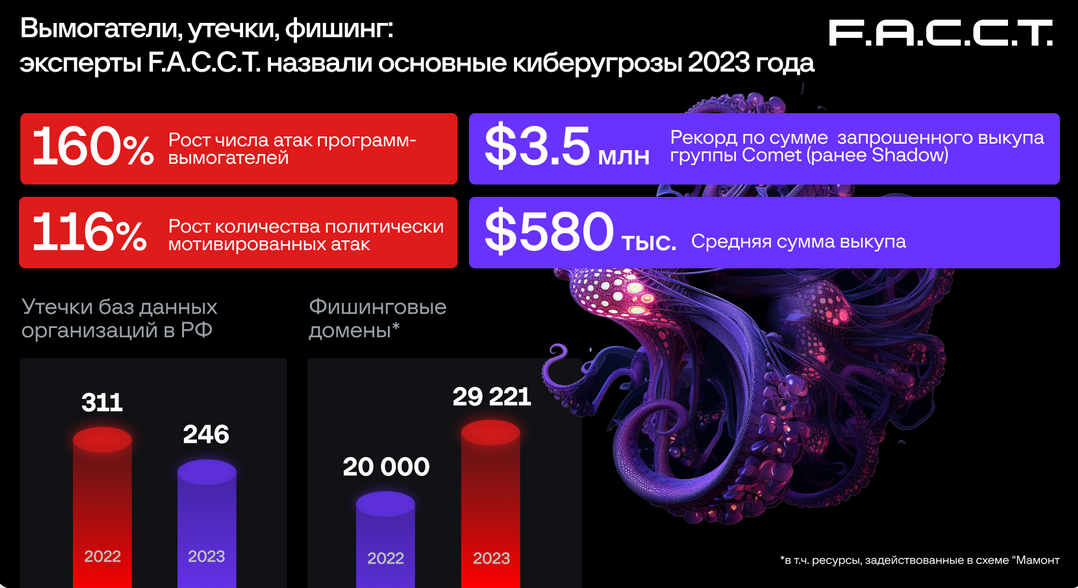
По данным F.A.С.С.T., в 2023 году активность вымогателей, оперирующих шифровальщиками, в РФ возросла в 2,5 раза. В Telegram и даркнете было опубликовано 246 баз данных российских организаций; эксперты также выявили около 30 тыс. фишинговых доменов.

Больше прочих от атак шифровальщиков страдали ретейлеры, строители, турагенты, страховщики и владельцы производственных предприятий. В сети злоумышленники обычно проникали, раздобыв ключи к RDP или VPN, либо с помощью фишинговых рассылок.

Средняя сумма выкупа, который вымогатели требовали за расшифровку данных, составила 53 млн рублей. Максимальная зафиксированная сумма — 321 млн руб., ее запросили у жертвы участники группировки C0met (переименованная Shadow).

Аналитики также отметили тенденцию к объединению преступных групп, промышляющих вымогательством, но с разными целями. Пример тому — тандем Shadow – Twelve: один из участников стремится получить финансовую выгоду, другому милее хактивизм. В атаках на малый и средний бизнес России засветились операторы DCHelp, Proxima, BlackBit, RCRU64.

Похитители баз данных, по словам экспертов, в основном выкладывали свою добычу в открытый доступ, реже — выставляли на продажу или использовали в дальнейших атаках. В этом году взломщики чаще атаковали крупные организации; зафиксирован ряд случаев, когда ранее слитые данные выдавались за новую утечку.

Фишеры начали массово отказываться от российского хостинга, отдавая предпочтение серверам в Нидерландах и США. В итоге доля мошеннических сайтов, размещенных в РФ, сократилась с 73 до 41%. Примечательно, что 17 315 обнаруженных фишинговых доменов использовались для реализаций схем «Мамонт».


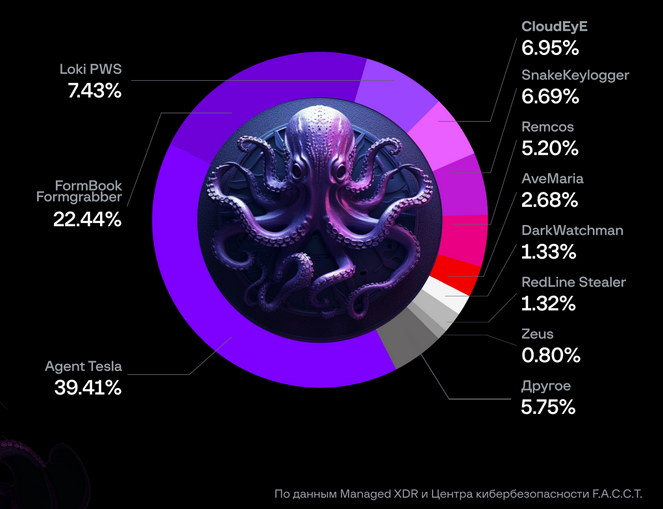
Из вредоносных программ, рассылаемых фишерами по имейл, наиболее часто использовались Agent Tesla, FormBook и похититель паролей Loki. При этом злоумышленники прилежно следили за новостями, часто меняли шаблоны писем, форматы вложений и схемы заражения.


«Уже четвертый год подряд атаки программ-вымогателей остаются киберугрозой № 1 в России, и по нашим прогнозам, эта угроза сохранится в 2024 году, предупреждает гендиректор F.A.C.C.T. Валерий Баулин. — Кроме шифровальщиков, бизнесу необходимо будет защищаться от рассылок вредоносных программ, утечек данных, фишинга, DDoS-атак скама».

Подпишитесь на новости

Новый аккаунт не спасёт? Игроков CS2 узнают по мыши и клавиатуре

Сменить ник легко. Сменить привычку двигать мышью и нажимать клавиши — уже сложнее. Магистрант Норвежского университета естественных и технических наук разработал метод, который связывает аккаунты Counter-Strike 2 по поведению их владельцев.

Автор под ником Magga_ представил результаты на Reddit. Идея — сделать так, чтобы блокировка могла следовать за игроком, даже когда тот создаёт новый аккаунт. Исследование использовало данные более тысячи участников.

Система анализирует особенности движений мыши и клавиатурного ввода. По заявлению автора, на тестовых данных распознавание по мыши достигло 100%, по клавиатуре — 98%. Совмещение двух независимых наборов привычек должно помогать точнее различать людей.

Во время проверки некоторые совпадения сначала приняли за ошибки. При дальнейшем разборе выяснилось, что аккаунты действительно принадлежали одним и тем же игрокам. В одном случае удалось связать сразу четыре учётные записи.

Но новый универсальный античит объявлять рано. Метод устанавливает связь между аккаунтами, а не автоматически доказывает использование читов. Кроме того, автор признаёт ограниченность тестовой выборки и необходимость проверки на гораздо большей аудитории.

Отдельная проблема — аккаунты, которыми пользуются несколько человек: они нарушают предположения системы. Остаются и вопросы ложных совпадений, приватности и допустимости автоматических санкций.

Так что спрятаться за новым профилем может стать сложнее. Но прежде чем раздавать баны по манере движения мыши, разработчикам придётся убедиться, что под раздачу не попадут обычные игроки.

RSS: Новости на портале Anti-Malware.ru