


Бесплатный iPhone или ловушка: загадочная посылка напугала юзера Reddit

Бесплатный iPhone или ловушка: загадочная посылка напугала юзера Reddit

Бесплатный iPhone или ловушка: загадочная посылка напугала юзера Reddit

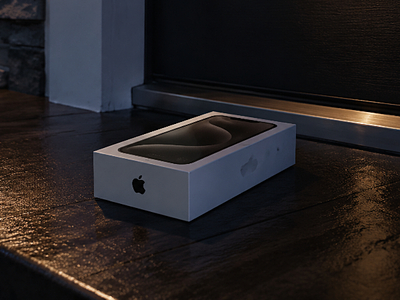
Пользователь Reddit получил по почте iPhone 15 Pro Max, который никогда не заказывал. Смартфон лежал в запечатанной коробке, однако проверка серийного номера сделала внезапный подарок ещё подозрительнее. Сервис Apple распознал номер как принадлежащий iPhone 15 Pro Max.

При этом устройство, судя по данным корпорации, было куплено или активировано ещё в декабре 2023 года, а его гарантия закончилась в 2024-м.

То есть коробка выглядит новой, а смартфон внутри по документам уже успел пожить.

К посылке прилагалась этикетка FedEx, но указанный на ней трек-номер не нашёлся в системе отслеживания перевозчика. Получатель решил не включать устройство и не подключать его к своей сети или Apple ID.


В обсуждении появилась версия о целевой кибератаке: злоумышленник мог отправить заранее модифицированный смартфон, чтобы выманить данные или получить доступ к учётным записям жертвы. Подобные персонализированные атаки иногда относят к китовому фишингу, который обычно направлен на руководителей и других ценных сотрудников организаций.

Однако доказательств того, что посылку действительно отправил хакер, пока нет. Неизвестно даже, находится ли в коробке настоящий iPhone, совпадает ли его серийный номер с указанным на упаковке и подвергалось ли устройство каким-либо модификациям. Это также может быть ошибка доставки, мошенничество с заказами или другой сценарий, не связанный со взломом.

Получателям таких посылок безопаснее не включать устройство, не вставлять сим-карту и не вводить свои учётные данные. Смартфон можно передать Apple для проверки или сдать как электронные отходы.

15 тыс. отправили ИИ-агентов на борьбу с кибератаками

Более 15 тыс. компаний уже используют в публичных облаках сервисы информационной безопасности на базе искусственного интеллекта. ИИ помогает выявлять атаки в реальном времени, сортировать поток предупреждений и разбираться с уязвимостями, пока специалисты ещё пытаются понять, какое из тысяч уведомлений действительно горит.

Такие данные представила Yandex Cloud в отчёте об угрозах для облачных и гибридных инфраструктур за первое полугодие 2026 года.

За это время изменились и действия атакующих. Если раньше главным пропуском в корпоративные сети оставались украденные пароли, то теперь злоумышленники всё чаще эксплуатируют уязвимости публичных приложений.

В российских облаках фиксировались попытки использовать критическую уязвимость React2Shell, а также проблемы ядра Linux Copy Fail и Dirty Frag.

Закрывать все найденные дыры вручную компании уже не успевают, поэтому часть рутины передают ИИ-агентам. Они мгновенно расставляют приоритеты, проводят триаж алертов, собирают информацию об инцидентах и выполняют первичные расследования.

К устранению критических уязвимостей человек пока подключается лично, полностью отдавать роботу ключи от инфраструктуры бизнес всё же не решился.

В Yandex Cloud считают, что современным корпоративным системам защиты необходимы поведенческие детекторы, объединённая телеметрия и ИИ-агенты. Причина проста: атаки ускоряются, а классическая схема «получили алерт — открыли тикет — когда-нибудь посмотрели» всё чаще проигрывает злоумышленникам по темпу.

Поменялись и главные цели. В первой половине 2025 года 35% атак приходилось на ИТ-компании. К середине 2026 года на первое место вышел ретейл с долей 39%, следом расположилось производство с 29%, а ИТ-сектор опустился до 20%.

RSS: Новости на портале Anti-Malware.ru