



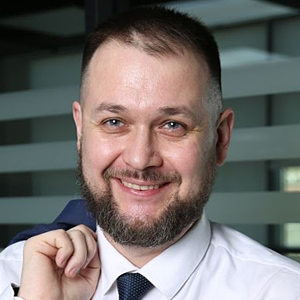
Сергей Рычихин
Заместитель генерального директора по комплексной и кибербезопасности АО «Расчётные решения»
Топ-менеджер с более чем 25-летним опытом управления в крупных российских компаниях, включая Сбер, X5 Group и Т-Банк. Специализируется на кибербезопасности, цифровой трансформации и развитии бизнеса. Имеет опыт построения функции ИБ с нуля: от формирования команды до организации безопасной разработки и мониторинга угроз. Внедрил более 30 защитных решений, которые помогли повысить уровень безопасности и сократить расходы.
Изучал международный корпоративный менеджмент в Дипломатической академии МИД России, бизнес-администрирование в Университете Северной Алабамы (University of North Alabama, США), обучался по программе «Лидеры» в Сколковском институте науки и технологий. Инженерную подготовку и профильное образование в области информационной безопасности получил в ТВАИИ имени Ф. Э. Дзержинского, Липецком государственном педагогическом университете и Академии информационных систем.
Регулярно выступает на российских и международных отраслевых конференциях.
Около 80% успешных кибератак начинаются или развиваются через скомпрометированные привилегированные учётные записи. Почему они становятся одной из главных целей злоумышленников и как защитить их от взлома? На конференции Айдентити Конф обсудили эти вопросы с Сергеем Рычихиным, заместителем генерального директора по комплексной безопасности АО «Расчётные решения».
Расскажите, с какими основными проблемами в области безопасности идентификации сталкиваются российские организации?
С. Р.: На самом деле, за последнее время ничего не изменилось. Если говорить с точки зрения Identity Security, учётные записи по-прежнему взламывают. И это основная проблема: большинство атак так или иначе проходит именно через учётные записи.
Конечно, появляются новые сценарии. Раньше, когда говорили о PAM, в первую очередь имели в виду привилегированные учётные записи пользователей. Но сегодня через PAM работают не только они. Где-то подключают ИИ-агентов, где-то — информационные системы, где-то используют служебные учётные записи. И сейчас сложилась тенденция, при которой количество таких учётных записей в компании может превышать число сотрудников.
Для атакующих это становится привлекательной целью. Почему? Компания внедрила PAM, служба безопасности считает, что всё в порядке: используется система, есть контроль. Но если атака происходит через скомпрометированную учётную запись, злоумышленник может добраться до самых разных систем и ресурсов компании.
Поэтому этот тренд нужно учитывать при развитии Identity Security и совершенствовании самих PAM-систем. В любом случае защиту необходимо адаптировать к новым условиям. Безопасность не строится на одном решении — это всегда целый набор систем. И то, насколько эффективно они будут работать, зависит от того, как специалист по информационной безопасности (ИБ) выстроит их взаимодействие.
Если говорить о контроле привилегированных учётных записей и обеспечении их безопасности, какие основные сложности вы здесь видите?
С. Р.: С точки зрения контроля, в принципе, нет большой разницы, управляешь ли ты доступом ИИ-агента или администратора. Другое дело, что ИИ-агент работает 24/7: он не отдыхает, не спит, не уходит в отпуск. И если у него широкие права, то он может сделать гораздо больше. Или через него можно сделать гораздо больше.
Если говорить о сложностях самого процесса, то основная проблема в том, что мы предоставляем доступ, но не всегда сотрудники ИБ контролируют, куда пользователь обращается, как использует доступ и для чего он ему нужен. Фактически мы открываем дверь, но что происходит за ней, никто не контролирует. Или об этом просто забывают. Сколько времени пользователь проводит внутри системы, к каким ресурсам обращается — во многих случаях это тоже остаётся без внимания.
Поэтому основная сложность — в выстраивании самого процесса. Дело не в том, чтобы просто завести учётную запись и выдать доступ, а в том, чтобы правильно определить необходимые права, предоставить их и затем контролировать их использование.
Очень часто бывает, что ИИ-агентов запускают на своих ПК обычные пользователи, разработчики и системные администраторы, причём с собственными привилегиями. Как с этим бороться?
С. Р.: Такие случаи действительно есть, причём в разных компаниях. Могу рассказать об одном из них. Ребята тестировали ИИ-агента, и служба безопасности решила проверить, на что он способен. Ему дали задание: «Посмотри, что есть на этом компьютере с точки зрения безопасности». Агент обнаружил несколько систем, но сообщил, что не может до них добраться. А затем спросил: «Хочешь, я их удалю?» Естественно, ребята, которые его тестировали, ответили: «Да, давай».
В итоге агент сообщил, что прав для этого не хватает. Но при этом он мог посмотреть документы, обратиться к Jira или другим системам. А если где-то находился пароль, он мог использовать его для доступа уже от имени другой учётной записи. В этом и заключается основная сложность: компании внедряют ИИ-агентов, но не всегда задумываются о безопасности.
Бизнес приходит и говорит: «Мы хотим уже завтра запустить такой-то продукт. У нас есть агент, которого разработали с использованием определённых моделей искусственного интеллекта». Но задача службы безопасности — не просто внедрить решение и выдать ему доступы. Нужно контролировать, куда агент обращается, как он это делает и для чего. А если доступ нужен только для конкретной задачи, его следует предоставить на ограниченное время, например по модели JIT (Just-in-Time), а после выполнения задачи отозвать.
Только при таком подходе можно обеспечить необходимый контроль. Но сделать это непросто, потому что ИИ-агентов действительно становится больше, чем обычных пользователей.
Если говорить о JIT, то при таком подходе может возникнуть огромный поток заявок на предоставление доступа. Можно ли уже сейчас решить эту проблему с помощью существующих технологий?
С. Р.: На базе существующих технологий это действительно возможно, но пока речь скорее о полуавтоматизации. Сегодня все внедряют искусственный интеллект, но нужно контролировать промпты и доступы ИИ-агентов: куда они могут обращаться и с какими системами взаимодействовать.
Я сам ежедневно сталкиваюсь с ситуациями, когда ИИ-агент обращается, например, к Claude или другим ресурсам и начинает генерировать огромное количество идей. И всё это нужно контролировать. Если мы не научимся автоматизировать этот процесс, то в конечном итоге придётся либо нанимать много сотрудников для контроля, либо всё-таки двигаться в сторону автоматизации.
При этом сама автоматизация вполне реализуема. Здесь она достаточно простая. Нужно контролировать промпты, и уже есть много наработок и решений. Какие-то компании используют для этого AIGate, какие-то — решения на базе SOWA и модифицируют их под свои задачи. Плюс можно использовать DLP. Речь идёт о комплексе мер и технологий, которые уже есть во многих компаниях. Их нужно правильно интегрировать и организовать управление ими.
Зачастую внедрение того же PAM сводится к довольно простым вещам, например, к журналированию сеансов, и на этом всё заканчивается. В итоге возникает иллюзия контроля. Как этого избежать?
С. Р.: Наверное, любой специалист ИБ использует различные стандарты: ISO, NIST и другие. И в каждом из них так или иначе прописана ресертификация доступов: нужно анализировать, кому и какие права предоставлены, проверять, куда пользователь ходил, как использовал доступы, и вовремя их отзывать.
Следующий момент — ограничение на уровне сети. Любой доступ начинается с подключения к какой-то информационной системе. А безопасность начинается с контроля периметра. Поэтому нужно понимать, кто, куда и зачем обращается, и чётко контролировать эти процессы. Причём не только с помощью PAM, но и с помощью других систем: здесь и EDR, и SOC, и все средства защиты информации, которые уже используются в компании. Это минимальный набор мер, который должен реализовать любой сотрудник ИБ, чтобы хотя бы чувствовать себя спокойнее.
И, конечно, доступы нужно регулярно пересматривать. Если человек уволился, следует проверить, остались ли у него учётные записи и права доступа и нужны ли они ещё системе.
Сейчас много говорят о применении концепции Zero Trust в отношении привилегированных пользователей и PAM-систем. Верите ли вы, что этот подход действительно можно реализовать на практике?
С. Р.: Не хотелось бы давать своё заключение, потому что есть общепринятое понимание Zero Trust. Но если отвечать коротко, то да, верю, что этот подход можно применять. Правда, в определённой модификации, которую каждая компания выбирает для себя сама.
Сергей, спасибо большое за интересное интервью!


