




Сертификат AM Test Lab
Номер сертификата: 590
Дата выдачи: 09.10.2026
Срок действия: 09.10.2031
- 1. Введение
- 2. Функциональные возможности «ЗАСТАВЫ 9»
- 3. Архитектура и лицензирование «ЗАСТАВЫ 9»
- 4. Линейка АПК «ЗАСТАВА 9»
- 5. Системные требования «ЗАСТАВЫ 9»
- 6. Применение «ЗАСТАВЫ 9»
- 7. Выводы
Введение
В распределённых информационных системах каналы связи соединяют между собой разные части инфраструктуры. Их защита должна учитывать сразу несколько требований: обеспечивать сетевую безопасность без снижения производительности, сохранять прозрачность для пользователей и приложений. Решение для защиты таких каналов должно соответствовать требованиям регуляторов и поддерживать централизованное управление.
Перечисленные задачи закрывает аппаратно-программный комплекс «ЗАСТАВА» — решение класса ГОСТ VPN, которое обеспечивает защищённую передачу данных по сети и безопасный удалённый доступ на базе протоколов IPsec и IKEv2. Оно применяется для подключения филиалов, производственных площадок, удалённых сотрудников и внешних подрядчиков. «ЗАСТАВА» включает средства защиты каналов связи с различной производительностью и поддерживает централизованное управление, что позволяет использовать её в инфраструктурах разного масштаба: от отдельных филиалов до центров обработки данных (ЦОД).
Разработкой аппаратно-программного комплекса занимается АО «ЭЛВИС-ПЛЮС». С 1997 года компания обеспечивает защиту данных и устойчивость бизнес-процессов в крупных корпорациях и государственных структурах. Такой опыт позволил последовательно развивать продукт и накапливать экспертизу не в отдельных технологиях, а в самой функции защиты сетевого трафика. В 2024 году АО «ЭЛВИС-ПЛЮС» полностью вошло в состав ГК «Солар» и продолжило развивать «ЗАСТАВУ» с учётом задач для крупных распределённых сетей.
Функциональные возможности «ЗАСТАВЫ 9»
«ЗАСТАВА 9» обеспечивает комплексную защиту устройств пользователей, сетей и каналов связи от внутренних и внешних угроз. Комплекс объединяет современные технологии сетевой безопасности и решает следующие задачи:
- Безопасный удалённый и межсетевой доступ. Поддержка Site-to-Site VPN и Remote Access VPN для подключения распределённых сетей и удалённых сотрудников.
- Контроль доступа и интернет-фильтрация. Гибкое разграничение прав доступа и возможность ограничения выхода в интернет.
- Централизованное управление. Администрирование всей системы из единого интерфейса, масштабируемость до 10 000 узлов.
Действия пользователей и администраторов журналируются, что позволяет контролировать состояние инфраструктуры и формировать отчёты.
Решение класса ГОСТ VPN использует протоколы семейства IPsec и российские криптографические алгоритмы «Магма» и «Кузнечик», определённые ГОСТ Р 34.12-2015, для обеспечения безопасности сетевого трафика. Отказоустойчивая архитектура позволяет сохранять непрерывность работы при выходе из строя одного или нескольких узлов. Для распределённых инфраструктур это снижает риск нарушения работы защищённых каналов связи.
Ключевые обновления «ЗАСТАВЫ 9»
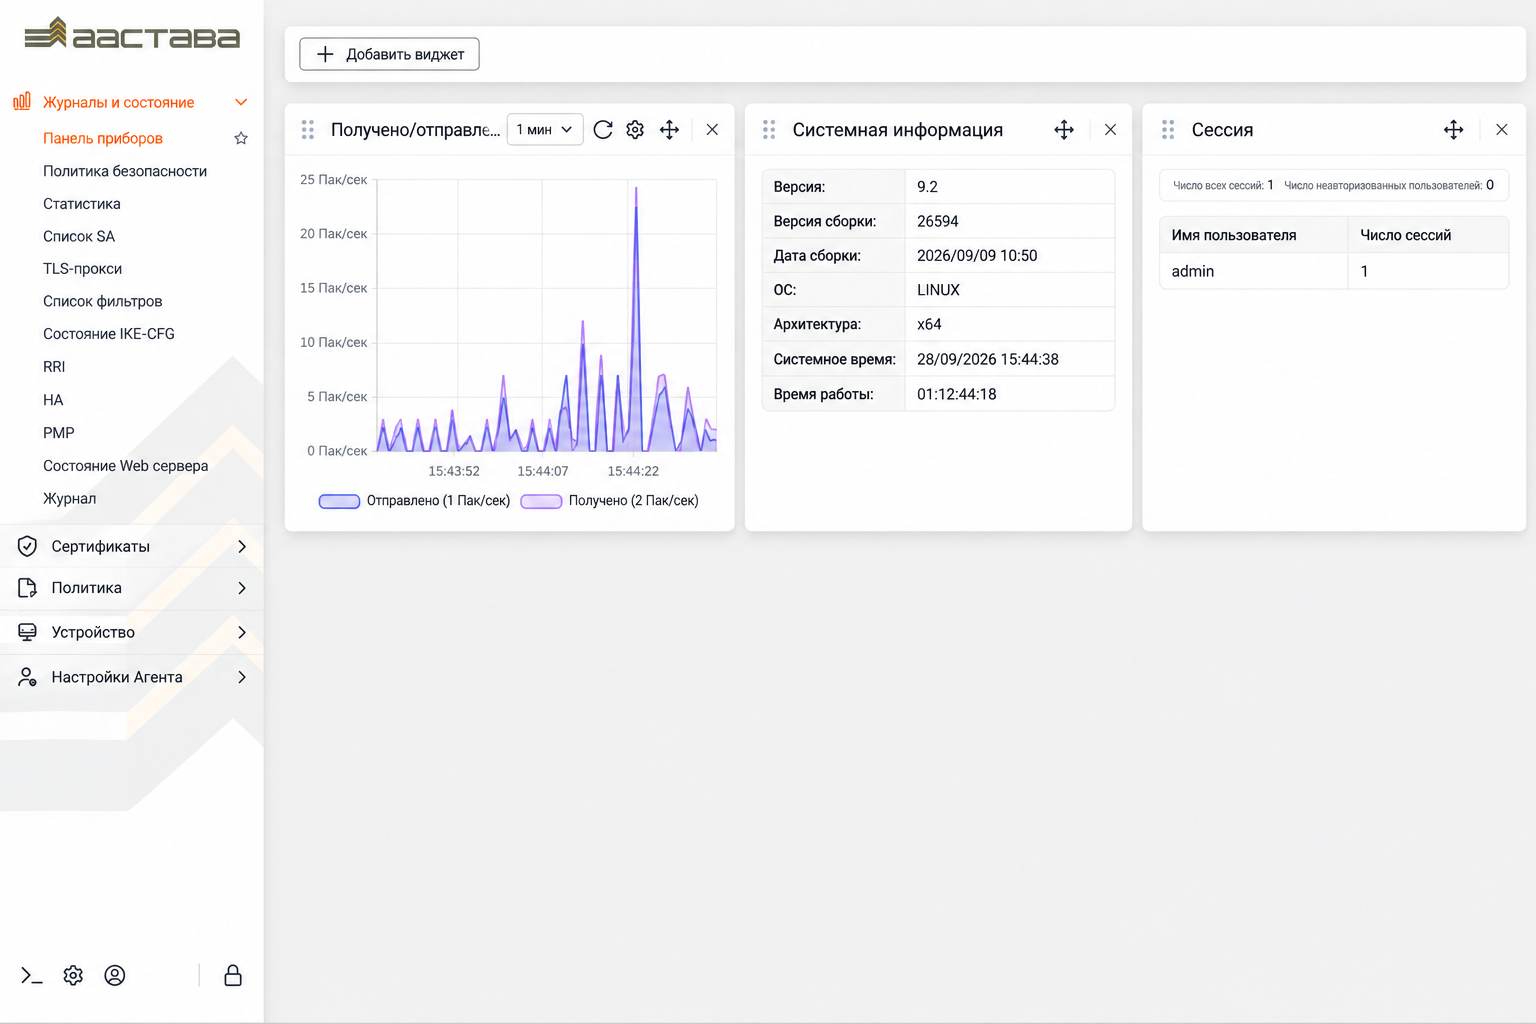
Веб-интерфейс. В девятой версии разработчики полностью переработали интерфейс, чтобы клиентам было комфортно управлять распределёнными узлами в одном окне. Наиболее часто используемые действия теперь можно выполнить всего за несколько кликов. Расположение элементов также оптимизировали для экранов с небольшим разрешением: они не перекрывают друг друга и остаются удобными для работы.
Расширены возможности веб-управления шлюзами. Ранее их настройка выполнялась из командной строки, а веб-интерфейс использовался для управления системой. Теперь основные параметры шлюза можно настраивать в одном окне: создавать интерфейсы, добавлять серверы, настраивать интеграции, параметры агента и так далее.
Рисунок 1. Веб-интерфейс «ЗАСТАВЫ-Офис»
Возможности управления системой через веб-браузер, доступные в восьмой версии, сохранились и в девятой.
Все изменения, внесённые в командной строке, отображаются в веб-интерфейсе, и наоборот.
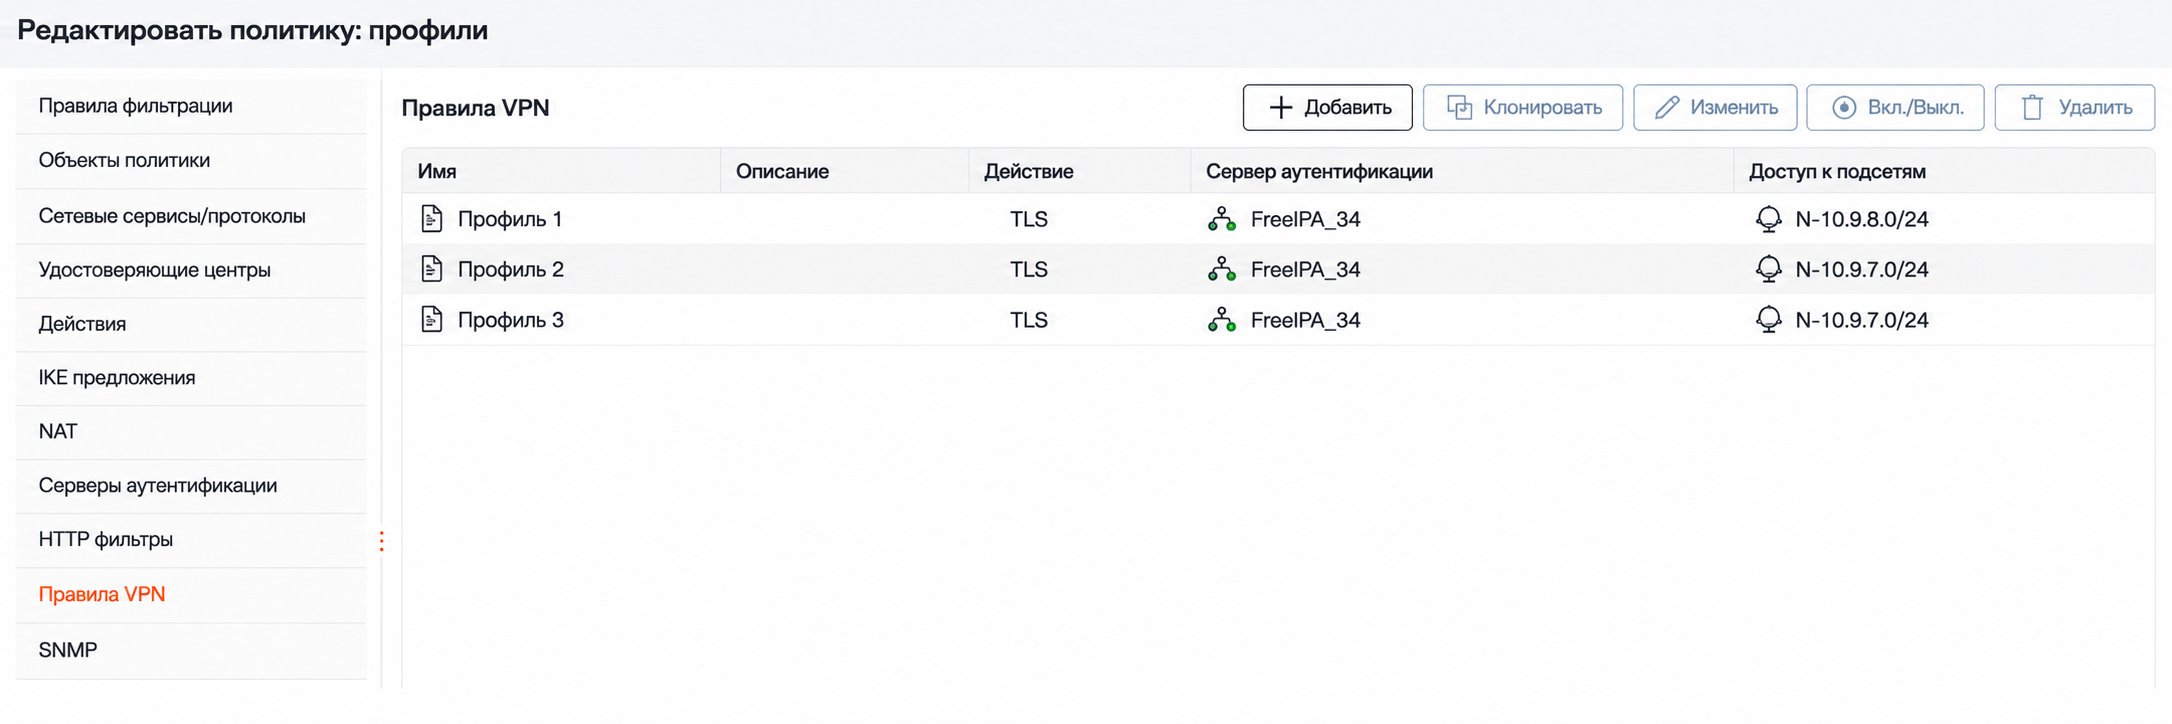
Профили доступа. Появилась функция создания нескольких профилей доступа, между которыми можно переключаться в один клик без перезагрузки системы. Каждый профиль задаёт отдельные права доступа, что позволяет быстро менять параметры подключения к VPN или полностью отключать его.
Рисунок 2. Настройка профилей и VPN-подключений
Интеграция с каталогами. Стала доступна интеграция со службами каталогов Microsoft Active Directory и ALD PRO от «Группы Астра». Сквозная аутентификация позволяет ИТ-департаментам централизованно управлять правами доступа. При кадровых изменениях выданные права можно отозвать непосредственно в домене, закрыв пользователю доступ ко всей VPN-инфраструктуре.
Рисунок 3. Общие настройки подключения к LDAP
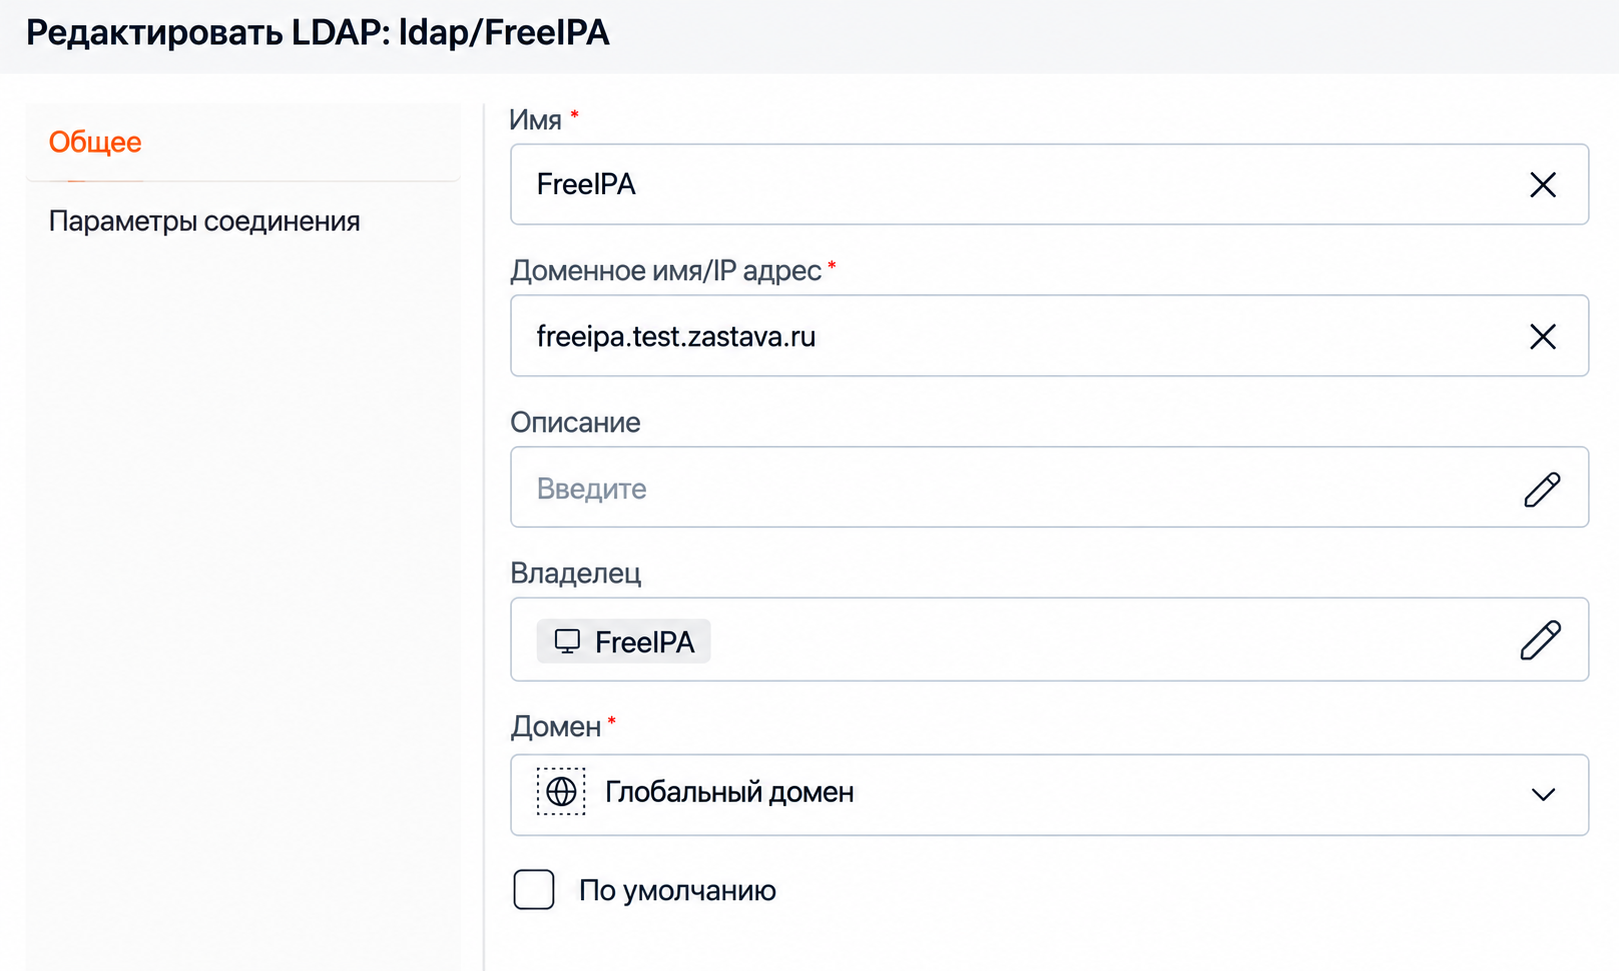
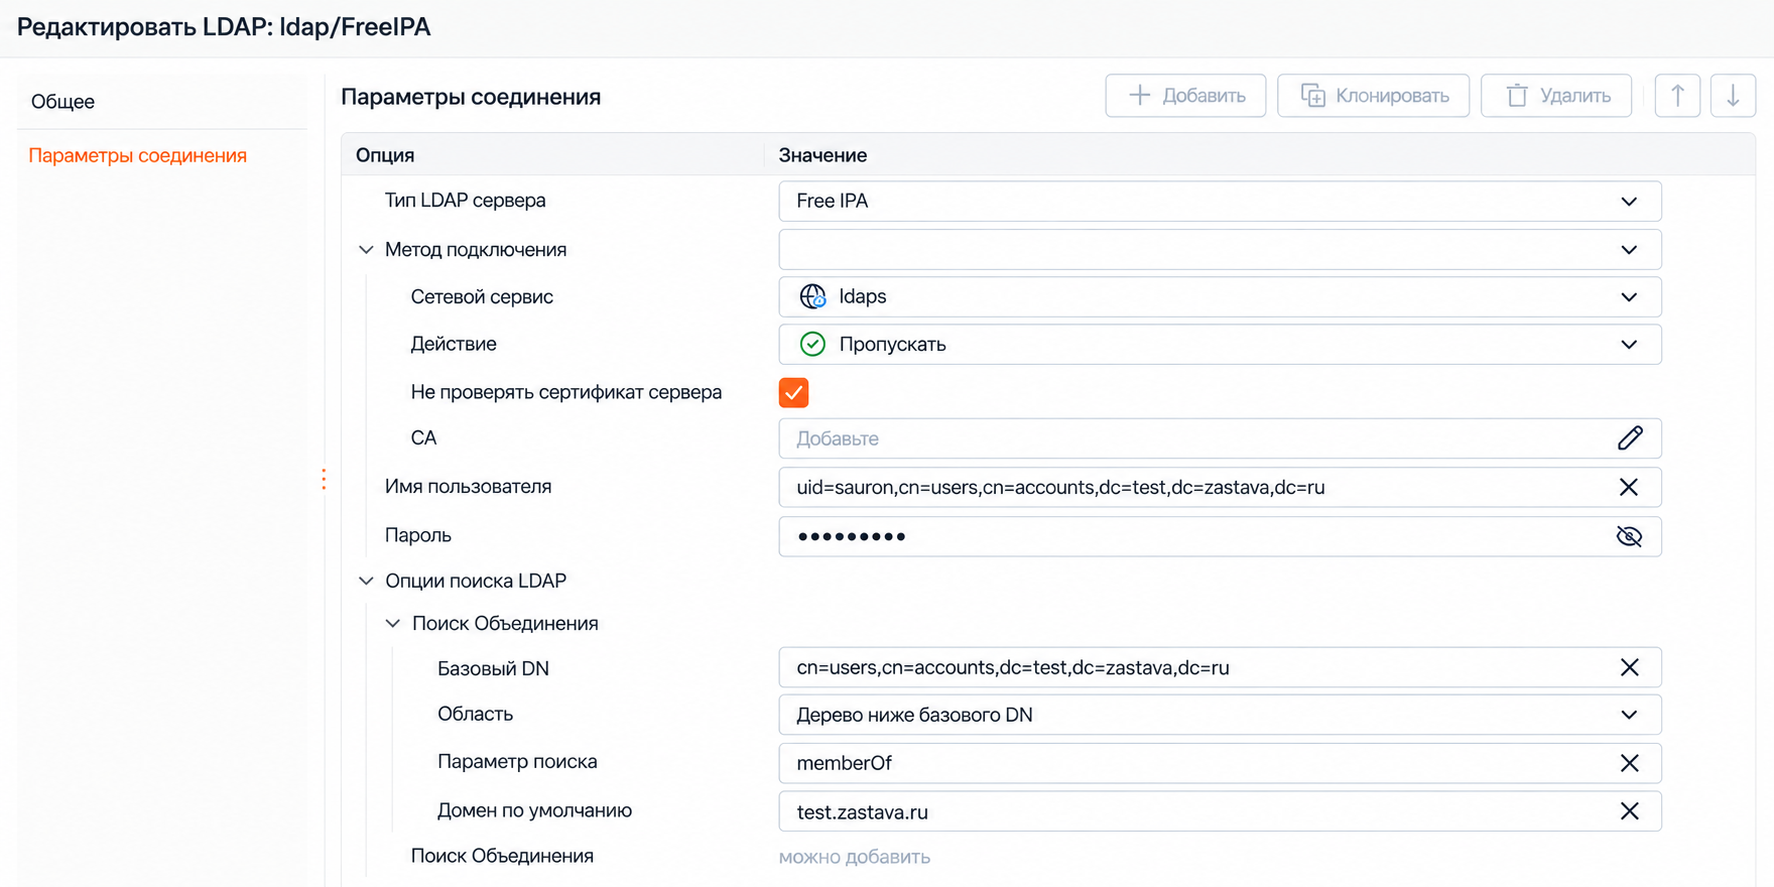
Рисунок 4. Параметры соединения с LDAP
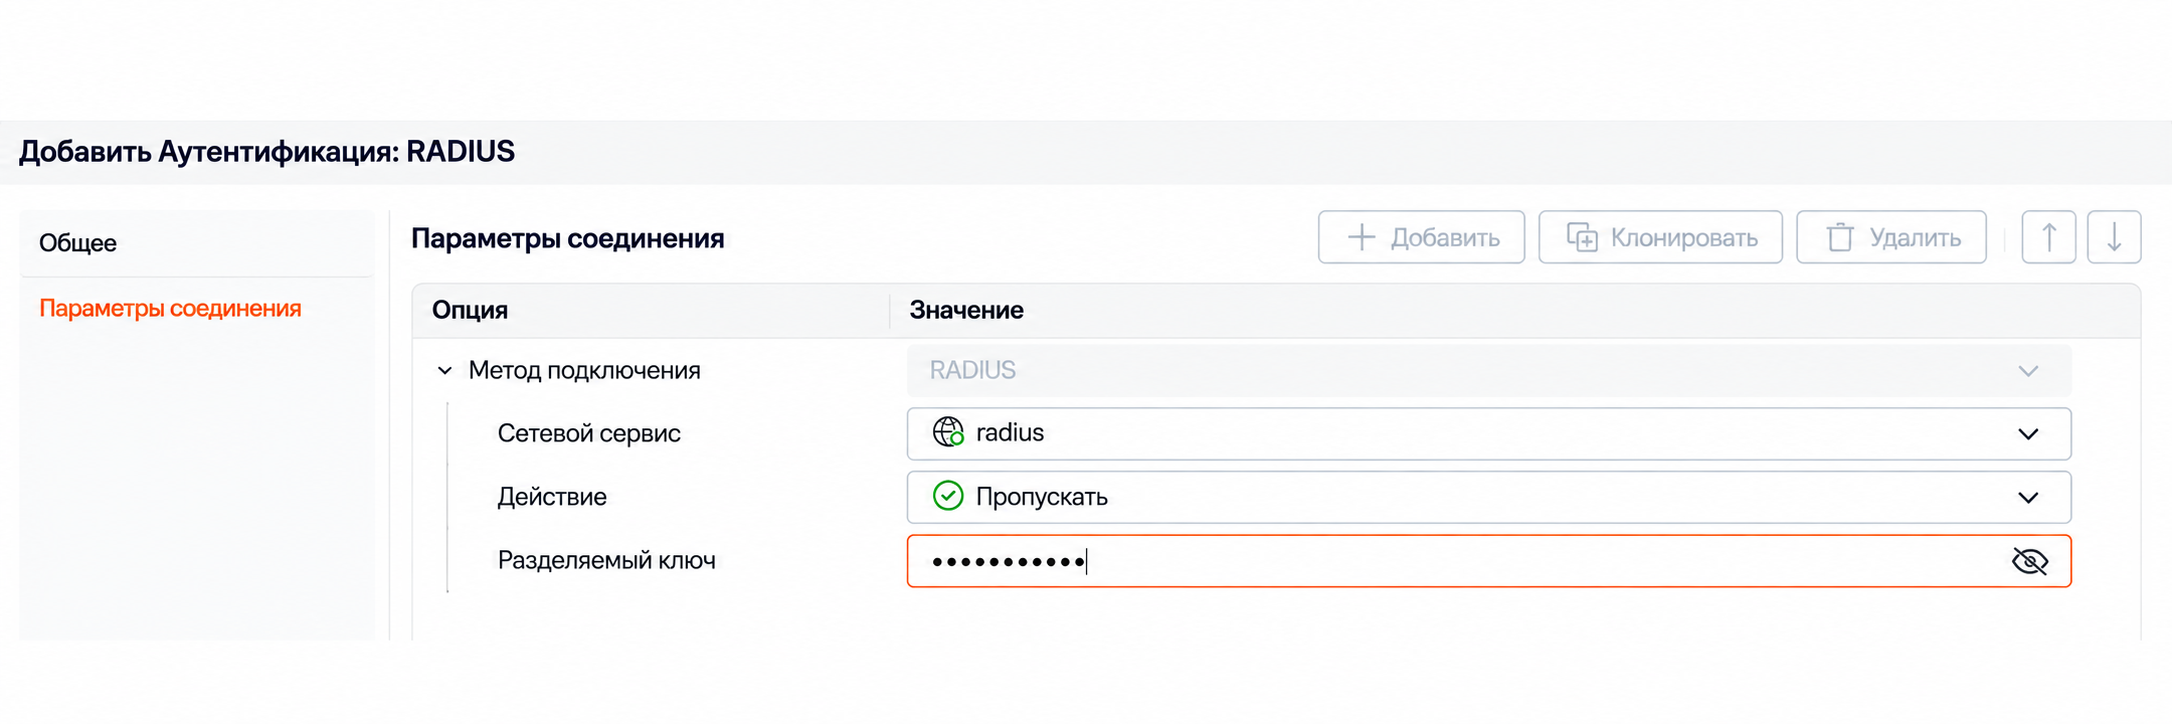
Двухфакторная аутентификация. Реализована через интеграцию с RADIUS-серверами, что позволяет использовать любые совместимые MFA-решения по выбору клиента. Одной утечки пароля злоумышленнику будет недостаточно для входа в сеть, поскольку легитимному пользователю потребуется подтвердить свою личность вторым фактором через мобильное приложение или аппаратный токен. Для защищённого соединения поддерживается протокол TLS.
Рисунок 5. Общие настройки RADIUS-сервера
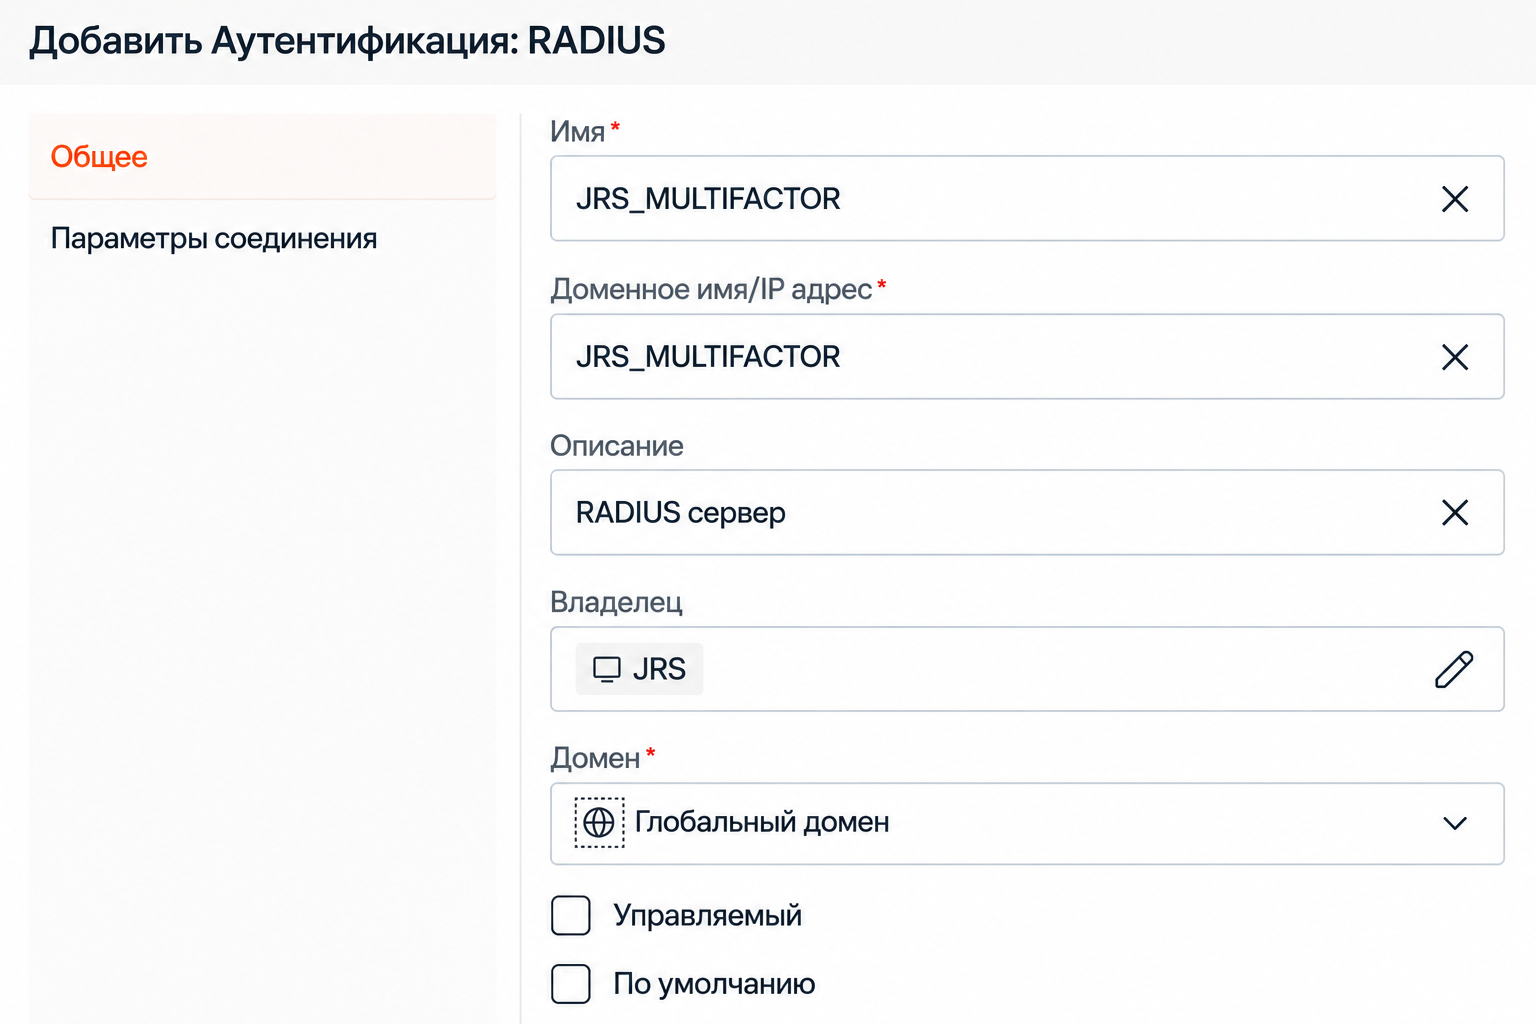
Рисунок 6. Параметры соединения
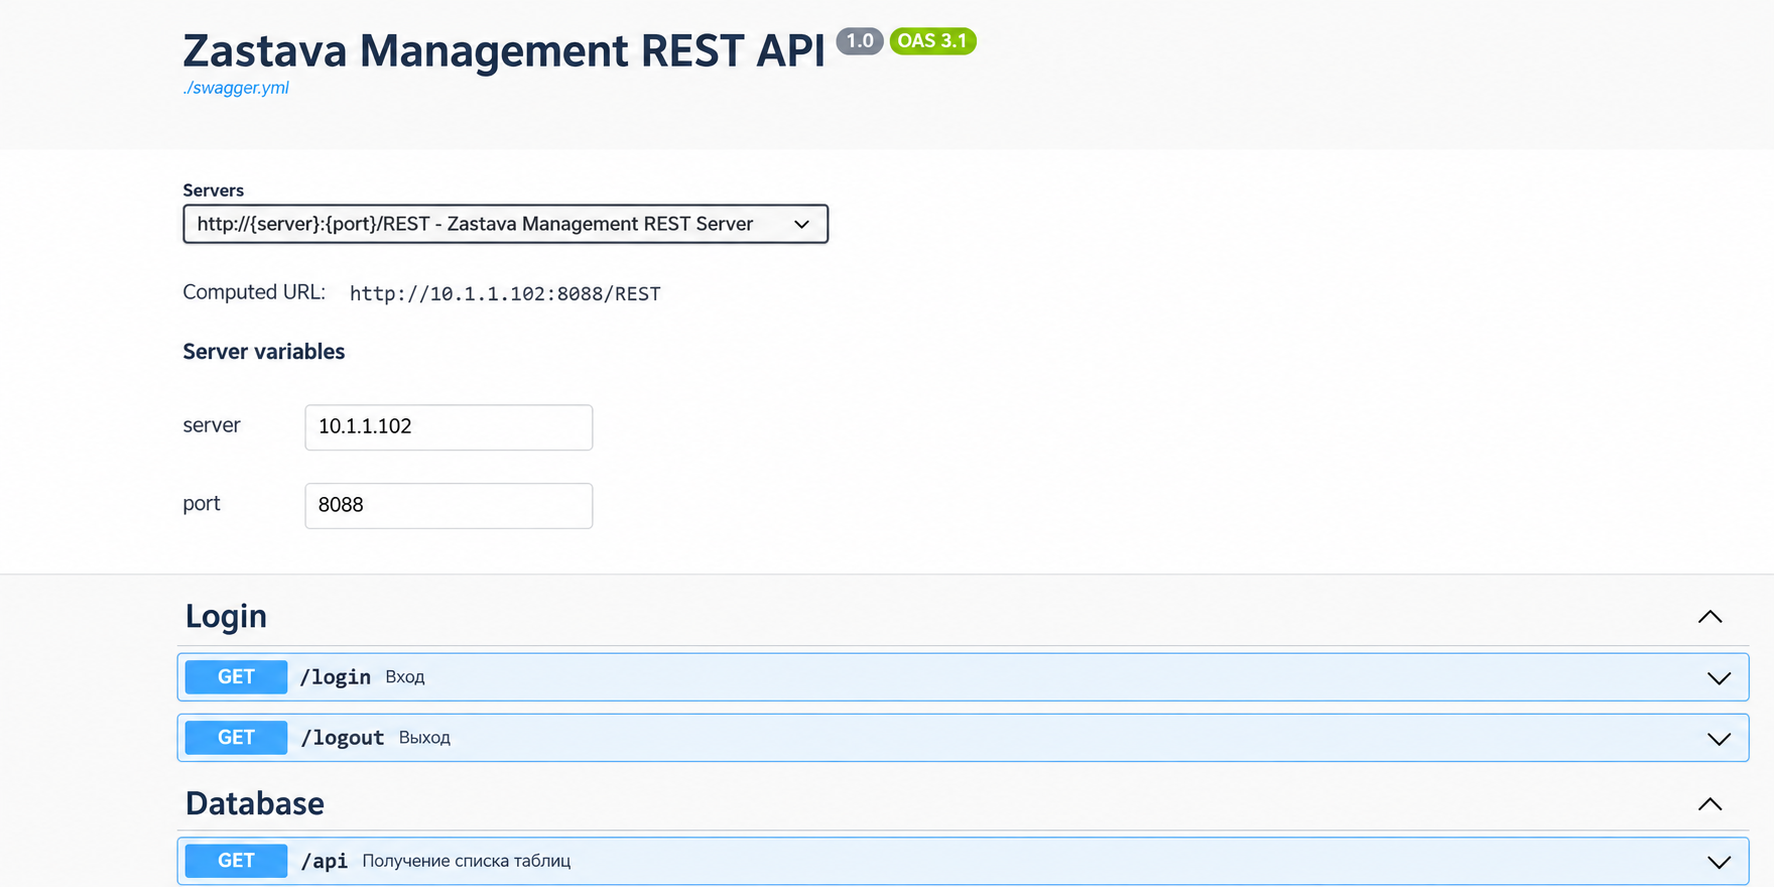
REST API. В девятой версии линейки решений появился программный интерфейс для автоматизации и интеграции с инфраструктурой заказчика. Он реализован поверх протокола HTTPS. REST API позволяет настраивать и контролировать систему, а также получать сведения о её состоянии с помощью обмена структурированными запросами и ответами (в формате JSON) с использованием стандартных методов HTTP (GET, POST, PUT, DELETE).
Рисунок 7. Интерфейс REST API
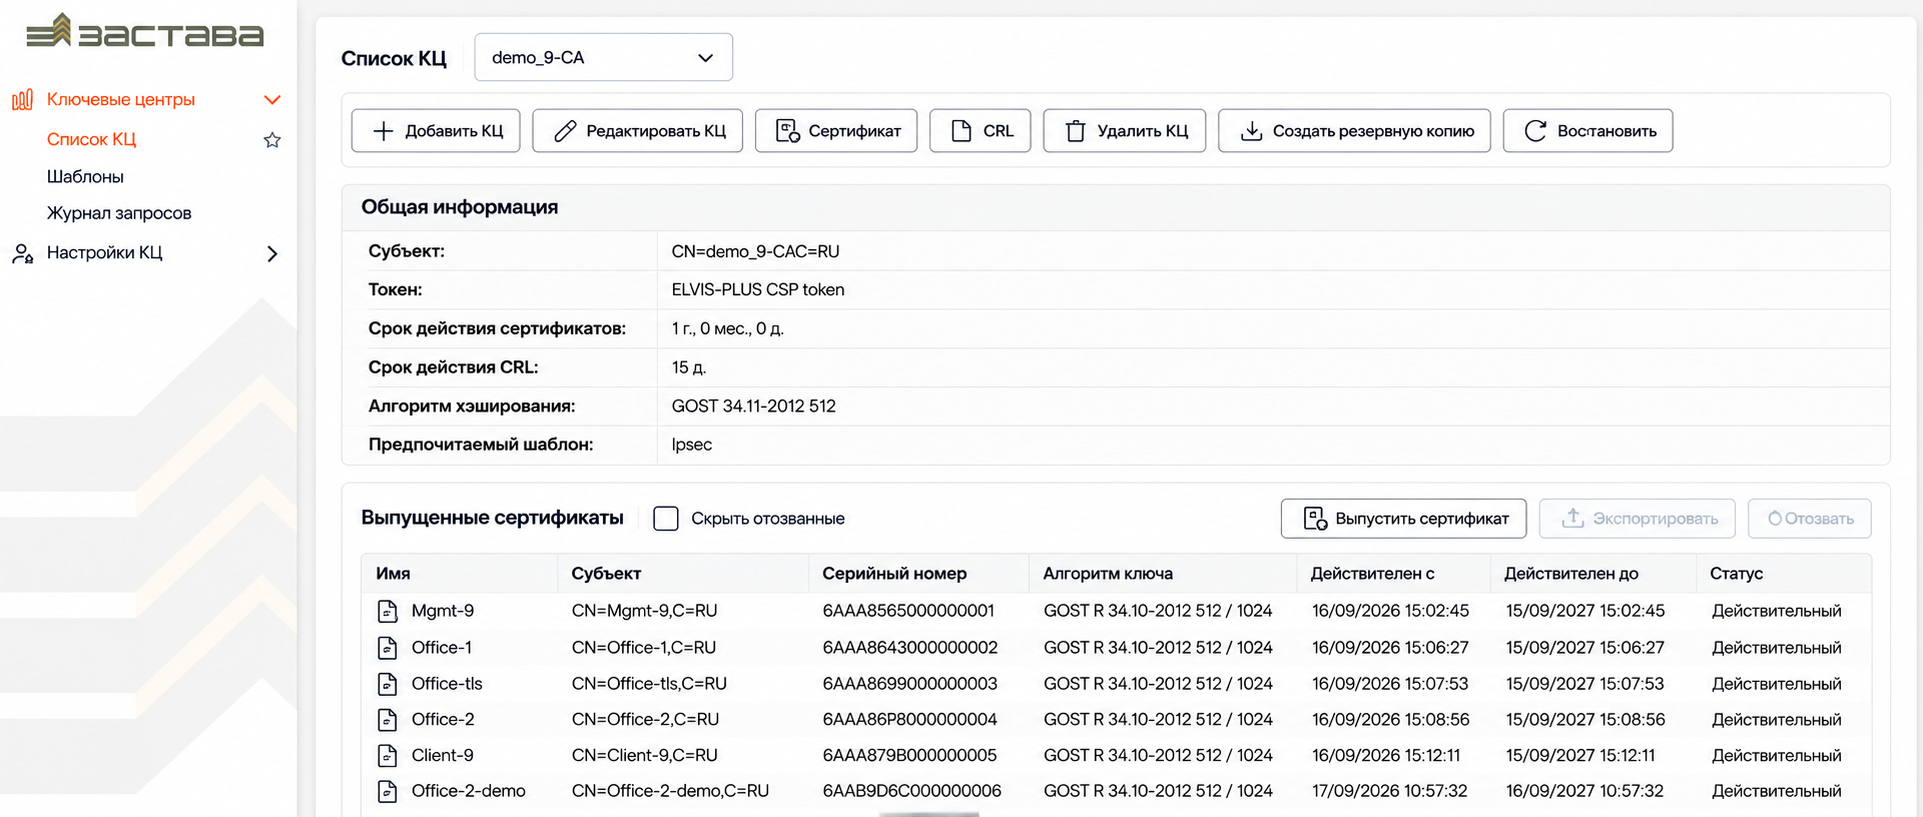
Ключевой центр. Собственный центр сертификации позволяет использовать комплекс без привлечения сторонних систем.
Рисунок 8. Главное окно ключевого центра
Сравнение возможностей девятой и восьмой версий
Вендор развивает поддержку протоколов семейства IPsec и участвует в разработке международных стандартов. С 2015 года решения компании поддерживают вторую версию протокола IKE, что обеспечивает взаимодействие между разными поколениями продуктов.
Совместимость подтверждается в рамках испытаний на встречную работу, предусмотренных регулятором. Благодаря этому при переходе на девятую версию не требуется устанавливать промежуточные релизы или последовательно перестраивать кластер. При переходе на «ЗАСТАВА 9» весь кластер можно обновить непосредственно с предыдущей версии. При этом обновлённое оборудование продолжит работать со старыми устройствами восьмой серии, которые сейчас используются у заказчиков.
Таблица 1. Сравнение возможностей девятой версии с восьмой
№ | Название функции | Поддержка в версии | |
«ЗАСТАВА 8» | «ЗАСТАВА 9» | ||
1 | Поддержка IPsec VPN | Да | Да |
2 | Поддержка TLS VPN | Нет | Да |
3 | Поддержка алгоритмов ГОСТ 34.10, 11, 12, 13 | Да | Да |
4 | Наличие сертификата ФСБ по классу КС3 | Да | В планах |
5 | Наличие сертификата ФСТЭК тип А класс 4 | Да | В планах |
6 | Поддержка site-to-site VPN | Да | Да |
7 | Поддержка Remote-access VPN | Да | Да |
8 | Аутентификация по сертификатам | Да | Да |
9 | Аутентификация по логину/паролю | Нет | Да |
10 | Аутентификация по логину/паролю + OTP (2FA) | Нет | Да |
11 | Поддержка токенов JaCarta, ESMART и Рутокен | Да | Да |
12 | Поддержка групп LDAP для авторизации пользователей | Нет | Да |
13 | Поддержка Keycloak для авторизации пользователей | Нет | Да |
14 | Возможность сменить истёкший пароль доменного пользователя через VPN до входа в ОС | Нет | Да |
15 | Минималистичный дизайн Клиента (удобство использования) | Нет | Да |
16 | Наличие веб-интерфейса для настройки функций Шлюза | Нет | Да |
17 | Поддержка протокола SSH для настройки функций Шлюза | Да | Да |
18 | Доступ к «ЗАСТАВА-Управление» при помощи браузера | Да | Да |
19 | Поддержка авторизации администраторов Шлюзов и Управления с использованием внешних серверов (LDAP) | Нет | Да |
20 | Ролевая модель доступа для администраторов безопасности | Да | Да |
21 | Возможность Шлюза генерировать политику безопасности без подключения к Управлению | Нет | Да |
22 | Наличие встроенного в Управление центра выпуска сертификатов | Нет | Да |
23 | Возможность доступа к веб-ресурсам организации по защищённому каналу без установки Клиента | Нет | Да |
24 | Возможность использовать ГОСТ шифрование при доступе к ресурсам посредством браузера | Нет | Да |
25 | Интеграция со смежными системами по протоколу ICAP | Нет | Да |
26 | Отправка статистики с использованием протокола NetFlow | Да | Да |
27 | Отправка логов при помощи протокола syslog | Да | Да |
28 | Отправка логов при помощи протокола secure syslog | Нет | Да |
29 | Формирование логов в формате CEF | Да | Да |
30 | Наличие REST API для «ЗАСТАВА-Управление» | Да | Да |
31 | Поддержка мониторинга по протоколам SNMPv2c и SNMPv3 | Да | Да |
32 | Возможность добавления временных правил безопасности без необходимости менять глобальную политику | Нет | Да |
33 | Поддержка выделенного интерфейса на Шлюзе для шифрования всего маршрутизируемого через него трафика (route-based VPN) | Нет | Да |
34 | Поддержка динамической маршрутизации OSPF, BGP | Да | Да |
35 | Поддержка резервирования (кластеризация) | Да | Да |
36 | Интеграция с САКУРА (устаревший метод) | Да | Да |
37 | Интеграция с САКУРА и EFROS (механизм CoA) | Нет | Да |
38 | Поддержка параметров RADIUS Accounting | Нет | Да |
39 | Использование механизма GeoIP для формирования правил безопасности | Нет | Да |
40 | Возможность отправки уведомлений о достижении заданных событий по электронной почте | Нет | Да |
41 | Централизованное обновление всех компонентов (Клиент, Офис, Управление) | Да | Да |
42 | Централизованная смена сертификатов для Клиентов и Шлюзов | Да | Да |
43 | Уведомление о скором истечении персональных сертификатов | Да | Да |
44 | Поддержка у Клиента множественных профилей доступа к защищаемым ресурсам организации с возможностью горячей замены без выхода из ОС/перезагрузки | Нет | Да |
45 | Возможность работы в пространстве пользователя, независимо от версии ядра дистрибутива | Нет | Да |
46 | Возможность создания виртуального сетевого интерфейса с назначением на него параметров IKECFG | Нет | Да |
Архитектура и лицензирование «ЗАСТАВЫ 9»
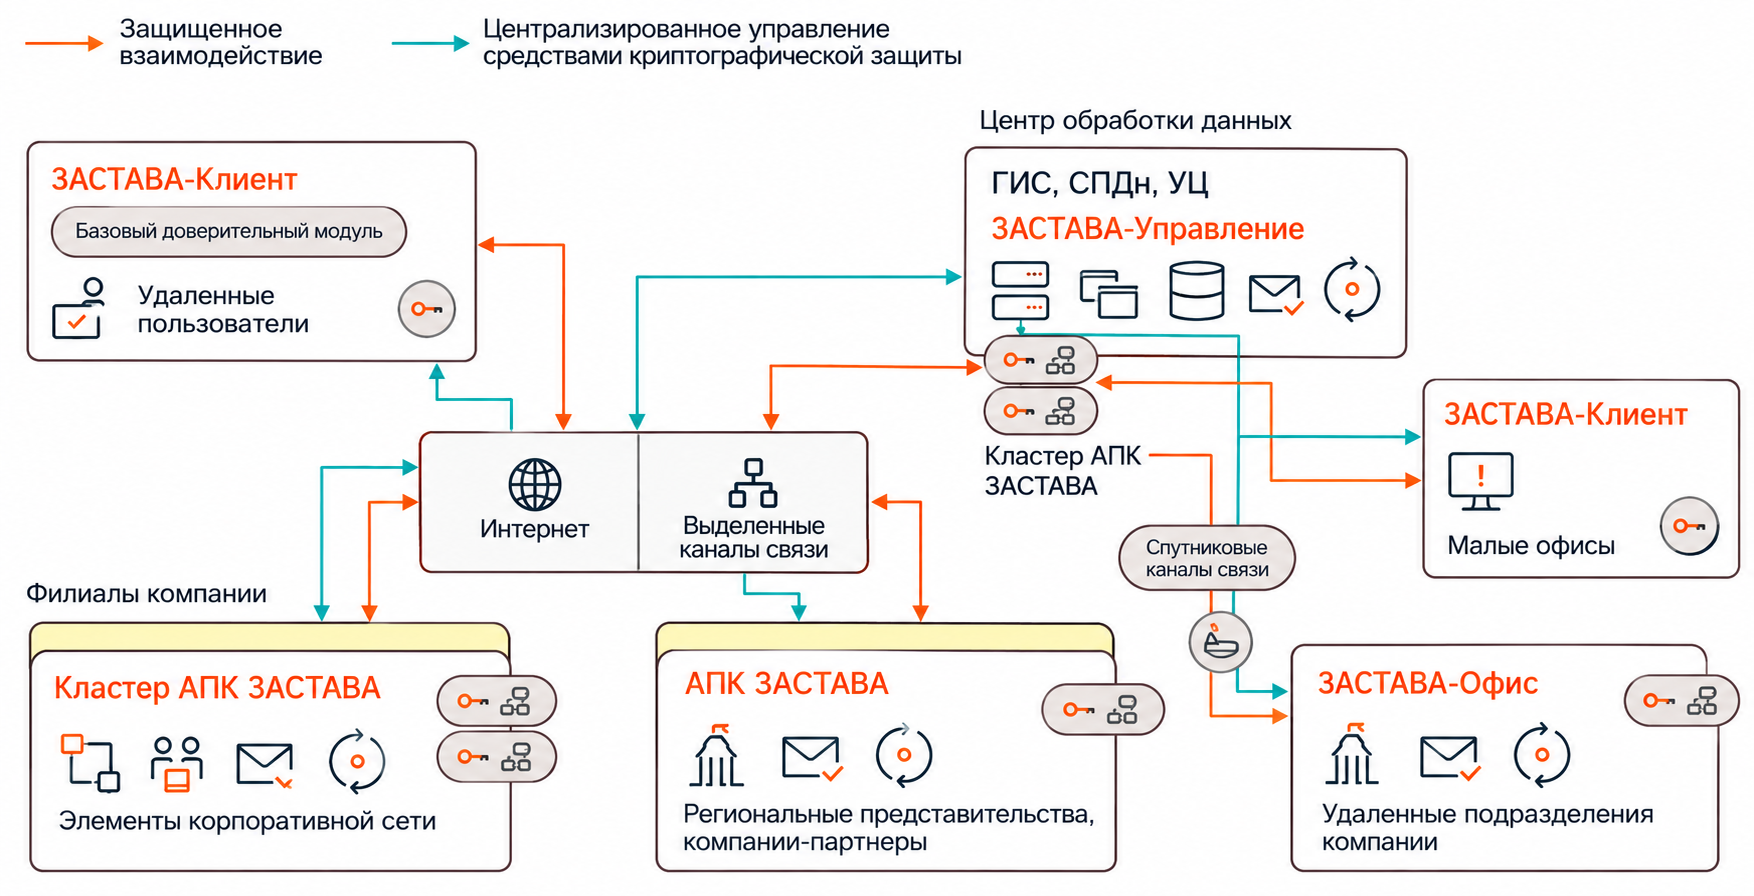
«ЗАСТАВА-Управление» — компонент централизованного управления сетевой безопасностью для распределённой корпоративной сети. Объединяет управление всеми криптографическими шлюзами и агентами, позволяет формировать политики безопасности и работать с различным количеством устройств из единой консоли через веб-браузер. Доступ к консоли осуществляется через веб-браузер, поэтому установка «толстого клиента» на рабочее место администратора не требуется. Программный комплекс по сетевой безопасности приобретается по числу центров управления. Обычно приобретают один центр управления или два — для создания отказоустойчивой инфраструктуры.
«ЗАСТАВА-Клиент» — программный агент, обеспечивающий защищённый удалённый доступ в корпоративную сеть из любой географической точки. Приобретается по количеству удалённых пользователей. Работает на Windows, Android и российских ОС (Astra, РЕД ОС, ALT). Из отечественных мобильных ОС поддерживает «Аврору».
«ЗАСТАВА-Офис» — программный шлюз, обеспечивающий защиту периметра корпоративной сети, объединение филиалов и удалённых подразделений компании в единую защищённую корпоративную сеть. Приобретается по числу инсталляций на серверные платформы.
Аппаратно-программный комплекс «ЗАСТАВА-150 / 1500 / 6000 / 10 000» — криптографический шлюз в аппаратном исполнении, который помогает защищать локальную вычислительную сеть. Линейка решений обеспечивает криптографическую защиту каналов связи с помощью протокола IPsec и фильтрацию трафика средствами межсетевого экранирования. Одно устройство поддерживает одновременное шифрование трафика на уровнях L2 и L3.
В архитектуре АПК «ЗАСТАВА 9» также поддерживается гибридный постквантовый обмен ключами в протоколе IKEv2, который используется совместно с IPsec для установления защищённого соединения.
Модели программно-аппаратных комплексов по сетевой безопасности отличаются производительностью и рассчитаны на разные сценарии применения:
- «ЗАСТАВА-150» — до 400 Мбит/с для небольших офисов;
- «ЗАСТАВА-1500» — до 960 Мбит/с для средних офисов и подключения до 500 клиентов;
- «ЗАСТАВА-6000» — до 13,5 Гбит/с для подключения удалённых клиентов и ЦОД;
- «ЗАСТАВА-10 000» — до 19,9 Гбит/с для организации защищённого взаимодействия между ЦОДами.
Компания продолжает расширять модельный ряд аппаратно-программных комплексов. Новые модели планируется представить в 2027 году.
«ЗАСТАВА-ТК» — аппаратный тонкий клиент российского производства. Он реализует концепцию универсального рабочего места в государственных и корпоративных территориально распределённых информационных системах и компьютерных сетях. Решение поддерживает подключение к виртуальным рабочим столам (VDI). Уникальность разработки в том, что программный комплекс — продукт с готовым набором средств защиты информации и сервисом электронной подписи, сертифицированным по классу КС3.
Рисунок 9. Архитектура «ЗАСТАВЫ 9»
С информацией о сертификации линейки продуктов «Солара» можно ознакомиться по ссылке. Внесение в реестр отечественного ПО девятой версии «ЗАСТАВА» запланировано на 1 квартал 2027 года, сертификация ФСТЭК России — конец 2027.
Дополнительная плата за количество туннелей, соединений или серверов управления не требуется. По оценке вендора, линейка решений «ЗАСТАВА 9» позволяет снизить совокупную стоимость владения (TCO) до 15%.
Заказчикам также доступны три вида технической поддержки.
Стандартная. Оказание услуги дистанционно в режиме 8х5, время реакции от 4 часов в зависимости от критичности запроса.
Расширенная. Оказание услуги дистанционно для критичных запросов в режиме 24/7, время реакции от 2 часов в зависимости от критичности запроса.
VIP. Индивидуальные SLA для заказчиков.
Линейка АПК «ЗАСТАВА 9»
Вендор обновил не только софт, но и аппаратную линейку. Устройства восьмой серии продолжают поддерживаться. Программные и аппаратные платформы рассчитаны на работу при высоких нагрузках.
Линейка моделей обеспечивает безопасность сетевого доступа и масштабируется от малых организаций до корпоративного и промышленного уровня. Каждая модель закрывает «боли» своего сегмента:
- Модель АПК «ЗАСТАВА-75». Подходит под сегмент Small Office, для бюджетных организаций и небольших офисов. Решает базовые задачи: шифрование трафика, защита от атак. Производительность рассчитана на небольшие инфраструктуры.
- Модели «VPN/FW ЗАСТАВА-500» и «VPN/FW ЗАСТАВА-700» — средний сегмент. Подходят для растущего бизнеса и филиалов компаний. Более высокая производительность.
- Модель «VPN/FW ЗАСТАВА-5000» — для крупных организаций с большими объёмами трафика.
- Модель «VPN/FW ЗАСТАВА-10000» — максимальная производительность, для высоконагруженной инфраструктуры и масштабных предприятий.
Представленные модели поддерживают гибкость сценариев внедрения и централизованное управление через веб-интерфейс. Все устройства сочетают функции шифрования с возможностями сетевого оборудования, поэтому их настройка и эксплуатация в некоторых сценариях могут требовать от специалистов дополнительных сетевых компетенций.
Системные требования «ЗАСТАВЫ 9»
Аппаратные конфигурации оборудования заранее протестированы и проверены на соответствие заявленным характеристикам. Клиенту не нужно долго подбирать оборудование для сетевой безопасности под конкретные задачи благодаря широкому модельному ряду аппаратных платформ.
Для систем виртуализации требования к ресурсам зависят от масштаба инфраструктуры. В качестве ориентира можно использовать конфигурацию с одним процессорным ядром частотой 3 ГГц и 8 ГБ оперативной памяти виртуальной машины — этого достаточно для стабильной работы до 75 клиентов при удалённом доступе. Точные требования к ресурсам необходимо определять индивидуально с учётом предполагаемой нагрузки и количества подключений.
Применение «ЗАСТАВЫ 9»
«ЗАСТАВА 9» начала тестирование в сентябре 2025 года с альфа-версии продукта и до официального релиза прошла около 50 пилотных внедрений в крупных инфраструктурах клиентов. На этапах альфа- и бета-тестирования разработчики учитывали пожелания пользователей и отрабатывали востребованные сценарии защиты трафика. Часть предложений клиентов уже реализована в «ЗАСТАВА 9». Официальный выход новой версии линейки решений «Солара» по сетевой безопасности состоялся в начале октября 2026 года. Проверить себя перед внедрением технологий ГОСТ VPN для распределённых сетей можно, скачав чек-лист.
Сферы использования «ЗАСТАВА 9» разные: от медицинских систем до агропромышленного комплекса. В портфолио кейсов компании АО «ЭЛВИС-ПЛЮС» (входит в ГК «Солар») есть проекты на объектах КИИ, включая электростанции и энергетические сети. Среди заказчиков — крупные представители B2B, включая операторов связи и представителей ритейла. Решение подходит для сферы образования.
Примеры внедрения
АО «ЭЛВИС-ПЛЮС» реализовало проект по сетевой безопасности для клиента с офисами в разных регионах России. Распределённая инфраструктура заказчика охватывала несколько часовых поясов, а сотрудники использовали удалённый доступ для работы из разных регионов.
В рамках проекта компания перевела 400 пользователей клиента с open source-решения на «ЗАСТАВУ 9». При переходе удалось сохранить привычные сценарии работы и стабильность удалённого доступа. Большинство сотрудников смогли приступить к работе сразу после миграции. Для отдельных сложных сценариев потребовалось около трёх месяцев, чтобы полностью настроить работу системы.
Настройки выполнялись из единой консоли. Учётные записи большинства пользователей создавались автоматически через REST API, поэтому участие администраторов было минимальным, что также снизило количество ошибок. Пользователи получили типовые настройки. Основные различия между учётными записями определяли сертификаты и принадлежность пользователей к группам в домене.
Следующий кейс внедрения связан с Keycloak. В организациях, у которых в инфраструктуре используется Kubernetes и контейнерная инфраструктура, OpenID уже является стандартным механизмом. Для небольших организаций развёртывание полноценного домена может быть избыточным. В таких случаях Keycloak становится альтернативным вариантом, и «ЗАСТАВА» его поддерживает.
Ещё один пример — нагрузочные испытания девятой версии «ЗАСТАВЫ». Тестирование проходило на сложной конфигурации сети с тремя географически распределёнными центрами обработки данных, построенными по принципу отказоустойчивости. Испытания проводились на скоростях, суммарно близких к 20 Гбит/с, с Enterprise Mix Traffic. В ходе тестирования уже выявили и исправили ряд проблем, связанных со сложной конфигурацией сети. Результаты испытаний показали стабильную работу девятой версии линейки решений «Солара» при сохранении высокой производительности.
Выводы
«ЗАСТАВА 9» — новое поколение решений класса ГОСТ VPN с отдельными механизмами, соответствующими подходу Zero Trust, для защиты критической информационной инфраструктуры, корпоративных сетей и удалённого доступа. Позволяет перейти от простой защиты каналов к адаптивному контролю пользователей, сквозной автоматизации и снижению ТСО за счёт архитектуры.
Преимущества:
- Централизованное управление и непрерывный мониторинг в едином окне в режиме реального времени.
- Обеспечение стабильной работы при сохранении высокой производительности.
- Протокольная совместимость с реализациями IPsec, IKEv2.
- Мультирежимная интеграция: одновременно поддерживает туннели L2/L3 на одном шлюзе и бесшовно связывается со сторонними средствами защиты информации.
- Большой выбор механизмов аутентификации.
- Профилирование доступа.
- Поддержка подключения к VDI.
- REST API.
- Бесшовный переход с восьмой версии.
- Линейка моделей для любых масштабов: от Small Office до ЦОД.
- Масштабируемость до 10 000 устройств.
- Нет доплат за число туннелей, соединений или серверов управления.
- Собран чек-лист для проверки перед внедрением ГОСТ VPN в распределённые сети.
- Доступна техподдержка в режиме 24/7.
Недостатки:
- Сертификация девятой версии и внесение её в реестр отечественного ПО планируются в 2027 году.
- Из отечественных мобильных ОС поддерживается только «Аврора».
- Для работы с оборудованием вендора требуются соответствующие компетенции (сетевые).


